

Czy Hoverwatch jest bezpieczny? 5 faktów o Twoich danych, telefonie i pieniądzach
Czy Hoverwatch jest bezpieczny w użyciu? Publiczne rejestry wycieków sprawdzone w listopadzie 2026 nie pokazują żadnego wycieku danych z nim związanego, ale to, jak chroni Twoje dane, opiera się na słowie dostawcy. Konfiguracja prosi o wyłączenie skanowania Play Protect, a jego własne zasady wymieniają trzy zastosowania: telefon Twojego niepełnoletniego dziecka, telefon służbowy z pisemnym powiadomieniem albo Twój własny.
Jeśli czytasz opinie o Hoverwatch przed zakupem, realne ryzyko dzieli się na cztery: Twoją prywatność, telefon, Twoje pieniądze i prawo. Sprawdź 5 faktów z dokumentów dostawcy, raportów publicznych i naszego własnego testu, a potem wykonaj kontrolę w sześciu punktach przed instalacją oprogramowania.
Bezpieczny w jakim sensie? Cztery pytania za wyszukiwaniem
Kilka aplikacji do monitorowania ujawniło dane swoich klientów i telefonów, na których działały, więc „bezpieczny” wymaga precyzyjnego znaczenia.
W przypadku aplikacji Hoverwatch „bezpieczny” może znaczyć cztery różne rzeczy:
-
Twoje dane: co aplikacja zbiera, na przykład połączenia, wiadomości tekstowe i lokalizację, oraz dokąd te dane trafiają.
-
Telefon: co konfiguracja zmienia we własnej ochronie telefonu.
-
Twoje pieniądze: jak działają okres próbny, zwrot i odnowienie.
-
Prawo: na czyim telefonie wolno jej używać.
Aplikacja działa na telefonach z Androidem; nie obsługuje iPhone’a ani iPada.
Źródła opinii o Hoverwatch: strony dostawcy, rejestry publiczne i test na telefonie
Ta opinia jest publikowana na własnym blogu Hoverwatch. Test instalacji przeprowadził nasz zespół na telefonie Motorola moto g 5G (2022) z Androidem 13 w listopadzie 2026; fakty sprawdzono na datowanych stronach Hoverwatch i w rejestrach publicznych.
Każdy fakt powołuje się na stronę dostawcy, taką jak polityka prywatności, regulamin lub FAQ, z wydrukowaną datą, jeśli jest. Rejestrem publicznym jest lista TechCrunch firm z aplikacjami do monitorowania, które zhakowano, nasze wyszukiwania w wiadomościach i badanie Citizen Lab z 2019 roku.
Oceniaj aplikację do monitorowania po tym, co możesz sprawdzić samodzielnie: kto przechowuje dzienniki, jak działa logowanie do konta i jak to zakończyć. Obietnica dostawcy może otworzyć te pytania; nie zamyka ich.
Persona redakcyjna: Gilbert McNamara to zatwierdzony przez projekt fikcyjny profil eksperta, a nie niezależnie zweryfikowana prawdziwa osoba. Te wskazówki napisała i zweryfikowała pod względem faktów redakcja; nie jest to dosłowny cytat z wywiadu.
W naszym teście zarejestrowano konto z bezpłatnym okresem próbnym, zainstalowano aplikację i zalogowano się na konto online, na które trafiają jej dzienniki.
Poza naszym testem: audyt bezpieczeństwa, serwery dostawcy ani płatna subskrypcja.
5 faktów o bezpieczeństwie Hoverwatch, sprawdzonych w rejestrach
Potwierdzone oznacza, że podaje to datowana strona dostawcy lub wymieniony rejestr publiczny albo że zarejestrował to nasz test. Twierdzenie dostawcy oznacza, że mówi to dostawca i nie znaleziono niezależnego źródła. Nie podano oznacza, że nie mówi tego żadne przeczytane źródło.
Fakt 1: W rejestrach publicznych nie ma żadnego wycieku danych z Hoverwatch
Fakt: W rejestrach publicznych sprawdzonych w listopadzie 2026 nie znaleziono żadnego zgłoszenia wycieku danych związanego z aplikacją.
Co pokazuje rejestr: Prowadzona na bieżąco lista TechCrunch firm z aplikacjami do monitorowania, które zhakowano lub które ujawniły dane, zaktualizowana 9 lutego 2026, wymienia ich 27 od 2017 roku, a tej aplikacji na niej nie ma.
W jednym przypadku z 2025 roku Catwatchful ujawnił adresy e-mail i hasła ponad 62 000 klientów.
Nasze wyszukiwania w wiadomościach nie znalazły zgłoszenia wycieku dotyczącego aplikacji. Badanie Citizen Lab „The Predator in Your Pocket” (12 czerwca 2019) objęło osiem aplikacji do monitorowania, w tym tę.
Polityka prywatności dostawcy, obowiązująca od 25 maja 2024, nie podaje, jak użytkownicy i użytkowniczki są informowani o wycieku.
Status: Potwierdzone: sprawdzone rejestry i miejsce aplikacji w badaniu. Nie podano: ustalenia badania i powiadomienie o wycieku.
Co to oznacza dla Ciebie: Brak zgłoszenia nie jest gwarancją. Naszym zdaniem brak zgłoszenia w rejestrach to punkt wyjścia, a nie świadectwo zdrowia.
Fakt 2: Co obejmuje „szyfrowane” własnymi słowami dostawcy
Fakt: Dostawca mówi, że dane są szyfrowane i przechowywane tymczasowo; jego polityka prywatności wymienia, kto jeszcze może otrzymywać dane osobowe.
Co pokazuje rejestr: FAQ na stronie głównej mówi, że dzienniki trafiają do „bezpiecznego panelu w chmurze”, szyfrowane i przechowywane tymczasowo, zależnie od Twojego planu.
Inna strona FAQ mówi, że szyfrowanie obejmuje dane w transmisji i w przechowywaniu; żadna przeczytana strona nie podaje metody i nie znaleziono niezależnego audytu.
Polityka prywatności (obowiązująca od 25 maja 2024) wymienia, kto może otrzymywać dane osobowe, w tym dostawców hostingu, spółki z grupy, nabywcę firmy i organy, gdy wymaga tego prawo, ale nie to, którzy pracownicy mogą otwierać dzienniki.
Przechowywanie ma dwie liczby: polityka trzyma dane wygasłego płatnego konta przez 30 dni, a strona z cennikiem mówi, że dzienniki są usuwane 7 dni po zakończeniu okresu.
Regulamin (ostatnia zmiana 19 maja 2024) wyłącza odpowiedzialność dostawcy za utracone lub uszkodzone dane i ogranicza ją do wyższej z kwot: 10 $ albo kwot zapłaconych w ciągu ostatnich trzech miesięcy.
W naszym teście logowanie odbywało się loginem i hasłem, bez opcji uwierzytelniania dwuskładnikowego.
Status: Twierdzenie dostawcy: szyfrowanie. Potwierdzone: lista odbiorców, przechowywanie i warunki odpowiedzialności w brzmieniu drukowanym oraz logowanie w naszym teście. Nie podano: metoda szyfrowania i dostęp pracowników.
Co to oznacza dla Ciebie: Dostawca nie mówi, którzy jego pracownicy mogą czytać Twoje dzienniki, a jego regulamin zostawia ryzyko utraty danych przy Tobie.
Fakt 3: Play Protect może usunąć aplikację, a pełne dane wymagają dostępu do ułatwień dostępu
Fakt: Zespół dostawcy mówi (listopad 2026), że Play Protect nie ogranicza tego, co aplikacja zbiera, ale przy włączonym skanowaniu może ją usunąć, a bez usługi ułatwień dostępu dane są niepełne. Nie znaleziono opublikowanej strony o części dotyczącej Play Protect; pomoc dostawcy wymienia ułatwienia dostępu „do nagrywania rozmów i serwisów społecznościowych”.
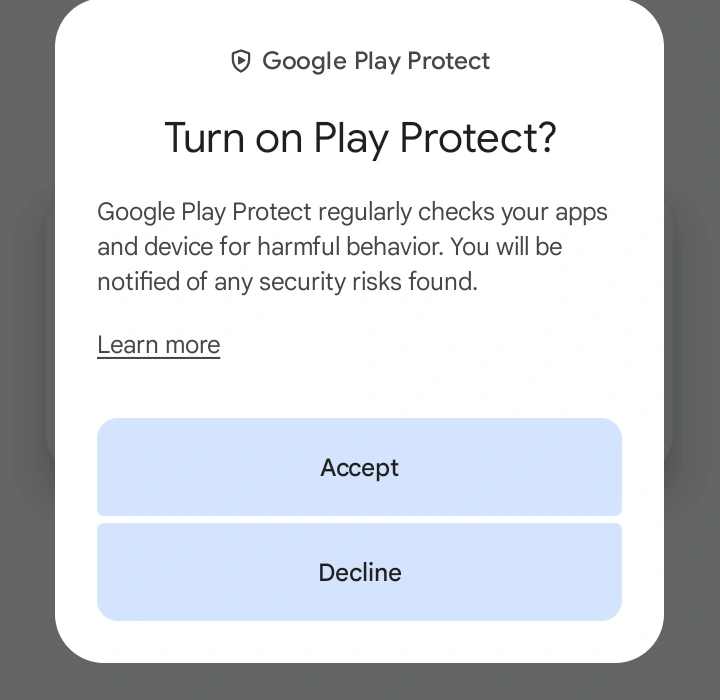
Co pokazuje rejestr: FAQ dostawcy mówi, żeby pobrać aplikację z jego własnej strony, a jego instrukcja każe zezwolić na „Instalowanie nieznanych aplikacji”. Instrukcja prosi o wyłączenie „Skanuj aplikacje za pomocą Play Protect”, aby Android przestał „zadawać pytania o aktywność programu monitorującego”. Jego strona o monitorowaniu pracowników mówi, że root nie jest potrzebny.
Pomoc Google mówi, że Play Protect „może dezaktywować lub usuwać szkodliwe aplikacje z urządzenia”, a strony Google dla deweloperów zaliczają do oznaczanych te aplikacje, które zbierają dane osobowe bez odpowiedniego powiadomienia lub zgody.
W naszym teście ekran konfiguracji mówił: „Usługa ułatwień dostępu jest wymagana do zapewnienia rozszerzonych funkcji monitorowania”. Instalacja była trudna do śledzenia dla osoby bez wiedzy specjalistycznej, a odrzucenie kroku powoduje brak części danych; przyjęto każdą ofertę.
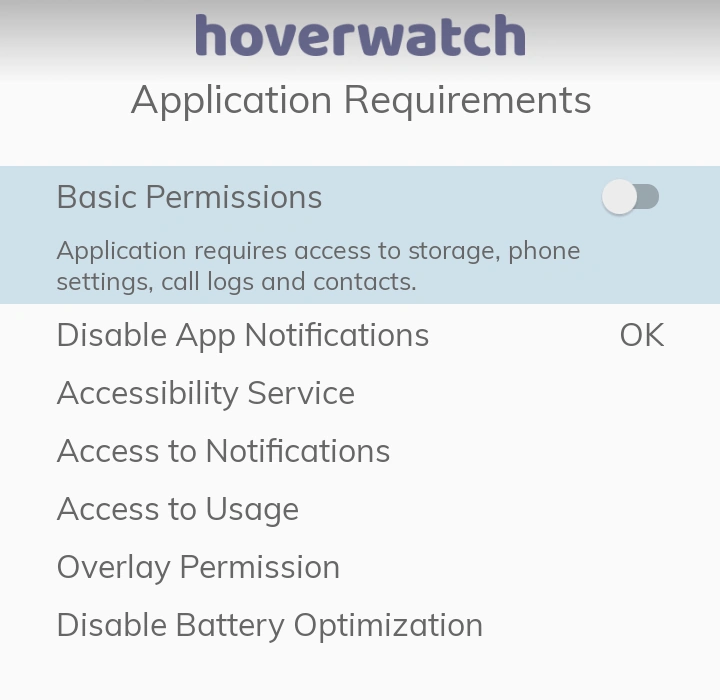
Konfiguracja w naszym teście oferowała też zachowanie lub ukrycie ikony, a jej ekran mówił: „Android ogranicza ukrywanie ikon aplikacji. Aplikacja pojawi się na urządzeniu pod ikoną WiFi”. Zobacz gdzie wprawne oko znajdzie aplikację.
Zachowaj ikonę i powiedz o tym dziecku.
Status: Twierdzenie dostawcy: co robią oba kroki i że root nie jest potrzebny. Potwierdzone: kroki instrukcji, strony Google oraz instalacja i wiersz o ikonie (nasz test). Nie podano: czy obecna wersja jest oznaczana.
Co to oznacza dla Ciebie: Przy wyłączonym skanowaniu inne aplikacje też zostają bez skanowania. Ułatwienia dostępu to szeroki dostęp: pomoc Google mówi, że pozwala on aplikacji „czytać treść na ekranie i wchodzić w interakcje z aplikacjami w Twoim imieniu”.
Fakt 4: 3-dniowy okres próbny nie wymaga karty; płatność pojawia się z subskrypcją
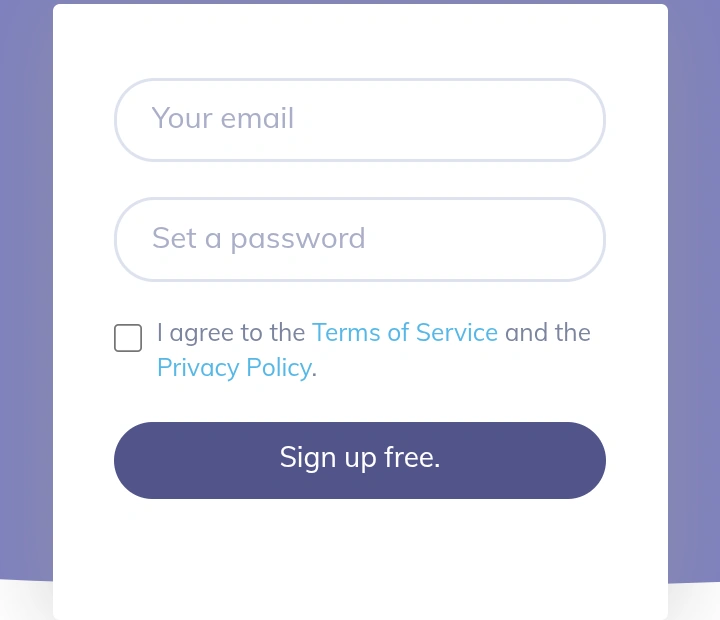
Fakt: W naszym teście (listopad 2026) bezpłatna rejestracja wymagała adresu e-mail i hasła, bez pola na kartę. Subskrypcja wymaga karty, mówi zespół dostawcy: strona płatności pokazuje pola karty, a strona z cennikiem wymienia PayPal, WeChatPay i Alipay. Nasz test nie dotarł do tego kroku.
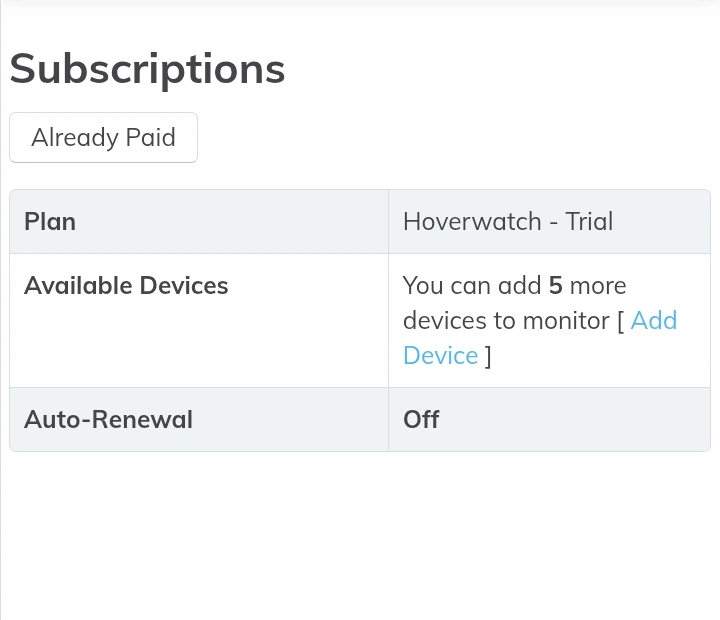
Co pokazuje rejestr: Strona konta pokazywała plan próbny z „Auto-Renewal: Off”, co opisuje okres próbny, a nie plan płatny. Dostawca podaje 3-dniowy w pełni funkcjonalny okres próbny; jego FAQ mówi, że plan wybiera się potem, a ceny są w panelu.
Strona z cennikiem (listopad 2026) wymienia plan Personal na jedno urządzenie za 39,95 $ na 1 miesiąc, 69,95 $ na 3 miesiące i 119,95 $ na 12 miesięcy; miesiąc to 30 dni od rozliczenia.
O zwrot można poprosić w ciągu 14 dni od pierwszego zakupu, a obciążenie pojawia się pod neutralnym opisem, a nie pod nazwą Hoverwatch.
To, czy płatny plan odnawia się sam, nie jest podane na stronach cennika, regulaminu ani zwrotów, ani w koszyku płatności. Centrum pomocy mówi, żeby anulować, kontaktując się z pomocą techniczną.
Status: Potwierdzone: okres próbny bez karty (nasz test); cena, długość okresu próbnego, termin zwrotu i FAQ w brzmieniu drukowanym. Twierdzenie dostawcy: karta przy subskrypcji. Nie podano: automatyczne odnawianie.
Co to oznacza dla Ciebie: Zapisz datę zakupu ze względu na 14-dniowy termin zwrotu; sprawdź warunki odnawiania na swoim koncie.
Fakt 5: Zasady Hoverwatch wymieniają trzy zastosowania; jego FAQ dodaje zgodę
Fakt: Regulamin i Zasady dopuszczalnego użytkowania dostawcy wymieniają trzy zastosowania: Twój własny telefon, telefon Twojego niepełnoletniego dziecka i telefon należący do firmy z pisemnym powiadomieniem, które pracownik lub pracowniczka potwierdziła. Jego FAQ nazywa użycie zgodnym z prawem za wyraźną zgodą użytkownika lub użytkowniczki, więc Zasady dopuszczalnego użytkowania i FAQ różnią się w sprawie innej osoby dorosłej.
Co pokazuje rejestr: Zasady dopuszczalnego użytkowania (ostatnia zmiana 8 czerwca 2026) wykluczają „współmałżonka, partnera lub partnerkę, byłego partnera lub byłą partnerkę albo jakąkolwiek inną osobę dorosłą, nawet za jej zgodą” i wymagają informowania osoby używającej urządzenia wszędzie tam, gdzie wymaga tego prawo.
FAQ mówi, że zasady różnią się zależnie od regionu, że w większości obszarów trzeba poinformować osobę używającą urządzenia, a za upoważnienie i powiadomienie odpowiada osoba instalująca.
Regulamin wyklucza monitorowanie osoby dorosłej bez jej wiedzy i zgody. Federalna ustawa Wiretap Act zakazuje celowego przechwytywania komunikacji elektronicznej, z określonymi wyjątkami. W 2021 roku FTC zakazała SpyFone i jego prezesowi działalności w branży nadzoru.
Zasada na papierze nikogo nie chroni, dopóki osoba trzymająca telefon jej nie usłyszy. Powiedz osobie używającej telefonu, co aplikacja zbiera; w przypadku innej osoby dorosłej nie idź dalej bez jej wiedzy i zgody i najpierw sprawdź lokalne prawo.
Persona redakcyjna: Betty Mitchell to zatwierdzony przez projekt fikcyjny profil ekspertki, a nie niezależnie zweryfikowana prawdziwa osoba. Te wskazówki napisała i zweryfikowała pod względem faktów redakcja; nie jest to dosłowny cytat z wywiadu.
Jeśli taka aplikacja może być na Twoim własnym telefonie, przeczytaj co sprawdzić przed usunięciem aplikacji zainstalowanej przez kogoś bliskiego, a potem link w Fakcie 3.
Dostawca podaje kontakt w sprawie nadużyć; jeśli jesteś w niebezpieczeństwie, zadzwoń do lokalnych służb ratunkowych.
Status: Potwierdzone dla obu dokumentów dostawcy w brzmieniu drukowanym oraz dla ustawy i nakazu FTC.
Co to oznacza dla Ciebie: Kupno aplikacji nie jest zgodą na instalację na dowolnym telefonie; w przypadku innej osoby dorosłej najpierw sprawdź lokalne prawo.
5 faktów w skrócie
Każdy wiersz zachowuje status swojej karty:
| Fakt | Status | Co to oznacza dla Ciebie |
|---|---|---|
| Brak wycieku danych w rejestrach publicznych | Potwierdzone (rejestry z listopada 2026); Nie podano: ustalenia Citizen Lab | Brak zgłoszenia nie jest gwarancją |
| Co obejmuje „szyfrowane” według dostawcy | Twierdzenie dostawcy: szyfrowanie; Potwierdzone: lista odbiorców w polityce | Strony nie mówią, którzy pracownicy mogą czytać dzienniki |
| Play Protect może usunąć aplikację; pełne dane wymagają ułatwień dostępu | Twierdzenie dostawcy: co robi każdy krok; Potwierdzone: kroki instrukcji | Inne aplikacje też zostają bez skanowania |
| 3-dniowy okres próbny nie wymaga karty; płatność pojawia się z subskrypcją | Potwierdzone w naszym teście: brak karty w okresie próbnym; Nie podano: odnawianie | Zapisz datę zakupu; sprawdź odnawianie |
| Zasady wymieniają trzy zastosowania; FAQ dodaje zgodę | Potwierdzone: oba dokumenty dostawcy | Nie bez wiedzy i zgody osoby używającej urządzenia; sprawdź lokalne prawo |
Przed instalacją: kontrola bezpieczeństwa w 6 punktach
- Czyj telefon. Telefon z Androidem Twojego niepełnoletniego dziecka, telefon należący do firmy z pisemnym powiadomieniem, które pracownik lub pracowniczka potwierdziła, albo Twój własny, jak mówi regulamin; nie iPhone. W przypadku innej osoby dorosłej nie bez jej wiedzy i zgody, i sprawdź lokalne prawo.
- Skąd pochodzi plik. Ze strony dostawcy, jak mówi jego FAQ; w naszym teście link w panelu konta prowadził do serwisu z hostingiem plików pixeldrain.com. Użyj linku z własnego konta, a nie kopii z innej strony.
- Co zmienia konfiguracja. Konfiguracja prosi o włączenie dostępu do ułatwień dostępu i wyłączenie skanowania Play Protect; Fakt 3 podaje, co robi każdy krok. W naszym teście kroki były trudne do śledzenia. Najpierw zdecyduj, czy te zmiany pasują do telefonu.
- Konto. Logowanie nie miało w naszym teście opcji uwierzytelniania dwuskładnikowego (Fakt 2), więc użyj unikalnego hasła i zgłoś dostawcy od razu każde użycie, którego nie dokonałeś lub dokonałaś, jak prosi jego regulamin.
- Pieniądze. Zapisz datę zakupu, opis obciążenia i koniec okresu; wcześniej sprawdź warunki odnawiania na koncie, bo strony publiczne ich nie podają.
- Koniec. Jeśli to nie Ty konfigurowałeś lub konfigurowałaś tę aplikację, najpierw przeczytaj wiersz dla osoby używającej telefonu w Fakcie 5. Zapisz to, czego jeszcze potrzebujesz, zanim ją usuniesz. Potem użyj „Delete device” na koncie, co usuwa też program, albo odinstaluj ją z programu na telefonie. W naszym teście opcja usuwania obejmowała urządzenie „i wszystkie jego dzienniki” i ostrzegała: „This operation is irrevocable”.
Czy Hoverwatch jest wiarygodny? Werdykt zależnie od sytuacji
Wiarygodność zależy od konfiguracji. Rodzic osoby niepełnoletniej z telefonem z Androidem albo pracodawca z telefonami należącymi do firmy i pisemnym powiadomieniem mieści się w zasadach dostawcy; telefon innej osoby dorosłej bez jej wiedzy i zgody już nie.
Dla rodzica kompromisy są te z Faktów 2 i 3: ochrona danych opiera się na słowie dostawcy, a skanowanie Play Protect zostaje wyłączone.
Konfiguracja do wyboru: telefon z Androidem niepełnoletniego dziecka, z poinformowanym dzieckiem, zachowaną ikoną i zapisanymi datami rozliczeń. iPhone nie wchodzi w grę.
FAQ: o co ludzie pytają w sprawie bezpieczeństwa aplikacji do monitorowania
-
To kompromis, a nie ranking. Aplikacja innej firmy dodaje konto u dostawcy i serwery, które przechowują dzienniki, a w przypadku tej aplikacji plik spoza Google Play przy wyłączonym skanowaniu Play Protect. Google Family Link i Czas przed ekranem Apple to własne mechanizmy twórców platform, ustawiane z urządzenia rodzica. Aplikacja innej firmy dodaje własny zapis połączeń i wiadomości tekstowych.
-
W przypadku tej aplikacji firma przechowuje dzienniki na swoim koncie online, na serwerach hostowanych przez jej dostawców, tak długo, jak mówią jej dwie liczby dotyczące przechowywania; czy jej pracownicy mogą je zobaczyć, nie jest podane. Polityka prywatności mówi też, że dane osobowe są udostępniane na całym świecie.
-
Samo ostrzeżenie nie rozstrzyga sprawy w żadną stronę. Strony pomocy dostawcy opisują takie ostrzeżenia dotyczące jego aplikacji: jedna mówi, że antywirus Xiaomi określa ją jako niebezpieczną aplikację, inna dotyczy komunikatów Play Protect o programach monitorujących. Najpierw sprawdź źródło: stronę dostawcy, przez link podany na Twoim własnym koncie.
-
W przypadku Hoverwatch możesz poprosić o zwrot w ciągu 14 dni od pierwszego zakupu subskrypcji. Polityka zwrotów mówi, że prośby są rozpatrywane w ciągu 7 dni roboczych, a pieniądze wracają na pierwotną metodę płatności. Nie dotyczy konta zawieszonego za naruszenie regulaminu i obejmuje plany kupione na stronie dostawcy.
-
Nie bez jej lub jego wiedzy i zgody: żaden dokument dostawcy nie pozwala w ten sposób monitorować osoby dorosłej, a przechwytywanie komunikacji innej osoby może naruszać prawo federalne. Nawet za zgodą Zasady dopuszczalnego użytkowania i FAQ formułują to inaczej, więc najpierw sprawdź lokalne prawo. Rozmowa z tą osobą lub z terapeutą par może pomóc tam, gdzie aplikacja na jej telefonie nie pomoże.
Wszystkie informacje tutaj mają wyłącznie charakter informacyjny i nie stanowią porady prawnej.
Może Cię zainteresować
 Prywatność & Bezpieczeństwo
 Prywatność & Bezpieczeństwo
 Prywatność & Bezpieczeństwo
 Prywatność & Bezpieczeństwo
 Prywatność & Bezpieczeństwo
 Prywatność & Bezpieczeństwo
Cztery znaczenia
Bezpieczny może znaczyć: Twoje dane, telefon, Twoje pieniądze albo prawo. Zdecyduj, które z czterech masz na myśli, i przeczytaj fakty na ten temat.
Jak sprawdzaliśmy
Fakty opierają się na datowanych stronach dostawcy, rejestrach publicznych i jednym teście na telefonie. Test nie obejmował audytu bezpieczeństwa ani płatnego planu.
Słowa statusu
Każdy fakt ma jeden status: Potwierdzone, Twierdzenie dostawcy albo Nie podano. Czytaj najpierw status, bo pokazuje, na ile można zaufać faktowi.
Brak zgłoszenia wycieku
Brak zgłoszenia wycieku nie jest gwarancją. Pokazuje tylko to, co zawierały rejestry sprawdzone w listopadzie 2026; traktuj to jako punkt wyjścia.
Twierdzenie o szyfrowaniu
Dostawca mówi, że dane są szyfrowane, ale żadna przeczytana strona nie podaje metody ani tego, którzy jego pracownicy mogą tam otwierać Twoje dzienniki.
Skanowanie wyłączone
Wyłączenie skanowania Play Protect zostawia bez skanowania także inne aplikacje, a dostęp do ułatwień dostępu pozwala aplikacji czytać treść na ekranie.
Okres próbny i karta
Bezpłatna rejestracja w naszym teście nie wymagała karty. Odnawianie płatnego planu nie jest opisane, więc sprawdź swoje konto przed jego końcem.
Czyj telefon
Zasady wymieniają trzy zastosowania: Twój własny telefon, telefon Twojego niepełnoletniego dziecka albo telefon służbowy z pisemnym powiadomieniem. Inna osoba dorosła wymaga wiedzy i zgody.
Czytanie tabeli
Czytaj najpierw kolumnę statusu: oddziela to, co mówi dostawca, od tego, co potwierdziła datowana strona, rejestr publiczny lub nasz własny test.
Przed instalacją
Sześć kontroli poprzedza instalację: czyj telefon, skąd plik, co zmienia konfiguracja, konto, pieniądze i koniec.
Zależnie od sytuacji
Rodzic osoby niepełnoletniej i pracodawca z pisemnym powiadomieniem mieszczą się w zasadach dostawcy; telefon innej osoby dorosłej bez jej zgody już nie.