

Biztonságos a Hoverwatch? 5 tény az adataidról, a telefonodról és a pénzedről
Biztonságos a Hoverwatch használata? A 2026 novemberében ellenőrzött nyilvános szivárgási nyilvántartások nem mutatnak rá vonatkozó adatszivárgást, de az, hogyan védi az adataidat, a szolgáltató szavára épül. A beállítás kéri a Play Protect-ellenőrzés kikapcsolását, és saját szabályai három felhasználást neveznek meg: a kiskorú gyermeked telefonját, írásos értesítéssel rendelkező céges telefont vagy a sajátodat.
Ha vásárlás előtt Hoverwatch-értékeléseket olvasol, a valódi kockázat négyfelé oszlik: a magánéleted, a telefon, a pénzed és a törvény. Ellenőrizz 5 tényt a szolgáltató dokumentumaiból, nyilvános jelentésekből és a saját tesztünkből, majd végezz el egy hatpontos ellenőrzést, mielőtt telepíted a szoftvert.
Biztonságos milyen értelemben? Négy kérdés a keresés mögött
Több megfigyelőalkalmazás kiszivárogtatta ügyfelei és a telefonok adatait, amelyeken futott, ezért a „biztonságos” szónak pontos jelentés kell.
A Hoverwatch alkalmazás esetében a „biztonságos” négy különböző dolgot jelenthet:
-
Az adataid: mit gyűjt az alkalmazás, például hívásokat, szöveges üzeneteket és helyadatot, és hová kerülnek ezek az adatok.
-
A telefon: mit változtat a beállítás a telefon saját védelmén.
-
A pénzed: hogyan működik a próba, a visszatérítés és a megújulás.
-
A törvény: kinek a telefonjára kerülhet.
Az alkalmazás Android-telefonokon fut; iPhone-t és iPadet nem támogat.
A Hoverwatch-értékelés forrásai: a szolgáltató oldalai, nyilvános nyilvántartások és egy telefonteszt
Ez az értékelés a Hoverwatch saját blogján jelenik meg. A telepítési tesztet csapatunk végezte egy Motorola moto g 5G (2022) készüléken Android 13-mal 2026 novemberében; a tényeket a Hoverwatch keltezett oldalai és nyilvános nyilvántartások alapján ellenőriztük.
Minden tény a szolgáltató egy oldalára hivatkozik, például az adatvédelmi szabályzatra, a feltételekre vagy a GYIK-re, a nyomtatott dátummal, ha van. A nyilvános nyilvántartás a TechCrunch listája a feltört megfigyelőalkalmazás-cégekről, a hírkereséseink és a Citizen Lab 2019-es tanulmánya.
Egy megfigyelőalkalmazást azon mérj, amit magad is ellenőrizhetsz: ki őrzi a naplókat, hogyan lépsz be a fiókba, és hogyan szünteted meg. A szolgáltató ígérete megnyithatja ezeket a kérdéseket, de nem zárja le őket.
Szerkesztői persona: Gilbert McNamara a projekt által jóváhagyott fiktív szakértői profil, nem függetlenül ellenőrzött valós személy. Ezt az útmutatót a szerkesztőség írta és tényellenőrizte; nem szó szerinti interjúidézet.
A tesztünkben megtörtént az ingyenes próbára való regisztráció, az alkalmazás telepítése és a bejelentkezés az online fiókba, ahová a naplói érkeznek.
Nem része a tesztünknek: biztonsági audit, a szolgáltató szerverei vagy fizetős előfizetés.
5 tény a Hoverwatch biztonságáról, a nyilvántartásokkal összevetve
Megerősítve: a szolgáltató egy keltezett oldala vagy egy megnevezett nyilvános nyilvántartás kimondja, vagy a tesztünk rögzítette. A szolgáltató állítása: a szolgáltató mondja, és nem találtunk független forrást. Nincs megadva: egyetlen elolvasott forrás sem mondja.
1. tény: A nyilvános nyilvántartásokban nincs Hoverwatch-adatszivárgás
A tény: A 2026 novemberében ellenőrzött nyilvános nyilvántartásokban nem találtunk az alkalmazásra vonatkozó adatszivárgási jelentést.
Mit mutat a nyilvántartás: A TechCrunch folyamatosan vezetett listája a feltört vagy adatot szivárogtató megfigyelőalkalmazás-cégekről, amelyet 2026. február 9-én frissítettek, 2017 óta 27-et nevez meg, és ez az alkalmazás nincs rajta.
Egy 2025-ös esetben a Catwatchful több mint 62 000 ügyfél e-mail-címét és jelszavát tette hozzáférhetővé.
A hírkereséseink nem találtak szivárgási jelentést az alkalmazásról. A Citizen Lab tanulmánya „The Predator in Your Pocket” (2019. június 12.) nyolc megfigyelőalkalmazást vizsgált, köztük ezt is.
A szolgáltató 2024. május 25-től hatályos adatvédelmi szabályzata nem mondja meg, hogyan értesítik a felhasználókat egy szivárgásról.
Státusz: Megerősítve: az ellenőrzött nyilvántartások és az alkalmazás helye a tanulmányban. Nincs megadva: a tanulmány megállapításai és a szivárgási értesítés.
Mit jelent ez neked: A hiányzó jelentés nem garancia. Szerintünk a nyilvántartásokban hiányzó jelentés kiindulópont, nem az egészség igazolása.
2. tény: Mit fed a „titkosított” a szolgáltató saját szavaival
A tény: A szolgáltató szerint az adatok titkosítottak és ideiglenesen tárolódnak; adatvédelmi szabályzata felsorolja, ki más kaphat személyes adatokat.
Mit mutat a nyilvántartás: A főoldal GYIK-je szerint a naplók a csomagtól függően egy „biztonságos felhőalapú irányítópultra” kerülnek, titkosítva és ideiglenesen tárolva.
Egy másik GYIK-oldal szerint a titkosítás az átvitel és a tárolás közbeni adatokat fedi; egyetlen elolvasott oldal sem nevezi meg a módszert, és független auditot sem találtunk.
Az adatvédelmi szabályzat (2024. május 25-től hatályos) felsorolja, ki kaphat személyes adatokat, köztük tárhelyszolgáltatókat, csoporttársaságokat, az üzlet vevőjét és a hatóságokat, ha a jog megköveteli, de azt nem, hogy melyik munkatárs nyithatja meg a naplókat.
A megőrzésnek két adata van: a szabályzat 30 napig őrzi egy lejárt fizetős fiók adatait, az árazási oldal szerint pedig a naplókat az időszak vége után 7 nappal törlik.
A feltételek (utoljára 2024. május 19-én módosítva) kizárják a szolgáltató felelősségét az elveszett vagy sérült adatokért, és a 10 $ vagy az elmúlt három hónapban kifizetett összegek közül a nagyobbra korlátozzák.
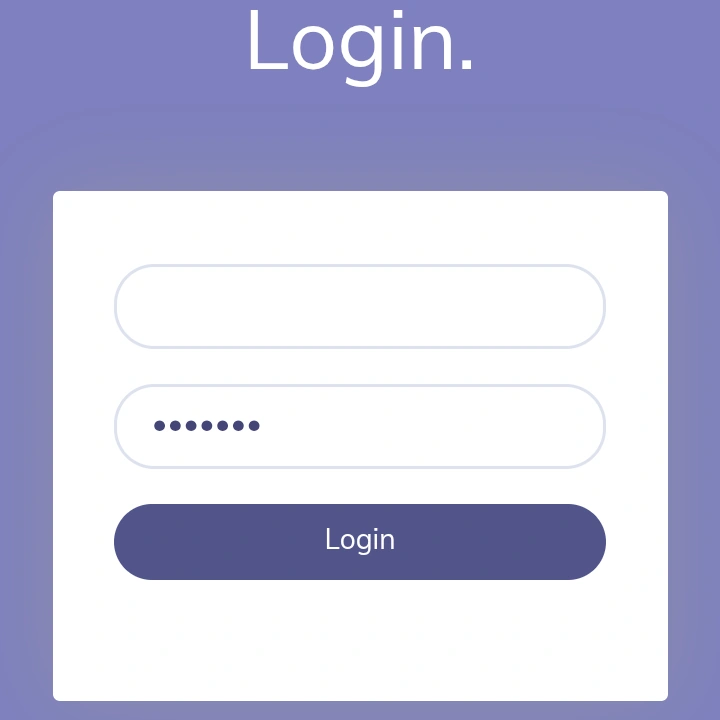
A tesztünkben a bejelentkezés felhasználónévvel és jelszóval történt, kétlépcsős azonosítás lehetősége nélkül.
Státusz: A szolgáltató állítása: a titkosítás. Megerősítve: a megosztási lista, a megőrzés és a felelősségi feltételek a nyomtatott szerint, valamint a bejelentkezés a tesztünkben. Nincs megadva: a titkosítási módszer és a munkatársak hozzáférése.
Mit jelent ez neked: A szolgáltató nem mondja meg, melyik munkatársa olvashatja a naplóidat, feltételei pedig az elveszett adatok kockázatát nálad hagyják.
3. tény: A Play Protect eltávolíthatja az alkalmazást, a teljes adatokhoz pedig Kisegítő lehetőségek hozzáférés kell
A tény: A szolgáltató csapata szerint (2026. november) a Play Protect nem korlátozza, mit gyűjt az alkalmazás, de bekapcsolt ellenőrzés mellett eltávolíthatja azt, és a Kisegítő lehetőségek szolgáltatás nélkül az adatok hiányosak. A Play Protect részéhez nem találtunk közzétett oldalt; a szolgáltató súgója a Kisegítő lehetőségeket „hívásrögzítéshez és közösségi hálózatokhoz” említi.
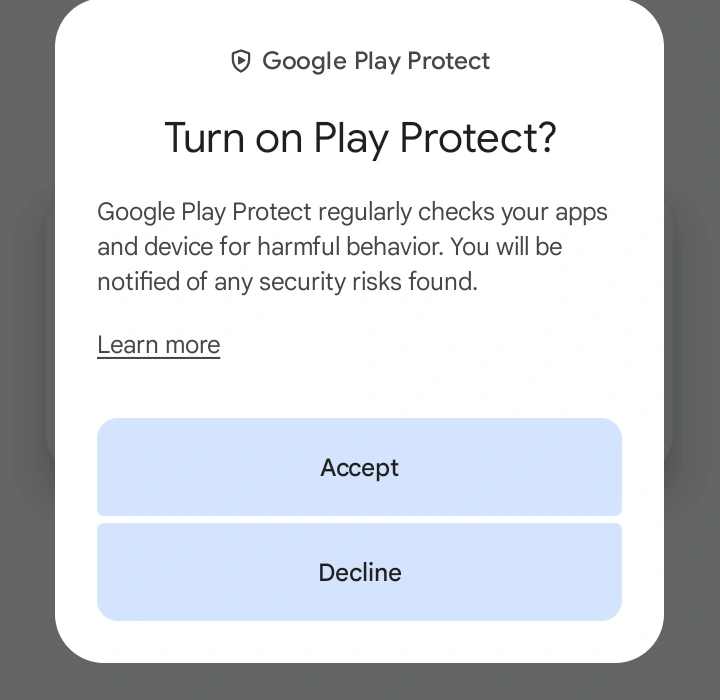
Mit mutat a nyilvántartás: A szolgáltató GYIK-je azt mondja, hogy az alkalmazást a saját oldaláról töltsd le, útmutatója pedig az „Ismeretlen alkalmazások telepítésének” engedélyezésére kér. Az útmutató a „Alkalmazások ellenőrzése a Play Protecttel” kikapcsolását kéri, hogy az Android ne „tegyen fel kérdéseket a megfigyelőprogram tevékenységéről”. A munkavállalói megfigyelésről szóló oldala szerint nincs szükség rootra.
A Google súgója szerint a Play Protect „kikapcsolhatja vagy eltávolíthatja a káros alkalmazásokat az eszközödről”, a Google fejlesztői oldalai pedig a megjelölt alkalmazások közé sorolják azokat, amelyek megfelelő tájékoztatás vagy hozzájárulás nélkül gyűjtenek személyes adatokat.
A tesztünkben a beállítási képernyő ezt mondta: „A Kisegítő lehetőségek szolgáltatás szükséges a kiterjesztett megfigyelési funkciók nyújtásához.” A telepítést szakértelem nélkül nehéz volt követni, és egy lépés elutasítása esetén néhány adat hiányzik; mi minden ajánlatot elfogadtunk.
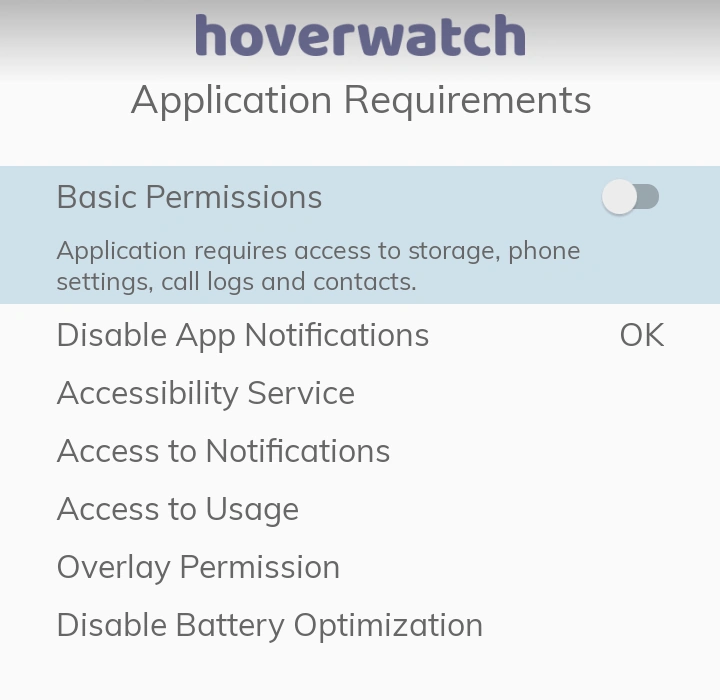
A beállítás a tesztünkben azt is felkínálta, hogy megtartsd vagy elrejtsd az ikont, a képernyője pedig ezt mondta: „Az Android korlátozza az alkalmazásikonok elrejtését. Az alkalmazás a WiFi-ikon alatt jelenik meg az eszközön.” Lásd hol találja meg az alkalmazást a gyakorlott szem.
Tartsd meg az ikont, és mondd el a gyermekednek.
Státusz: A szolgáltató állítása: mit tesz a két lépés, és hogy nincs szükség rootra. Megerősítve: az útmutató lépései, a Google oldalai, valamint a telepítés és az ikonsor (a tesztünk). Nincs megadva: megjelöli-e a mai buildet.
Mit jelent ez neked: Kikapcsolt ellenőrzés mellett más alkalmazások is ellenőrizetlenek maradnak. A Kisegítő lehetőségek széles hozzáférés: a Google súgója szerint lehetővé teszi, hogy egy alkalmazás „olvassa a képernyő tartalmát, és a nevedben kezelje az alkalmazásokat”.
4. tény: A 3 napos próba nem kér kártyát; a fizetés az előfizetéssel jön
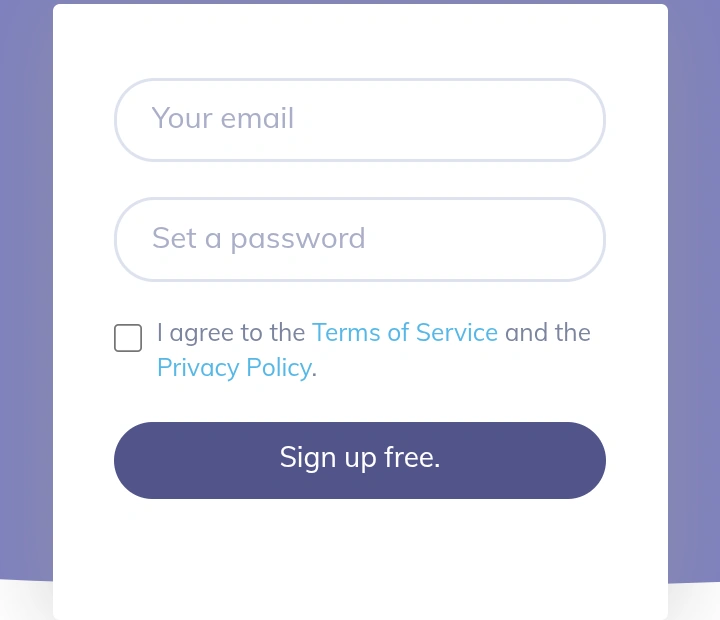
A tény: A tesztünkben (2026. november) az ingyenes regisztráció e-mail-címet és jelszót kért, kártyamező nélkül. Az előfizetéshez kártya kell, mondja a szolgáltató csapata: a fizetési oldal kártyamezőket mutat, az árazási oldal pedig a PayPalt, a WeChatPayt és az Alipayt sorolja fel. A tesztünk nem jutott el ehhez a lépéshez.
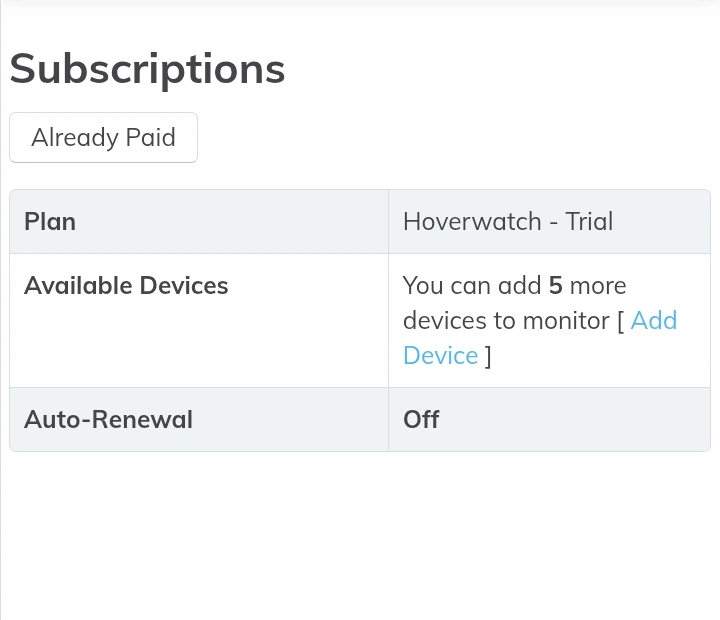
Mit mutat a nyilvántartás: A fiókoldal a próbacsomagot mutatta „Auto-Renewal: Off” beállítással, ami a próbát írja le, nem fizetős csomagot. A szolgáltató 3 napos, teljes funkcionalitású próbát ad meg; GYIK-je szerint a csomagot utána választják, az árakkal az irányítópulton.
Az árazási oldal (2026. november) a Personal csomagot egy eszközre 39,95 $-ért sorolja fel 1 hónapra, 69,95 $-ért 3 hónapra és 119,95 $-ért 12 hónapra; egy hónap a számlázástól számított 30 nap.
Visszatérítés az első vásárlástól számított 14 napon belül kérhető, a terhelés pedig semleges megnevezéssel jelenik meg, nem a Hoverwatch névvel.
Azt, hogy egy fizetős csomag magától megújul-e, az árazási, feltételek vagy visszatérítési oldalak, sem a fizetési kosár nem adják meg. A súgóközpont szerint az ügyfélszolgálat megkeresésével lehet lemondani.
Státusz: Megerősítve: a kártya nélküli próba (a tesztünk); az ár, a próba hossza, a visszatérítési határidő és a GYIK a nyomtatott szerint. A szolgáltató állítása: a kártya előfizetéskor. Nincs megadva: az automatikus megújulás.
Mit jelent ez neked: Jegyezd fel a vásárlás dátumát a 14 napos visszatérítési határidő miatt; a megújulási feltételeket ellenőrizd a fiókodban.
5. tény: A Hoverwatch szabályai három felhasználást neveznek meg; GYIK-je hozzáadja a hozzájárulást
A tény: A szolgáltató feltételei és az Elfogadható használati szabályzata három felhasználást neveznek meg: a saját telefonodat, a kiskorú gyermeked telefonját és egy céges tulajdonú telefont, amelynek írásos értesítését a munkavállaló tudomásul vette. GYIK-je a használatot a felhasználó kifejezett hozzájárulásával jogszerűnek nevezi, így az Elfogadható használati szabályzat és a GYIK más felnőtt esetén eltér.
Mit mutat a nyilvántartás: Az Elfogadható használati szabályzat (utoljára 2026. június 8-án módosítva) kizár „egy házastársat, élettársat, volt élettársat vagy bármely más felnőttet – még a beleegyezésével is”, és megköveteli az eszköz használójának tájékoztatását mindenütt, ahol a jog előírja.
A GYIK szerint a szabályok régiónként eltérnek, a legtöbb területen tájékoztatni kell a használót, és a telepítő felelős az engedélyért és az értesítésért.
A feltételek kizárják egy felnőtt megfigyelését a tudta és hozzájárulása nélkül. A szövetségi Wiretap Act tiltja az elektronikus kommunikáció szándékos lehallgatását, megnevezett kivételekkel. 2021-ben az FTC eltiltotta a SpyFone-t és vezérigazgatóját a megfigyelési üzlettől.
A papíron lévő szabály addig nem véd senkit, amíg a telefont tartó személy meg nem hallja. Mondd el a telefon használójának, mit gyűjt az alkalmazás; más felnőtt esetén ne menj tovább a tudta és hozzájárulása nélkül, és előbb ellenőrizd a helyi jogot.
Szerkesztői persona: Betty Mitchell a projekt által jóváhagyott fiktív szakértői profil, nem függetlenül ellenőrzött valós személy. Ezt az útmutatót a szerkesztőség írta és tényellenőrizte; nem szó szerinti interjúidézet.
Ha egy ilyen alkalmazás lehet a saját telefonodon, olvasd el, mit ellenőrizz, mielőtt eltávolítasz egy közeli személy által telepített alkalmazást, majd a 3. tény hivatkozását.
A szolgáltató visszaélés esetére kapcsolattartót nevez meg; ha veszélyben vagy, hívd a helyi segélyszolgálatot.
Státusz: Megerősítve a szolgáltató mindkét dokumentumára a nyomtatott szerint, valamint a törvényre és az FTC végzésére.
Mit jelent ez neked: Az alkalmazás megvásárlása nem engedély arra, hogy bármely telefonra telepítsd; más felnőtt esetén előbb ellenőrizd a helyi törvényeket.
Az 5 tény egy pillantásra
Minden sor megtartja a kártyája státuszát:
| Tény | Státusz | Mit jelent ez neked |
|---|---|---|
| Nincs adatszivárgás a nyilvános nyilvántartásokban | Megerősítve (2026. novemberi nyilvántartások); Nincs megadva: a Citizen Lab megállapításai | A hiányzó jelentés nem garancia |
| Mit fed a „titkosított” a szolgáltató szavaival | A szolgáltató állítása: a titkosítás; Megerősítve: a szabályzat megosztási listája | Az oldalak nem mondják meg, melyik munkatárs olvashatja a naplókat |
| A Play Protect eltávolíthatja az alkalmazást; a teljes adatokhoz Kisegítő lehetőségek kell | A szolgáltató állítása: mit tesz az egyes lépés; Megerősítve: az útmutató lépései | Más alkalmazások is ellenőrizetlenek maradnak |
| A 3 napos próba nem kér kártyát; a fizetés az előfizetéssel jön | Megerősítve a tesztünkben: nincs kártya a próbához; Nincs megadva: a megújulás | Jegyezd fel a vásárlás dátumát; ellenőrizd a megújulást |
| A szabályok három felhasználást neveznek meg; a GYIK hozzáadja a hozzájárulást | Megerősítve: a szolgáltató mindkét dokumentuma | Nem a használó tudta és hozzájárulása nélkül; ellenőrizd a helyi törvényeket |
Telepítés előtt: 6 pontos biztonsági ellenőrzés
- Kinek a telefonja. A kiskorú gyermeked Android-telefonja, egy céges tulajdonú telefon írásos értesítéssel, amelyet a munkavállaló tudomásul vett, vagy a sajátod, ahogy a feltételek mondják; nem iPhone. Más felnőtt esetén nem a tudta és hozzájárulása nélkül, és ellenőrizd a helyi törvényeket.
- Honnan jön a fájl. A szolgáltató oldaláról, ahogy a GYIK-je mondja; a tesztünkben a fiók irányítópultjának hivatkozása a pixeldrain.com fájltárhely-oldalra vezetett. A saját fiókodból származó hivatkozást használd, ne egy másik oldalról való másolatot.
- Mit változtat a beállítás. A beállítás kéri a Kisegítő lehetőségek hozzáférés bekapcsolását és a Play Protect-ellenőrzés kikapcsolását; a 3. tény megadja, mit tesz az egyes lépés. A tesztünkben a lépéseket nehéz volt követni. Előbb döntsd el, megfelelnek-e ezek a változtatások a telefonnak.
- A fiók. A bejelentkezésnek nem volt kétlépcsős azonosítási lehetősége a tesztünkben (2. tény), ezért használj egyedi jelszót, és minden, nem tőled származó használatot azonnal jelents a szolgáltatónak, ahogy a feltételei kérik.
- A pénz. Jegyezd fel a vásárlás dátumát, a terhelés megnevezését és az időszak végét; a megújulási feltételeket előtte nézd meg a fiókodban, mert a nyilvános oldalak nem adják meg.
- A vég. Ha nem te állítottad be ezt az alkalmazást, előbb olvasd el a telefon használójára vonatkozó sort az 5. tényben. Mentsd el, amire még szükséged van, mielőtt törölsz. Aztán használd a fiókban a „Delete device” lehetőséget, amely a programot is törli, vagy távolítsd el a telefonon lévő programból. A tesztünkben a törlési lehetőség az eszközt „és az összes naplóját” fedte, és figyelmeztetett: „This operation is irrevocable.”
Legitim a Hoverwatch? Az ítélet helyzet szerint
A legitimitás a beállítástól függ. Egy kiskorú szülője Android-telefonnal, vagy egy munkáltató céges tulajdonú telefonokkal és írásos értesítéssel a szolgáltató szabályain belül van; más felnőtt telefonja a tudta és hozzájárulása nélkül nem.
Szülőként a kompromisszumok a 2. és 3. tényéi: az adatvédelem a szolgáltató szavára épül, és a Play Protect-ellenőrzés kikapcsol.
A választandó beállítás: egy kiskorú gyermek Android-telefonja, a gyermek tájékoztatásával, az ikon megtartásával és a számlázási dátumok feljegyzésével. Az iPhone nem opció.
GYIK: mit kérdeznek az emberek a megfigyelőalkalmazások biztonságáról
-
Ez mérlegelés, nem rangsor. Egy harmadik féltől származó alkalmazás egy szolgáltatói fiókot és a naplókat őrző szervereket ad hozzá, ennél az alkalmazásnál pedig egy Google Play-en kívüli fájlt kikapcsolt Play Protect-ellenőrzéssel. A Google Family Link és az Apple Képernyőidő a platformgyártók saját vezérlői, a szülő eszközéről állítják be őket. A harmadik féltől származó alkalmazás hozzáadja a hívások és szöveges üzenetek saját nyilvántartását.
-
Ennél az alkalmazásnál a cég a naplókat az online fiókjában őrzi, a szolgáltatói által üzemeltetett szervereken, annyi ideig, amennyit a két megőrzési adata mond; hogy a munkatársai láthatják-e, nincs megadva. Az adatvédelmi szabályzat azt is mondja, hogy a személyes adatokat világszerte megosztják.
-
Egy figyelmeztetés önmagában egyik irányban sem dönt. A szolgáltató súgóoldalai leírnak ilyen figyelmeztetéseket az alkalmazásáról: az egyik szerint a Xiaomi vírusirtója veszélyes alkalmazásként határozza meg, egy másik a Play Protect megfigyelőprogramokról szóló üzeneteivel foglalkozik. Előbb a forrást ellenőrizd: a szolgáltató oldalát, a saját fiókod által adott hivatkozáson.
-
A Hoverwatch esetében az előfizetés első vásárlásától számított 14 napon belül kérhetsz visszatérítést. A visszatérítési szabályzat szerint a kérelmekre 7 munkanapon belül válaszolnak, és a pénz az eredeti fizetési módra megy vissza. Nem vonatkozik a feltételek megszegése miatt felfüggesztett fiókra, és a szolgáltató weboldalán vásárolt csomagokat fedi.
-
Nem a tudta és hozzájárulása nélkül: a szolgáltató egyetlen dokumentuma sem engedi így megfigyelni egy felnőttet, és más személy kommunikációjának lehallgatása sértheti a szövetségi jogot. Még hozzájárulással is eltérően fogalmaz az Elfogadható használati szabályzat és a GYIK, ezért előbb ellenőrizd a helyi törvényeket. Egy beszélgetés a párod vagy egy párterapeuta segíthet ott, ahol egy alkalmazás a telefonján nem.
Az itt található összes információ kizárólag tájékoztató jellegű, és nem jogi tanács.
Ezek is érdekelhetnek
 Adatvédelem & Biztonság
 Adatvédelem & Biztonság
 Adatvédelem & Biztonság
 Adatvédelem & Biztonság
 Adatvédelem & Biztonság
 Adatvédelem & Biztonság
Négy jelentés
A biztonságos jelenthet adataidat, a telefont, a pénzedet vagy a törvényt. Döntsd el, a négy közül melyiket érted alatta, és az ahhoz tartozó tényeket olvasd el.
Hogyan ellenőriztünk
A tények a szolgáltató keltezett oldalaira, nyilvános nyilvántartásokra és egy telefonon végzett tesztre épülnek. A teszt nem tartalmazott biztonsági auditot vagy fizetős csomagot.
Státuszszavak
Minden tény egy státuszt visel: Megerősítve, A szolgáltató állítása vagy Nincs megadva. Előbb a státuszt olvasd, mert megmutatja, mennyire bízhatsz a tényben.
Nincs adatszivárgási jelentés
A hiányzó adatszivárgási jelentés nem garancia. Csak azt mutatja, mit tartalmaztak a 2026 novemberében ellenőrzött nyilvántartások; tekintsd kiindulópontnak.
Titkosítási állítás
A szolgáltató szerint az adatok titkosítottak, de egyetlen elolvasott oldal sem nevezi meg a módszert, és azt sem mondja meg, a munkatársai közül ki nyithatja meg ott a naplóidat.
Ellenőrzés kikapcsolva
A Play Protect-ellenőrzés kikapcsolása más alkalmazásokat is ellenőrizetlenül hagy, a Kisegítő lehetőségek hozzáférés pedig lehetővé teszi, hogy egy alkalmazás olvassa a képernyő tartalmát.
Próba és kártya
Az ingyenes regisztráció a tesztünkben nem kért kártyát. A fizetős csomag megújulása nincs megadva, ezért a lejárata előtt ellenőrizd a fiókodat.
Kinek a telefonja
A szabályok három felhasználást neveznek meg: a saját telefonodat, a kiskorú gyermeked telefonját vagy írásos értesítéssel rendelkező céges telefont. Más felnőtt esetén tudomás és hozzájárulás kell.
A táblázat olvasása
Előbb a státuszoszlopot olvasd: elválasztja, amit a szolgáltató mond, attól, amit egy keltezett oldal, egy nyilvános nyilvántartás vagy a saját tesztünk megerősített.
Telepítés előtt
Hat ellenőrzés előzi meg a telepítést: kinek a telefonja, honnan jön a fájl, mit változtat a beállítás, a fiók, a pénz és a vég.
Helyzet szerint
Kiskorú szülője és írásos értesítést adó munkáltató a szolgáltató szabályain belül van; más felnőtt telefonja a hozzájárulása nélkül nem.