

Hoverwatch Güvenli mi? Verileriniz, Telefonunuz ve Paranız Hakkında 5 Gerçek
Hoverwatch kullanmak güvenli mi? Kasım 2026’da kontrol edilen kamuya açık ihlal kayıtları onunla ilgili bir veri ihlali göstermiyor, ancak verilerinizi nasıl koruduğu sağlayıcının sözüne dayanıyor. Kurulum sizden Play Protect taramasını kapatmanızı istiyor ve kendi kuralları üç kullanımı sayıyor: reşit olmayan çocuğunuzun telefonu, yazılı bildirimli bir şirket telefonu veya kendi telefonunuz.
Satın almadan önce Hoverwatch yorumlarını okuyorsanız, asıl risk dörde ayrılır: gizliliğiniz, telefon, paranız ve yasa. Sağlayıcının belgelerinden, kamuya açık raporlardan ve kendi testimizden 5 gerçeği kontrol edin, ardından yazılımı kurmadan önce altı maddelik bir kontrol yapın.
Hangi Anlamda Güvenli? Aramanın Ardındaki Dört Soru
Birkaç izleme uygulaması müşterilerinin ve üzerinde çalıştıkları telefonların verilerini sızdırdı, bu yüzden “güvenli” sözcüğünün kesin bir anlama ihtiyacı var.
Hoverwatch uygulaması için “güvenli” dört farklı şey olabilir:
-
Verileriniz: uygulamanın topladıkları, örneğin aramalar, kısa mesajlar ve konum, ve bu verilerin nereye gittiği.
-
Telefon: kurulumun telefonun kendi korumasında neyi değiştirdiği.
-
Paranız: deneme, iade ve yenilemenin nasıl işlediği.
-
Yasa: hangi telefona konabileceği.
Uygulama Android telefonlarda çalışır; iPhone veya iPad’i desteklemez.
Hoverwatch İncelemesinin Kaynakları: Sağlayıcı Sayfaları, Kamuya Açık Kayıtlar ve Bir Telefon Testi
Bu inceleme Hoverwatch’ın kendi blogunda yayımlanıyor. Kurulum testini ekibimiz Kasım 2026’da Android 13’lü bir Motorola moto g 5G (2022) üzerinde yaptı; gerçekler Hoverwatch’ın tarihli sayfaları ve kamuya açık kayıtlarla kontrol edildi.
Her gerçek, gizlilik politikası, şartlar ya da SSS gibi bir sağlayıcı sayfasına, varsa basılı tarihiyle birlikte dayanır. Kamuya açık kayıt; TechCrunch’ın hacklenen izleme uygulaması şirketleri listesi, haber aramalarımız ve Citizen Lab’ın 2019 tarihli çalışmasıdır.
Bir izleme uygulamasını kendi başınıza kontrol edebileceklerinize göre değerlendirin: günlükleri kim tutuyor, hesaba nasıl giriliyor ve nasıl sonlandırılıyor. Bir sağlayıcının vaadi bu soruları açabilir; kapatmaz.
Editoryal persona: Gilbert McNamara, proje tarafından onaylanmış kurgusal bir uzman profilidir; bağımsız olarak doğrulanmış gerçek bir kişi değildir. Bu rehber editör ekibi tarafından yazıldı ve doğruluğu kontrol edildi; birebir röportaj alıntısı değildir.
Testimizde ücretsiz denemeye kayıt yapıldı, uygulama kuruldu ve günlüklerinin geldiği çevrimiçi hesaba giriş yapıldı.
Testimizde olmayanlar: bir güvenlik denetimi, sağlayıcının sunucuları veya ücretli bir abonelik.
Hoverwatch Güvenliği Hakkında Kayıtlarla Kontrol Edilen 5 Gerçek
Doğrulandı, tarihli bir sağlayıcı sayfasının ya da adı verilen bir kamu kaydının bunu belirttiği veya testimizin bunu kaydettiği anlamına gelir. Sağlayıcının iddiası, sağlayıcının bunu söylediği ve bağımsız bir kaynak bulunmadığı anlamına gelir. Belirtilmedi, okunan hiçbir kaynağın bunu söylemediği anlamına gelir.
Gerçek 1: Kamuya Açık Kayıtlarda Hoverwatch Veri İhlali Yok
Gerçek: Kasım 2026’da kontrol edilen kamuya açık kayıtlarda uygulamayla ilgili bir veri ihlali raporu bulunmadı.
Kayıt ne gösteriyor: TechCrunch’ın hacklenen veya veri sızdıran izleme uygulaması şirketlerine ilişkin, 9 Şubat 2026’da güncellenen sürekli listesi 2017’den beri 27 şirketi sayıyor ve bu uygulama listede yok.
2025’teki bir olayda Catwatchful, 62.000’den fazla müşterinin e-posta adreslerini ve parolalarını açığa çıkardı.
Haber aramalarımız uygulama için bir ihlal raporu bulmadı. Citizen Lab’ın çalışması “The Predator in Your Pocket” (12 Haziran 2019) aralarında bunun da bulunduğu sekiz izleme uygulamasını inceledi.
Sağlayıcının 25 Mayıs 2024’ten geçerli gizlilik politikası, kullanıcıların bir ihlalden nasıl haberdar edileceğini belirtmiyor.
Durum: Doğrulandı: kontrol edilen kayıtlar ve uygulamanın çalışmadaki yeri. Belirtilmedi: çalışmanın bulguları ve bir ihlal bildirimi.
Bu sizin için ne anlama geliyor: Eksik bir rapor garanti değildir. Bize göre kayıtlarda raporun olmaması bir başlangıç noktasıdır, sağlık raporu değil.
Gerçek 2: “Şifreli” Neyi Kapsıyor, Sağlayıcının Kendi Sözleriyle
Gerçek: Sağlayıcı verilerin şifrelendiğini ve geçici olarak saklandığını söylüyor; gizlilik politikası kişisel verileri başka kimlerin alabileceğini sıralıyor.
Kayıt ne gösteriyor: Ana sayfadaki SSS, günlüklerin planınıza bağlı olarak şifrelenmiş ve geçici olarak saklanmış hâlde “güvenli bir bulut paneline” gittiğini söylüyor.
Başka bir SSS sayfası, şifrelemenin iletim ve depolama sırasındaki verileri kapsadığını söylüyor; okunan hiçbir sayfa yöntemi belirtmiyor ve bağımsız bir denetim bulunmadı.
Gizlilik politikası (25 Mayıs 2024’ten geçerli), kişisel verileri kimlerin alabileceğini sıralıyor; barındırma sağlayıcıları, grup şirketleri, işletmenin alıcısı ve yasa gerektirdiğinde yetkililer dahil, ancak hangi personelin günlükleri açabileceğini söylemiyor.
Saklamanın iki rakamı var: politika süresi dolmuş ücretli bir hesabın verilerini 30 gün tutuyor, fiyat sayfası ise günlüklerin dönem bittikten 7 gün sonra silindiğini söylüyor.
Şartlar (son değişiklik 19 Mayıs 2024) sağlayıcının kaybolan veya bozulan veriler için sorumluluğunu hariç tutuyor ve bunu 10 $ ile son üç ayda ödenen tutarlardan büyük olanla sınırlıyor.
Testimizde giriş kullanıcı adı ve parolayla yapıldı, iki adımlı doğrulama seçeneği yoktu.
Durum: Sağlayıcının iddiası: şifreleme. Doğrulandı: paylaşım listesi, saklama ve sorumluluk şartları basıldığı gibi, ve testimizdeki giriş. Belirtilmedi: şifreleme yöntemi ve personelin erişimi.
Bu sizin için ne anlama geliyor: Sağlayıcı, çalışanlarından hangilerinin günlüklerinizi okuyabileceğini söylemiyor ve şartları veri kaybı riskini size bırakıyor.
Gerçek 3: Play Protect Uygulamayı Kaldırabilir ve Tam Veri Erişilebilirlik Erişimi Gerektirir
Gerçek: Sağlayıcının ekibi (Kasım 2026) Play Protect’in uygulamanın topladığını sınırlamadığını, ancak tarama açıkken uygulamayı kaldırabileceğini ve Erişilebilirlik Hizmeti olmadan verilerin eksik olduğunu söylüyor. Play Protect kısmı için yayımlanmış bir sayfa bulamadık; sağlayıcının yardımı Erişilebilirliği “arama kaydı ve sosyal ağlar için” diye anıyor.
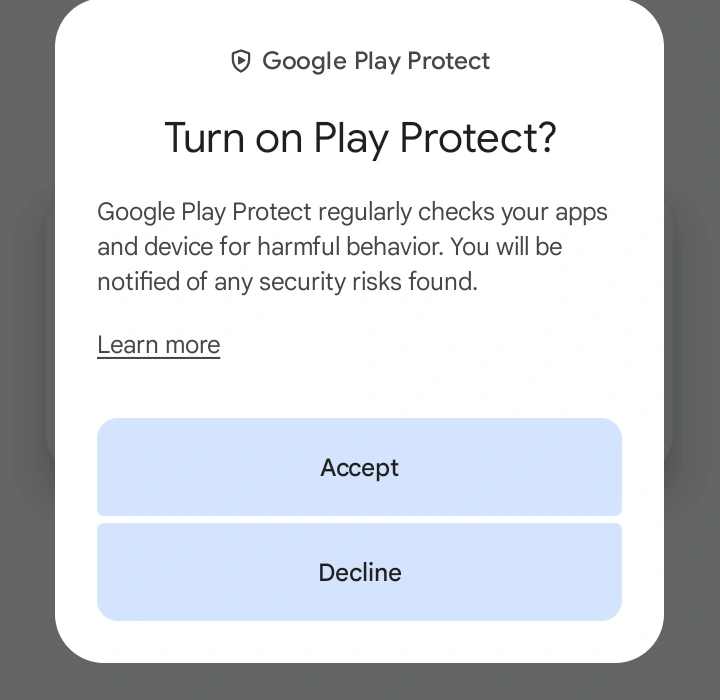
Kayıt ne gösteriyor: Sağlayıcının SSS’si uygulamayı kendi sitesinden indirmenizi söylüyor ve kılavuzu “Bilinmeyen uygulamaları yükle”ye izin vermenizi istiyor. Kılavuz, Android’in “izleme programının etkinliği hakkında soru sormasını” durdurmak için “Uygulamaları Play Protect ile tara”yı kapatmanızı istiyor. Çalışan izleme sayfası kök (root) gerekmediğini söylüyor.
Google’ın yardımı Play Protect’in “zararlı uygulamaları cihazınızdan devre dışı bırakabileceğini veya kaldırabileceğini” söylüyor, Google’ın geliştirici sayfaları ise yeterli bildirim veya rıza olmadan kişisel veri toplayan uygulamaları işaretlediği uygulamalar arasında sayıyor.
Testimizde kurulum ekranı şunu söyledi: “Genişletilmiş izleme işlevlerini sağlamak için Erişilebilirlik hizmeti gereklidir.” Kurulumu uzman olmayan biri için izlemek zordu ve bir adımı reddetmek bazı verilerin eksik kalmasına yol açıyor; biz her teklifi kabul ettik.
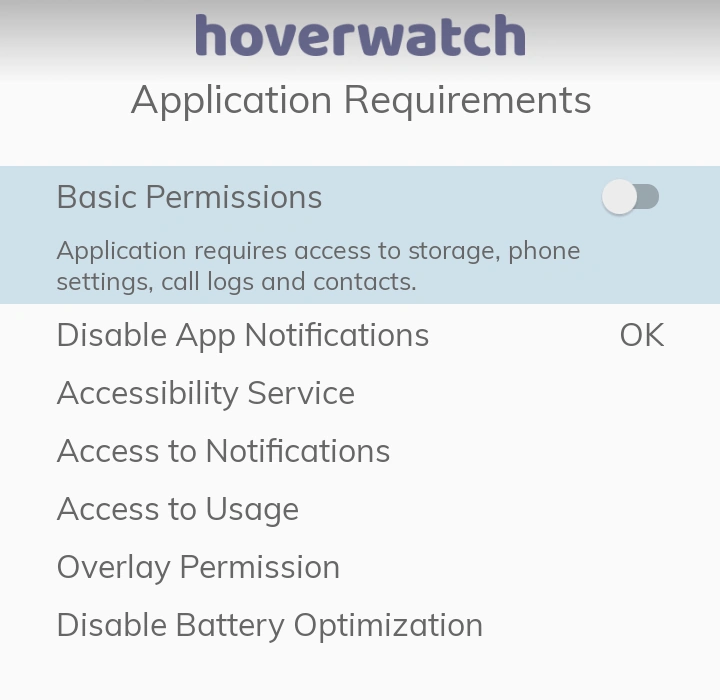
Testimizdeki kurulum simgeyi tutmayı veya gizlemeyi de önerdi ve ekranında şu yazıyordu: “Android uygulama simgelerinin gizlenmesini kısıtlar. Uygulama bir cihazda WiFi simgesinin altında görünecektir.” Bkz. eğitimli bir gözün uygulamayı nerede bulduğu.
Simgeyi tutun ve çocuğunuza söyleyin.
Durum: Sağlayıcının iddiası: iki adımın ne yaptığı ve kök gerekmediği. Doğrulandı: kılavuzun adımları, Google’ın sayfaları ve kurulum ile simge satırı (testimiz). Belirtilmedi: bugünkü sürümün işaretlenip işaretlenmediği.
Bu sizin için ne anlama geliyor: Tarama kapalıyken diğer uygulamalar da taranmaz. Erişilebilirlik geniş bir erişimdir: Google’ın yardımı bir uygulamanın “ekranınızdaki içeriği okumasına ve sizin adınıza uygulamalarla etkileşim kurmasına” izin verdiğini söylüyor.
Gerçek 4: 3 Günlük Deneme Kart İstemiyor; Ödeme Abonelikle Geliyor
Gerçek: Testimizde (Kasım 2026) ücretsiz kayıt bir e-posta ve parola istedi, kart alanı yoktu. Abonelik kart gerektiriyor, diyor sağlayıcının ekibi: ödeme sayfası kart alanlarını gösteriyor ve fiyat sayfası PayPal, WeChatPay ve Alipay’i sıralıyor. Testimiz bu adıma ulaşmadı.
Kayıt ne gösteriyor: Hesap sayfası deneme planını “Auto-Renewal: Off” ile gösteriyordu; bu, ücretli planı değil denemeyi anlatıyor. Sağlayıcı 3 günlük, tam işlevli bir deneme belirtiyor; SSS’si planın sonradan seçildiğini, fiyatların panelde olduğunu söylüyor.
Fiyat sayfası (Kasım 2026) Personal planını tek cihaz için 1 ay 39,95 $, 3 ay 69,95 $ ve 12 ay 119,95 $ olarak sıralıyor; bir ay, faturalandırmadan itibaren 30 gündür.
İade, ilk satın alımdan sonraki 14 gün içinde istenebilir ve ücret Hoverwatch adıyla değil, tarafsız bir açıklamayla görünür.
Ücretli bir planın kendiliğinden yenilenip yenilenmediği fiyat, şartlar veya iade sayfalarında ya da ödeme sepetinde belirtilmiyor. Yardım merkezi, iptal için destekle iletişime geçilmesini söylüyor.
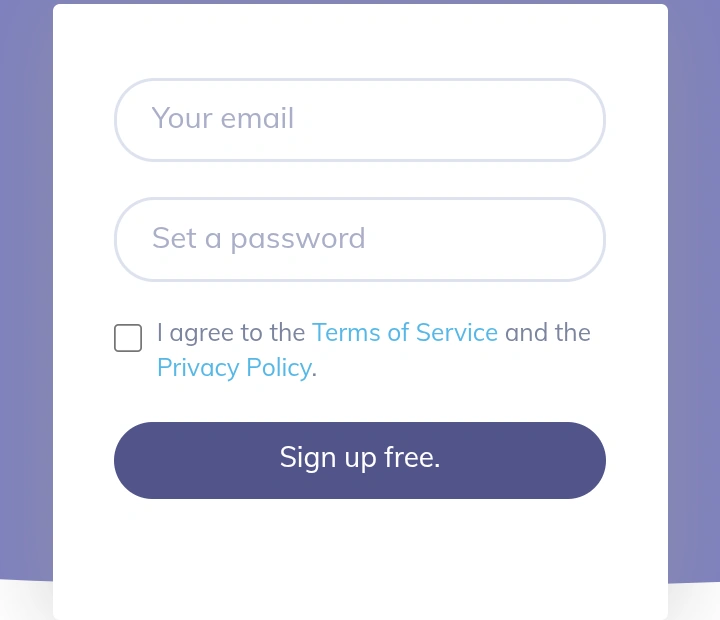
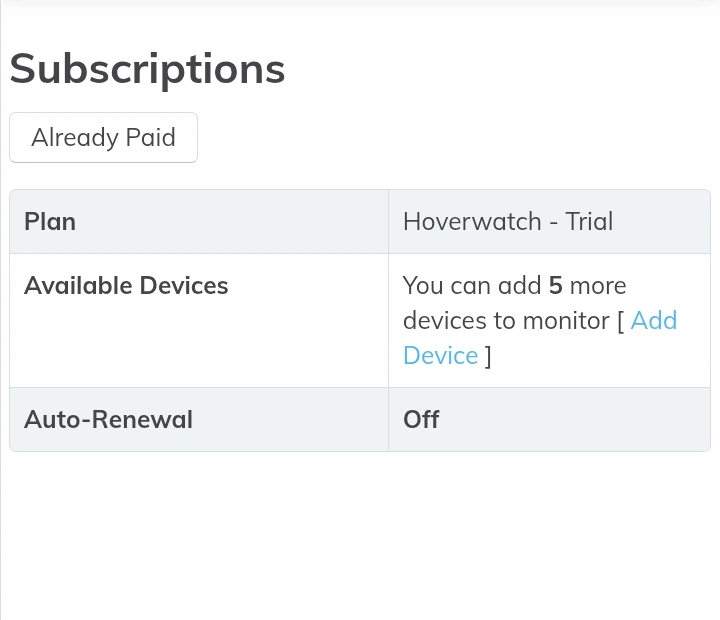
Durum: Doğrulandı: kartsız deneme (testimiz); fiyat, deneme süresi, iade süresi ve SSS basıldığı gibi. Sağlayıcının iddiası: abonelikte kart. Belirtilmedi: otomatik yenileme.
Bu sizin için ne anlama geliyor: 14 günlük iade süresi için satın alma tarihini not edin; yenileme şartlarını hesabınızdan kontrol edin.
Gerçek 5: Hoverwatch’ın Kuralları Üç Kullanımı Sayıyor; SSS’si Rızayı Ekliyor
Gerçek: Sağlayıcının şartları ve Kabul Edilebilir Kullanım Politikası üç kullanımı sayıyor: kendi telefonunuz, reşit olmayan çocuğunuzun telefonu ve çalışanın onayladığı yazılı bildirimli şirket mülkü telefon. SSS’si kullanımı kullanıcının açık rızasıyla yasal olarak niteliyor, bu yüzden Kabul Edilebilir Kullanım Politikası ve SSS başka bir yetişkin konusunda ayrışıyor.
Kayıt ne gösteriyor: Kabul Edilebilir Kullanım Politikası (son değişiklik 8 Haziran 2026) “bir eşi, partneri, eski partneri veya rızası olsa bile başka herhangi bir yetişkini” hariç tutuyor ve yasanın gerektirdiği her yerde cihaz kullanıcısına bilgi verilmesini şart koşuyor.
SSS, kuralların bölgeye göre değiştiğini, çoğu bölgenin kullanıcıya bilgi verilmesini gerektirdiğini ve kuran kişinin yetki ile bildirimden sorumlu olduğunu söylüyor.
Şartlar, bir yetişkinin bilgisi ve rızası olmadan izlenmesini hariç tutuyor. Federal Wiretap Act, belirtilen istisnalarla elektronik iletişimin kasıtlı olarak dinlenmesini yasaklıyor. 2021’de FTC, SpyFone’u ve CEO’sunu gözetim işinden men etti.
Kağıt üzerindeki bir kural, telefonu tutan kişi onu duyana kadar kimseyi korumaz. Telefonun kullanıcısına uygulamanın ne topladığını söyleyin; başka bir yetişkinle bilgisi ve rızası olmadan daha ileri gitmeyin ve önce yerel yasayı kontrol edin.
Editoryal persona: Betty Mitchell, proje tarafından onaylanmış kurgusal bir uzman profilidir; bağımsız olarak doğrulanmış gerçek bir kişi değildir. Bu rehber editör ekibi tarafından yazıldı ve doğruluğu kontrol edildi; birebir röportaj alıntısı değildir.
Böyle bir uygulama kendi telefonunuzda olabilirse, yakın biri tarafından kurulan bir uygulamayı kaldırmadan önce nelerin kontrol edileceğini okuyun, ardından Gerçek 3’teki bağlantıya bakın.
Sağlayıcı kötüye kullanım için bir iletişim noktası belirtiyor; tehlikedeyseniz yerel acil servisleri arayın.
Durum: Sağlayıcının her iki belgesi basıldığı gibi, ayrıca yasa ve FTC kararı için doğrulandı.
Bu sizin için ne anlama geliyor: Uygulamayı satın almak onu her telefona kurma izni değildir; başka bir yetişkin için önce yerel yasaları kontrol edin.
5 Gerçek Bir Bakışta
Her satır kendi kartının durumunu korur:
| Gerçek | Durum | Bu sizin için ne anlama geliyor |
|---|---|---|
| Kamuya açık kayıtlarda veri ihlali yok | Doğrulandı (Kasım 2026 kayıtları); Belirtilmedi: Citizen Lab’ın bulguları | Eksik bir rapor garanti değildir |
| “Şifreli” sağlayıcının sözlerine göre neyi kapsıyor | Sağlayıcının iddiası: şifreleme; Doğrulandı: politikanın paylaşım listesi | Sayfalar hangi personelin günlükleri okuyabileceğini söylemiyor |
| Play Protect uygulamayı kaldırabilir; tam veri Erişilebilirlik gerektirir | Sağlayıcının iddiası: her adımın ne yaptığı; Doğrulandı: kılavuzun adımları | Diğer uygulamalar da taranmaz |
| 3 günlük deneme kart istemiyor; ödeme abonelikle geliyor | Testimizde doğrulandı: deneme için kart yok; Belirtilmedi: yenileme | Satın alma tarihini not edin; yenilemeyi kontrol edin |
| Kurallar üç kullanımı sayıyor; SSS rızayı ekliyor | Doğrulandı: sağlayıcının her iki belgesi | Kullanıcının bilgisi ve rızası olmadan değil; yerel yasaları kontrol edin |
Kurmadan Önce: 6 Maddelik Güvenlik Kontrolü
- Telefon kimin. Reşit olmayan çocuğunuzun Android telefonu, çalışanın onayladığı yazılı bildirimli şirket mülkü telefon veya şartların dediği gibi kendi telefonunuz; iPhone değil. Başka bir yetişkin için bilgisi ve rızası olmadan değil, ve yerel yasaları kontrol edin.
- Dosya nereden geliyor. SSS’sinin dediği gibi sağlayıcının sitesinden; testimizde hesap panelindeki bağlantı pixeldrain.com dosya barındırma sitesine götürdü. Başka bir sitedeki kopyayı değil, kendi hesabınızdaki bağlantıyı kullanın.
- Kurulum neyi değiştiriyor. Kurulum Erişilebilirlik erişimini açmanızı ve Play Protect taramasını kapatmanızı istiyor; Gerçek 3 her adımın ne yaptığını veriyor. Testimizde adımları izlemek zordu. Bu değişikliklerin telefona uyup uymadığına önce karar verin.
- Hesap. Testimizde girişte iki adımlı doğrulama seçeneği yoktu (Gerçek 2); bu yüzden benzersiz bir parola kullanın ve şartlarının istediği gibi size ait olmayan her kullanımı hemen sağlayıcıya bildirin.
- Para. Satın alma tarihini, ücret açıklamasını ve dönemin sonunu not edin; yenileme şartlarını o tarihten önce hesabınızda arayın, çünkü kamuya açık sayfalar bunları belirtmiyor.
- Son. Bu uygulamayı kendiniz kurmadıysanız, önce Gerçek 5’teki telefon kullanıcısına dair satırı okuyun. Silmeden önce hâlâ ihtiyacınız olan her şeyi kaydedin. Sonra hesapta programı da silen “Delete device”ı kullanın veya telefondaki programdan kaldırın. Testimizde silme seçeneği cihazı “ve tüm günlüklerini” kapsıyordu ve şu uyarıyı veriyordu: “This operation is irrevocable.”
Hoverwatch Meşru mu? Duruma Göre Hüküm
Meşruiyet kuruluma bağlıdır. Android telefonlu reşit olmayan bir çocuğun ebeveyni ya da şirket mülkü telefonları ve yazılı bildirimi olan bir işveren sağlayıcının kuralları içindedir; başka bir yetişkinin telefonu bilgisi ve rızası olmadan değildir.
Bir ebeveyn için ödünleşimler Gerçek 2 ve 3’tekilerdir: veri koruması sağlayıcının sözüne dayanır ve Play Protect taraması kapanır.
Seçilecek kurulum: reşit olmayan bir çocuğun Android telefonu, çocuğa söylenmiş, simge tutulmuş ve fatura tarihleri not edilmiş. iPhone bir seçenek değildir.
SSS: İnsanların İzleme Uygulaması Güvenliği Hakkında Sorduğu Şeyler
-
Bu bir ödünleşim, sıralama değil. Üçüncü taraf bir uygulama, bir sağlayıcı hesabı ve günlükleri tutan sunucular ekler; bu uygulamada ise Play Protect taraması kapalıyken Google Play dışından bir dosya. Google Family Link ve Apple'ın Ekran Süresi, platform üreticilerinin kendi denetimleridir ve ebeveynin cihazından kurulur. Üçüncü taraf uygulama, arama ve kısa mesajların kendi kaydını ekler.
-
Bu uygulama için şirket günlükleri çevrimiçi hesabında, sağlayıcılarının barındırdığı sunucularda, iki saklama rakamının söylediği süre boyunca tutuyor; personelinin bunları görüp göremeyeceği belirtilmiyor. Gizlilik politikası ayrıca kişisel verilerin dünya çapında paylaşıldığını söylüyor.
-
Tek başına bir uyarı konuyu iki yönde de belirlemez. Sağlayıcının yardım sayfaları uygulaması hakkında bu tür uyarıları anlatıyor: biri Xiaomi'nin antivirüsünün onu tehlikeli uygulama olarak tanımladığını, diğeri Play Protect'in izleme programlarına ilişkin iletilerini ele alıyor. Önce kaynağı kontrol edin: kendi hesabınızın verdiği bağlantıyla sağlayıcının sitesi.
-
Hoverwatch için, aboneliğin ilk satın alımından sonraki 14 gün içinde iade isteyebilirsiniz. İade politikası, taleplerin 7 iş günü içinde yanıtlandığını ve paranın özgün ödeme yöntemine döndüğünü söylüyor. Şartları ihlal ettiği için askıya alınan hesaplar için geçerli değildir ve sağlayıcının web sitesinden alınan planları kapsar.
-
Kişinin bilgisi ve rızası olmadan hayır: sağlayıcının hiçbir belgesi bir yetişkini bu şekilde izlemeye izin vermiyor ve başka bir kişinin iletişimini dinlemek federal yasayı ihlal edebilir. Rıza olsa bile Kabul Edilebilir Kullanım Politikası ve SSS bunu farklı ifade ediyor, bu yüzden önce yerel yasaları kontrol edin. O kişiyle ya da bir çift terapistiyle konuşmak, telefonundaki bir uygulamanın yapamadığı yerde yardımcı olabilir.
Buradaki tüm bilgiler yalnızca bilgilendirme amaçlıdır ve hukuki tavsiye değildir.
Bunlar da ilginizi çekebilir
 Gizlilik & Güvenlik
 Gizlilik & Güvenlik
 Gizlilik & Güvenlik
 Gizlilik & Güvenlik
 Gizlilik & Güvenlik
 Gizlilik & Güvenlik
Dört Anlam
Güvenli; verilerinizi, telefonu, paranızı ya da yasayı kastedebilir. Dördünden hangisini kastettiğinize karar verin, sonra onun gerçeklerini okuyun.
Nasıl Kontrol Ettik
Gerçekler, sağlayıcının tarihli sayfalarına, kamuya açık kayıtlara ve bir telefon testine dayanır. Test bir güvenlik denetimi ya da ücretli plan içermedi.
Durum Sözcükleri
Her gerçeğin tek bir durumu var: Doğrulandı, Sağlayıcının iddiası veya Belirtilmedi. Önce durumu okuyun, çünkü gerçeğe ne kadar güvenileceğini gösterir.
İhlal Raporu Yok
İhlal raporunun olmaması bir garanti değildir. Yalnızca Kasım 2026'da kontrol edilen kayıtların içeriğini gösterir; bunu bir başlangıç noktası olarak görün.
Şifreleme İddiası
Sağlayıcı verilerin şifrelendiğini söylüyor, ancak okunan hiçbir sayfa yöntemi belirtmiyor ya da çalışanlarından kimin oradaki günlüklerinizi açabileceğini söylemiyor.
Tarama Kapalı
Play Protect taramasını kapatmak diğer uygulamaları da taramasız bırakır, Erişilebilirlik erişimi ise bir uygulamanın ekrandaki içeriği okumasına izin verir.
Deneme ve Kart
Ücretsiz kayıt testimizde kart istemedi. Ücretli planın yenilenmesi belirtilmiyor; bitmeden önce hesabınızı kontrol edin.
Telefon Kimin
Kurallar üç kullanımı sayıyor: kendi telefonunuz, reşit olmayan çocuğunuzun telefonu veya yazılı bildirimli bir şirket telefonu. Başka bir yetişkin için bilgi ve rıza gerekir.
Tabloyu Okumak
Önce durum sütununu okuyun: sağlayıcının söylediğini, tarihli bir sayfanın, kamuya açık bir kaydın veya kendi testimizin doğruladığından ayırır.
Kurulumdan Önce
Kurulumdan önce altı kontrol gelir: telefon kimin, dosya nereden geliyor, kurulum neyi değiştiriyor, hesap, para ve son.
Duruma Göre
Reşit olmayan bir çocuğun ebeveyni ve yazılı bildirim veren bir işveren sağlayıcının kuralları içindedir; başka bir yetişkinin telefonu rızası olmadan değildir.