Polityka bezpieczeństwa BYOD dla małej firmy: praktyczny wzór
Wzór polityki BYOD pozwala małej firmie uzgodnić zasady dotyczące prywatnych telefonów w pracy, zanim problem wymusi to pytanie, a nie po fakcie. Określa minimalne wymogi bezpieczeństwa, granice dostępu, zgodę na wymazanie, koszty i to, co dzieje się, gdy ktoś odchodzi.
Wyobraź sobie telefon zostawiony w taksówce z otwartą skrzynką klienta. Bez spisanej zasady następna godzina staje się sporem o prywatność i zaufanie zamiast procedurą: czy firma może go wymazać razem ze zdjęciami? Ten poradnik wyznacza tę granicę, zanim zginie jakiś telefon.
Czym jest polityka BYOD i dlaczego mały zespół potrzebuje jej już teraz
Polityka bring your own device (BYOD) to pisemne ustalenie, jak pracownicy mogą używać własnych telefonów do pracy i co firma może robić na tych telefonach.
Jeśli Twoi pracownicy już czytają służbową pocztę, czat i kody logowania na własnych telefonach, polityka jest spóźniona, a nie przedwczesna. Uzgodnij zasady teraz, przed pierwszym zgubionym telefonem.
Polityka bezpieczeństwa BYOD chroni jednocześnie dwie rzeczy: dane firmy i prywatne życie pracownika na tym samym urządzeniu. Odkładanie jej jest zrozumiałe: może wyglądać na wyraz nieufności. Jasna polityka robi coś przeciwnego, bo najpierw mówi, czego firma nie dotknie.
Zasada dotycząca telefonu wygląda na brak zaufania, gdy jest niejasna. Gdy nazywa to, czego firma nie będzie przeglądać, ludzie widzą granicę, zanim podpiszą.
Persona redakcyjna: Victoria Bryan to zatwierdzony przez projekt fikcyjny profil ekspertki, a nie niezależnie zweryfikowana prawdziwa osoba. Te wskazówki napisał i sprawdził zespół redakcyjny; nie jest to dosłowny cytat z wywiadu.
Niektóre stanowiska lepiej obsłuży telefon służbowy; ten wybór to czwarte podejście poniżej. Jeśli telefony zawierają dane medyczne lub inne dane regulowane, oprócz tej polityki obowiązują przepisy branżowe, więc skonsultuj się z właściwym regulatorem.
O reszcie decyduje pytanie, jak dużą kontrolę nad prywatnym telefonem potrzebujesz ze względu na dane, które się na nim znajdują. Gdy wiesz, co jest na telefonach, cztery sposoby ochrony tych danych układają się od najlżejszego do najcięższego.
4 sposoby ochrony danych firmy na prywatnych telefonach
Cztery podejścia biegną od najmniejszej kontroli do największej, każde z oceną: „działa” oznacza, że dane firmy pozostają chronione, gdy telefon zginie lub pracownik odejdzie, w granicach tego, na co pracownik zgodził się na piśmie. Podejścia 2 i 3 to znane pytanie MDM czy MAM: zarządzanie aplikacjami mobilnymi (MAM) obejmuje aplikacje służbowe, a zarządzanie urządzeniami mobilnymi (MDM) cały telefon. Można je też łączyć, na przykład kontrolę na poziomie aplikacji na prywatnych telefonach i telefon służbowy dla jednego stanowiska.
1. Spisane zasady i własne zabezpieczenia telefonu
Chroni: Spisane zasady ustalają oczekiwania i opierają się na własnych zabezpieczeniach telefonu. Obecne iPhone’y i telefony z Androidem mają już blokadę ekranu, automatyczne aktualizacje, szyfrowanie urządzenia chronione kodem oraz zdalne wymazanie przez samego właściciela za pomocą funkcji Znajdź na iPhonie lub Find Hub na Androidzie.
Nie chroni: Firma nie ma narzędzia, by sprawdzić, czy zasady są przestrzegane, ani by usunąć z telefonu własne dane. Wymazać go może pracownik.
Czego wymaga od pracownika: Nie instaluje się żadnego oprogramowania zarządzającego. Pracownik zachowuje kod, nie wyłącza aktualizacji i zgłasza zgubiony telefon.
Dlaczego: Spisane zasady to umowa, a nie kontrola. Naszym zdaniem to uczciwy punkt wyjścia dla najmniejszych zespołów, a nie gorsza opcja.
Ocena: Działa dla kilku osób, których telefony zawierają tylko służbową pocztę i czat, jeśli ufasz, że będą jej przestrzegać; naszym zdaniem to za mało, gdy na telefonach są dane klientów lub dane płatnicze.
2. Kontrola na poziomie aplikacji: profil służbowy i ochrona aplikacji
Chroni: Tylko aplikacje służbowe i ich dane. Na Androidzie profil służbowy trzyma aplikacje i dane służbowe w osobnej przestrzeni na telefonie. Zasady ochrony aplikacji (MAM) mogą wymagać kodu PIN i usuwać tylko dane służbowe, gdy ktoś odchodzi lub gubi telefon. Na iPhonie User Enrollment oddziela zarządzane dane służbowe od prywatnych.
Nie chroni: Niczego poza zarządzanymi aplikacjami. Kontrola na poziomie aplikacji wymaga też firmowej platformy poczty lub tożsamości, która oferuje te mechanizmy; sekcja o tym, co włączyć, pokazuje, które plany je zawierają.
Czego wymaga od pracownika: Aplikacji służbowych, a na Androidzie profilu służbowego. Administrator nie widzi prywatnych aplikacji, zdjęć ani wiadomości.
Dlaczego: Kontrola na poziomie aplikacji wyznacza granicę wokół danych firmy, a nie wokół urządzenia. To strona MAM pytania MDM czy MAM.
Ocena: Naszym zdaniem to rozsądny punkt wyjścia dla większości prywatnych telefonów: chroni dane służbowe i zostawia resztę telefonu w spokoju.
3. Pełne zarządzanie urządzeniem na prywatnym telefonie
Chroni: Całe urządzenie, tam gdzie pozwala na to platforma. Na iPhonie z Device Enrollment MDM może wymusić kod i aktualizacje oraz wymazać cały telefon. Na Androidzie prywatnym telefonem zarządza się przez profil służbowy; pełne zarządzanie jest przeznaczone dla telefonów będących własnością firmy.
Nie chroni: Zaufania pracownika. Pełne wymazanie usuwa prywatne zdjęcia i wiadomości razem z danymi służbowymi.
Czego wymaga od pracownika: Zarejestrowania całego telefonu. Administrator widzi dane urządzenia i, zależnie od platformy i ustawień narzędzia, listę zainstalowanych aplikacji. Apple i Microsoft podają, że administrator nie widzi lokalizacji prywatnego telefonu; dostawcy podają, że nie może czytać prywatnej poczty, zdjęć ani wiadomości.
Dlaczego: Naszym zdaniem pełne zarządzanie urządzeniem to narzędzie stworzone dla urządzeń firmowych, zastosowane do telefonu, który pracownik sam kupił.
Ocena: Gdy dane na telefonie nie mogą zostać utracone, daj tej osobie telefon służbowy zamiast w pełni zarządzać prywatnym. Jeśli mimo to zachowasz to podejście, stosuj je wyłącznie z podpisanym potwierdzeniem pracownika i osobną zgodą na wymazanie przed każdym pełnym wymazaniem.
4. Telefon służbowy dla stanowisk wymagających pełnej kontroli
Chroni: Całe urządzenie, którym firma może w pełni zarządzać, bo należy do niej. Daje też czyste rozstanie, ponieważ telefon się oddaje, i wyraźną granicę między pracą a życiem prywatnym.
Nie chroni: Budżetu: urządzenie i abonament to koszt firmy. Telefon służbowy nie trzyma też służbowej poczty z dala od prywatnych telefonów, chyba że polityka tak stanowi.
Czego wymaga od pracownika: Noszenia drugiego telefonu albo używania telefonu służbowego wyłącznie do pracy.
Dlaczego: Gdy stanowisko wymaga kontroli lub wglądu na poziomie urządzenia, jego miejsce jest na urządzeniu należącym do firmy, z pisemnym powiadomieniem. Niektóre stany wymagają od pracodawców pisemnego powiadomienia pracowników przed elektronicznym monitorowaniem.
Ocena: Wybierz je dla stanowisk, których telefony zawierają dane klientów lub wymagają pełnej kontroli; dla wszystkich pozostałych zachowaj kontrolę na poziomie aplikacji.
Na należącym do firmy telefonie z Androidem przedsiębiorstwo może używać oprogramowania monitorującego, takiego jak Hoverwatch, stworzonego przez wydawcę tego bloga, które rejestruje połączenia, SMS-y i lokalizację telefonu, po uprzednim pisemnym poinformowaniu pracownika i potwierdzeniu przez niego zapoznania się z tym.
Producent nie opisuje go jako MDM ani MAM, a jego zasady dopuszczalnego użytkowania wykluczają użycie na prywatnym telefonie, nawet za zgodą; szerszy wybór opisuje nasz poradnik o wyborze oprogramowania monitorującego dla urządzeń firmowych.
Porównanie czterech podejść i które wybrać
Oto wszystkie cztery w jednym zestawieniu:
| Podejście | Co chroni | Czego wymaga od pracownika |
|---|---|---|
| 1. Spisane zasady i własne zabezpieczenia telefonu | Własną blokadę ekranu pracownika, aktualizacje i zdalne wymazanie | Kodu, aktualizacji i zgłoszenia zgubionego telefonu |
| 2. Kontrola na poziomie aplikacji (profil służbowy, MAM) | Aplikacje służbowe i ich dane, które można usunąć osobno | Korzystania z aplikacji służbowych; prywatne aplikacje pozostają niewidoczne |
| 3. Pełne zarządzanie urządzeniem (MDM) na prywatnym telefonie | Całe urządzenie, tam gdzie pozwala platforma; możliwe jest pełne wymazanie | Zarejestrowania całego telefonu na podstawie podpisanego potwierdzenia; pełne wymazanie tylko za zgodą na wymazanie |
| 4. Telefon służbowy | Całe urządzenie, którym firma może w pełni zarządzać; czyste rozstanie | Noszenia drugiego telefonu |
Naszym zdaniem, zależnie od sytuacji:
-
 Sytuacja 1
Garstka osób, tylko służbowa poczta i czat: spisane zasady i własne zabezpieczenia telefonu.
-
 Sytuacja 2
Pliki klientów lub współdzielone konta na telefonach: kontrola na poziomie aplikacji.
-
 Sytuacja 3
Jedno stanowisko, którego telefon zawiera dane, których nie możesz stracić: telefon służbowy dla tego stanowiska, a nie pełne zarządzanie prywatnym telefonem.
-
 Sytuacja 4
Pracownicy zdalni lub hybrydowi: ten sam podział; po stronie narzędzi zobacz nasz poradnik o oprogramowaniu do monitorowania pracowników zdalnych i urządzeniach prywatnych.
Naszym zdaniem, które podejście byś nie wybrał, działa tylko wtedy, gdy jest spisane i podpisane; oto tekst.
Wzór polityki BYOD: cztery części do skopiowania
Poniższe przykładowe klauzule składają się z czterech części. Skopiuj je, zastąp pola w nawiasach kwadratowych, takie jak [Nazwa firmy], [Osoba odpowiedzialna za politykę] i [Data], i usuń klauzule dla podejść, których nie używasz; klauzule 2.6, 3.1 i 3.5 wskazują w nawiasach, do którego podejścia należy każdy wiersz.
Zleć sprawdzenie końcowego tekstu pod kątem swojego stanu, zanim ktokolwiek podpisze; to punkt wyjścia, a nie porada prawna.
Część 1: Zakres, dopuszczone urządzenia i minimalne wymogi bezpieczeństwa
Polityka dotycząca urządzeń prywatnych firmy [Nazwa firmy], obowiązująca od [Data]. W tej polityce „Firma” oznacza [Nazwa firmy], a „ty” oznacza pracownika.
1.1 Cel i zakres. Ta polityka obejmuje prywatne telefony i tablety, których używasz do uzyskiwania dostępu do poczty, czatu, plików lub kont [Nazwa firmy]. Nie obejmuje niczego innego na Twoim urządzeniu.
1.2 Uczestnictwo. Używanie prywatnego urządzenia do pracy jest dobrowolne. Firma oferuje [telefon służbowy / dostęp wyłącznie z komputera stacjonarnego] każdemu, kto woli z tego nie korzystać.
1.3 Dopuszczone urządzenia. Twoje urządzenie musi nadal otrzymywać aktualizacje bezpieczeństwa od producenta. Urządzenia po jailbreaku lub z uprawnieniami root są niedozwolone.
1.4 Minimalne wymogi bezpieczeństwa. Utrzymuj blokadę ekranu z kodem lub biometrią, nie wyłączaj automatycznych aktualizacji i używaj uwierzytelniania wieloskładnikowego na kontach służbowych. Instaluj aplikacje wyłącznie z oficjalnych sklepów.
1.5 Zgubione lub skradzione urządzenie. Zgłoś zgubione lub skradzione urządzenie osobie [Osoba odpowiedzialna za politykę] w ciągu [24] godzin.
1.6 Do kogo się zwrócić. Pytania dotyczące tej polityki kieruj do [Osoba odpowiedzialna za politykę] pod adresem [kontakt].
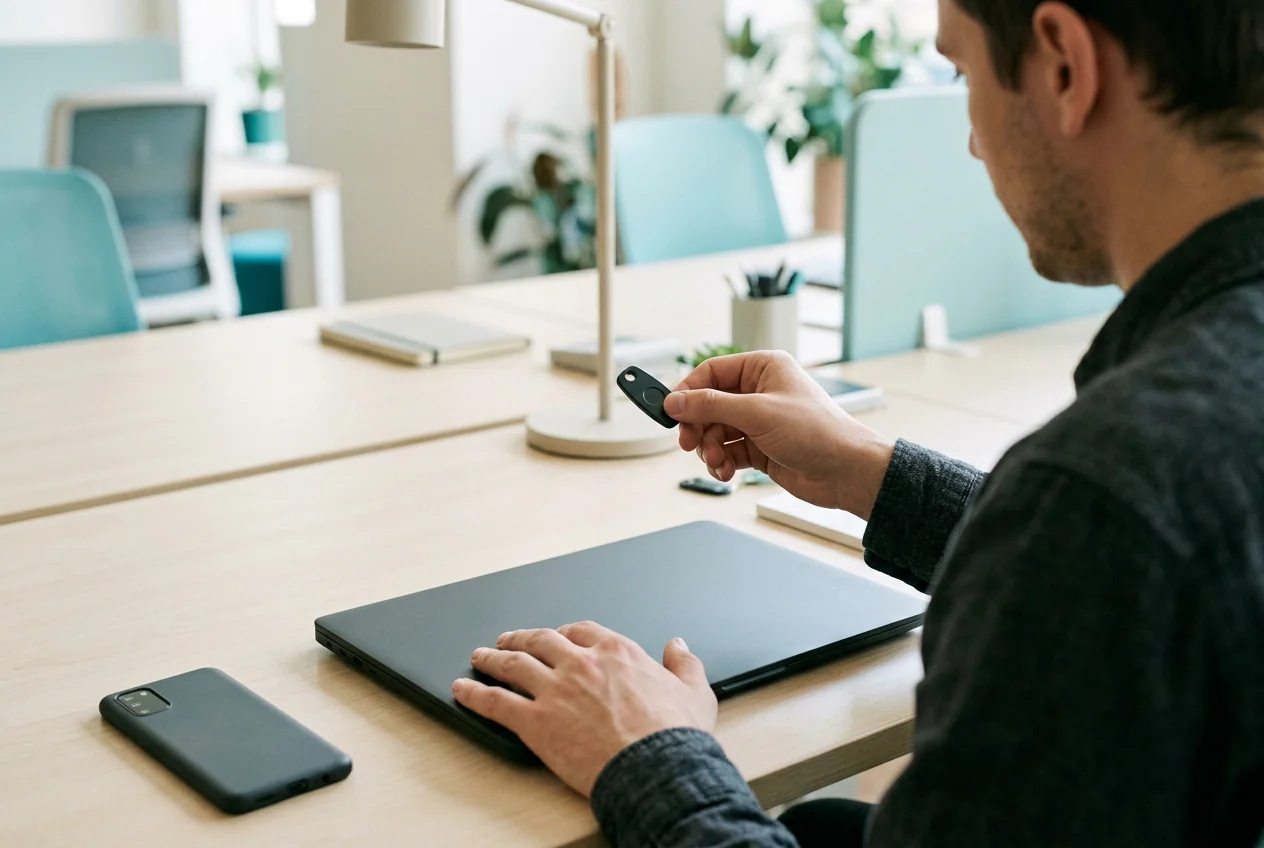
Dlaczego te klauzule: minimalne wymogi to ustawienia i zasady, a nie oprogramowanie zarządzające. Logowanie wieloskładnikowe może korzystać z aplikacji uwierzytelniającej lub sprzętowego klucza bezpieczeństwa, więc punkt 1.4 nikomu nie narzuca aplikacji służbowej na telefonie.
Część 2: Do czego Firma może mieć dostęp, a do czego nie
2.1 Do czego Firma może mieć dostęp. Firma może mieć dostęp wyłącznie do Twoich kont służbowych i danych służbowych oraz do danych urządzenia, które jej narzędzia domyślnie pokazują (takich jak model, wersja systemu operacyjnego i to, czy ustawiono kod, a przy niektórych narzędziach numer seryjny lub część numeru telefonu). Przy pełnym zarządzaniu urządzeniem może też widzieć elementy wymienione w punkcie 2.6.
2.2 Do czego Firma nie będzie mieć dostępu. Firma nie będzie przeglądać Twojej prywatnej poczty, wiadomości, zdjęć, kontaktów, historii przeglądania ani zawartości Twoich prywatnych aplikacji.
2.3 Brak oprogramowania monitorującego lub śledzącego lokalizację. Firma nie instaluje oprogramowania monitorującego ani śledzącego lokalizację na prywatnych urządzeniach objętych tą polityką i nie wykorzystuje danych o lokalizacji Twojego urządzenia.
2.4 Brak prywatnych haseł. Firma nigdy nie poprosi o kod do Twojego prywatnego urządzenia ani o hasła do Twoich prywatnych kont.
2.5 Jeśli narzędzia się zmienią. Firma poinformuje Cię na piśmie przed każdą zmianą tego, do czego może mieć dostęp na Twoim urządzeniu.
2.6 Czym zarządzają narzędzia [Jeśli używasz kontroli na poziomie aplikacji:] Firma zarządza tylko aplikacjami służbowymi.
2.6 [Jeśli używasz pełnego zarządzania urządzeniem:] Firma może widzieć dane urządzenia wymienione w punkcie 2.1 oraz [listę zainstalowanych aplikacji, jeśli jej narzędzie ją zbiera], przy wyłączonym w jego ustawieniach raportowaniu lokalizacji. Całe urządzenie może wymazać wyłącznie zgodnie z klauzulą 3.3.
Dlaczego ta część jest ważna: naszym zdaniem to powiedzenie najpierw, czego nie będziesz przeglądać, sprawia, że politykę ludzie chcą podpisać. Kilka stanów zakazuje też pracodawcom wymagania dostępu do prywatnych kont internetowych pracowników, co respektuje klauzula 2.4.
Zanim ktokolwiek podpisze, otwórz konsolę administracyjną swojego narzędzia i sprawdź, co faktycznie zbiera. Jeśli pokazuje więcej, niż obiecuje klauzula 2.1, wyłącz te ustawienia lub przepisz klauzulę.
Persona redakcyjna: Benjamin Yates to zatwierdzony przez projekt fikcyjny profil eksperta, a nie niezależnie zweryfikowana prawdziwa osoba. Te wskazówki napisał i sprawdził zespół redakcyjny; nie jest to dosłowny cytat z wywiadu.
To, co narzędzia mogą zobaczyć, zależy od podejścia. Kontrola na poziomie aplikacji sięga zarządzanych aplikacji służbowych; pełne zarządzanie urządzeniem sięga też danych urządzenia i, tam gdzie narzędzie je zbiera, listy zainstalowanych aplikacji.
Część 3: Zgubione telefony, zdalne wymazanie i odejście z Firmy
3.1 Zgubione lub skradzione urządzenie [Jeśli używasz kontroli na poziomie aplikacji lub pełnego zarządzania urządzeniem:] Po zgłoszeniu zgodnie z punktem 1.5 Firma usuwa z urządzenia swoje dane służbowe i dostęp.
3.1 [Jeśli używasz wyłącznie spisanych zasad:] Po zgłoszeniu zgodnie z punktem 1.5 Firma odcina dostęp do Twoich kont służbowych; musisz usunąć konta służbowe, możesz wymazać urządzenie, jeśli chcesz, i potwierdzasz usunięcie na piśmie.
3.2 Najpierw selektywne usunięcie. Gdziekolwiek pozwalają na to jej narzędzia, Firma usuwa tylko konta służbowe i dane służbowe, a nie Twoje dane prywatne.
3.3 Pełne wymazanie tylko za osobną zgodą. Firma wymaże całe Twoje urządzenie wyłącznie wtedy, gdy podpisano osobną zgodę na wymazanie zawartą w umowie. Poinformuje Cię przed tym, chyba że urządzenie jest zgubione lub skradzione.
3.4 Zrób kopię własnych danych. Za kopię zapasową swoich danych prywatnych odpowiadasz Ty; Firma nie odpowiada za dane prywatne utracone podczas wymazania, na które wyrażono zgodę.
3.5 Odejście z Firmy. Ostatniego dnia usuwasz ze swojego urządzenia konta i aplikacje służbowe, w obecności osoby [Osoba odpowiedzialna za politykę], jeśli się na to zgodzisz. Twoje obowiązki zachowania poufności trwają po odejściu.
Dlaczego ta część: selektywne usunięcie chroni zdjęcia pracownika, więc pełne wymazanie wymaga osobnego podpisu na formularzu poniżej.
Część 4: Koszty i praca poza godzinami pracy
4.1 Kto płaci. Firma płaci [miesięczny ryczałt w wysokości [Kwota] / część Twojego rachunku za telefon na wniosek] pracownikom, którzy używają prywatnego telefonu do pracy.
4.2 Przepisy stanowe (uwaga dla Ciebie; usuń ją z kopii). Niektóre stany, w tym Kalifornia, wymagają od pracodawców zwrotu wydatków służbowych; w Kalifornii obejmuje to rozsądną część rachunku za prywatny telefon używany do pracy. Zgodnie z prawem federalnym koszty pracy, którymi pracodawca obciąża pracownika, nie mogą obniżyć wynagrodzenia poniżej płacy minimalnej.
4.3 Uszkodzenia i naprawy. Twoje urządzenie pozostaje Twoją własnością, a naprawy są na Twój koszt, chyba że [Nazwa firmy] uzgodni inaczej na piśmie [lub Twój stan wymaga, by płaciła Firma].
4.4 Praca poza godzinami pracy. Nie oczekuje się, że będziesz czytać ani odpisywać na wiadomości służbowe poza godzinami pracy, chyba że masz dyżur. Jeśli wynagrodzenie jest godzinowe, czas spędzony na wiadomościach służbowych jest czasem pracy i jest płatny.
W przypadku pracowników na stałej pensji wyłączonych z nadgodzin zasady wynagradzania są inne, więc zapytaj osobę sprawdzającą politykę, jak punkt 4.4 stosuje się do nich.
Dlaczego ta część: pieniądze i wieczory to rzeczy, o które pracownicy pytają najpierw, a ich spisanie szybko kończy spór. Mimo to polityka wymaga podpisów, a formularz poniżej je zbiera.
Umowa BYOD: formularz podpisu i zgody na wymazanie
Potwierdzenie. Przeczytałem/am politykę dotyczącą urządzeń prywatnych firmy [Nazwa firmy] z dnia [Data] i zgadzam się jej przestrzegać[, w tym zarejestrować swoje urządzenie zgodnie z klauzulą 2.6].
Imię i nazwisko pracownika: [Imię i nazwisko]; Urządzenie (marka i model): [Urządzenie]; Data: [Data]; Podpis: [Podpis]
Osobna zgoda na wymazanie (opcjonalna; może pozostać niepodpisana). Zgadzam się, aby [Nazwa firmy] mogła wymazać całe moje urządzenie zgodnie z klauzulą 3.3. Rozumiem, że usunie to również moje dane prywatne.
Podpis pod zgodą na wymazanie: [Podpis]; Data: [Data]
Przedstawiciel Firmy: [Imię i nazwisko]; Podpis: [Podpis]; Data: [Data]
Pobierz wzór: Word (.docx, po angielsku) · PDF (po angielsku)
Pracownik zachowuje kopię; formularz można podpisać elektronicznie. Pracownik, który nie podpisze zgody na wymazanie, nadal jest objęty selektywnym usunięciem z punktu 3.2, jeśli narzędzia firmy na to pozwalają, lub może skorzystać z alternatywy z punktu 1.2. Gdy tekst i formularz są gotowe, kolejne pytanie brzmi, co włączyć dla wybranego podejścia i ile to kosztuje.
Co włączyć: narzędzia i ceny dla małego zespołu
Zacznij od jednego pytania: czy poczta Twojego zespołu jest w Microsoft 365, w Google Workspace, czy w żadnym z nich? Twój plan decyduje, co jest już wliczone; zakup zaczyna się wtedy, gdy plan nie wymienia potrzebnego ustawienia albo gdy nie masz żadnego z nich. „Co włączyć” oznacza nazwę ustawienia, którego należy szukać, a nie kroki w konsoli.
Strona z cennikiem Microsoftu wymienia Intune P1 wśród najważniejszych cech Microsoft 365 Business Premium, a Microsoft sprzedaje też Intune P1 osobno. Business Standard na przykład nie wymienia Intune wśród swoich cech, więc najpierw sprawdź swój plan: w planie, którego strona nie wymienia Intune, dodaj Intune P1 lub przejdź na Business Premium, zanim zacznie działać ochrona aplikacji.
Zarządzanie podstawowe obejmuje więc część podejścia 2, ale nie profil służbowy Androida, dlatego zespół z planem Starter lub Standard najpierw sprawdza swój plan.
Bez żadnej z tych platform, a z telefonem służbowym dla jednego stanowiska (podejście 4), narzędziem jest usługa zarządzania urządzeniami dla własnych telefonów firmy. Przykładem jest Miradore: jego strona z planami wymienia plan Free na maksymalnie 50 urządzeń po 14-dniowym okresie próbnym, z zaznaczonymi Lock i Wipe dla tego planu w tabeli funkcji. Taka usługa jest przeznaczona dla telefonów należących do firmy, a nie prywatnych.
| Twoja sytuacja | Co włączyć | Plan, cena i okres w takiej postaci, w jakiej podaje je dostawca, sprawdzone w dniu weryfikacji faktów |
|---|---|---|
| Dowolny zespół, bez dodatkowego narzędzia | Blokada ekranu, aktualizacje i funkcja Znajdź (iPhone) lub Find Hub (Android) każdego pracownika do wymazania zgubionego telefonu. | W cenie telefonu. |
| Poczta w Microsoft 365 lub Google Workspace (podejście 2) | Microsoft: zasady ochrony aplikacji Intune (sprawdź swój plan). Google: podstawowe zarządzanie urządzeniami mobilnymi; zaawansowane dla profili służbowych Androida. | Microsoft 365 Business Premium z Teams (zawiera Intune P1): $22.00 użytkownik/miesiąc, płatne rocznie. Samo Intune P1: $8.00 użytkownik/miesiąc, płatne rocznie. Google Workspace Business Plus: $22.00 za użytkownika/miesiąc w planie rocznym (roczne zobowiązanie), rozliczane miesięcznie, przed opodatkowaniem. |
| Żadne z nich, a telefon służbowy dla jednego stanowiska (podejście 4) | Usługa zarządzania urządzeniami dla telefonów służbowych, taka jak Miradore, z blokadą i wymazaniem. | Miradore Free: do 50 urządzeń po 14-dniowym okresie próbnym. Plany płatne: za urządzenie, zobacz stronę z planami. |
Microsoft i Google liczą cenę za użytkownika, a Miradore za urządzenie, więc kwot nie da się porównać. Ceny się zmieniają; te odczytano ze stron dostawców 22 października 2026 r.
Wiedza o tym, co włączyć, mówi też, co możesz pominąć.
Na co nie tracić czasu ani pieniędzy
Tych siedem punktów to nasze opinie wynikające z powyższych sekcji:
-
 Wskazówka 1
Oprogramowanie monitorujące na prywatnych telefonach: wzór to wyklucza (klauzula 2.3), a ono nie chroni danych firmy na telefonie.
-
 Wskazówka 2
Pełne zarządzanie prywatnym telefonem: tam gdzie czystszą odpowiedzią jest telefon służbowy, wydaj go; pełne wymazanie prywatnego telefonu zabiera też zdjęcia pracownika.
-
 Wskazówka 3
Druga konsola zarządzania: najpierw sprawdź, co Twój plan już zawiera. Microsoft 365 Business Premium zawiera Intune P1, a Google Workspace Business Plus wymienia zaawansowane zarządzanie urządzeniami mobilnymi. Plan, którego strona nie wymienia ustawienia, na przykład Microsoft 365 Business Standard albo Google Workspace Business Starter lub Standard, wymaga najpierw dodatku lub innego planu.
-
 Wskazówka 4
Polityka, której nikt nie podpisuje: to notatka służbowa, a nie coś, co obie strony ustaliły; formularz można podpisać elektronicznie.
-
 Wskazówka 5
Służbowa poczta pozostawiona na prywatnym telefonie: gdy ktoś dostaje telefon służbowy, usuń konto służbowe z jego prywatnego telefonu tego samego dnia.
-
 Wskazówka 6
Oprogramowanie monitorujące zamiast polityki: rejestruje aktywność na telefonie służbowym; nie ustala zasad dla telefonów prywatnych, więc nie zastępuje pisemnej polityki.
-
 Wskazówka 7
Oczekiwanie, że polityka zrobi wszystko: żadna polityka nie przywróci danych już skopiowanych z telefonu, nie zastąpi przeglądu prawnego dla Twojego stanu ani sama nie spełni przepisów branżowych dla danych regulowanych.
Gdy wybory są już zrobione, wdrożenie zajmuje tydzień.
Wdrożenie polityki BYOD w małej firmie w jeden tydzień
Jeden krok dziennie wystarczy małemu zespołowi:
 Dzień 1
Wypisz, które aplikacje i dane służbowe są na prywatnych telefonach i które stanowiska potrzebują większej kontroli.
 Dzień 2
Wybierz podejście dla każdego stanowiska, a potem włącz ustawienie podane dla niego w sekcji o tym, co włączyć.
 Dzień 3
Uzupełnij wzór o ryczałt i kontakt, a potem usuń wszystkie klauzule, których nie używasz w swojej firmie.
 Dzień 4
Zleć sprawdzenie tekstu pod kątem swojego stanu, zwłaszcza punktów o kosztach, pracy po godzinach i powiadomieniu o monitorowaniu.
 Dzień 5
Omów z zespołem najpierw część 2, potem resztę. Powiedz jasno, co narzędzia zbierają, a czego nie, i odpowiadaj na pytania.
 Dni 6–7
Zbierz podpisy, jeśli chcesz elektronicznie, i zaproponuj alternatywę z punktu 1.2 każdemu, kto woli z niej skorzystać.
Potem: Naszym zdaniem przeglądaj politykę raz w roku lub za każdym razem, gdy zmieniają się narzędzia.
Poniższe pytania opierają się na tym, o co pracownicy i informatycy pytali na publicznych forach, z odpowiedziami od strony firmy.
FAQ: o co pytają pracownicy i kierownicy
-
Często tak: w zatrudnieniu „at will” (według uznania) prywatny pracodawca może zakończyć zatrudnienie z dowolnego zgodnego z prawem powodu, ale obowiązki zwrotu kosztów i dostosowania nadal obowiązują. Niektóre stany wymagają od pracodawców zwrotu wydatków służbowych, a Kalifornia wymaga rozsądnej części rachunku za prywatny telefon; pracownik potrzebujący dostosowania ze względu na niepełnosprawność może potrzebować innego sposobu logowania.
Sprzętowy klucz bezpieczeństwa lub telefon służbowy omija spór: osoba loguje się bez aplikacji służbowej na prywatnym telefonie. Dlatego wzór czyni używanie urządzeń prywatnych dobrowolnym w klauzuli 1.2. Jeśli mimo to to wymagasz, płać od pierwszego dnia. -
Tak, gdy się da, bo to czwarte podejście zastosowane do jednej osoby. Powiedz jej, ile to kosztuje firmę i z czego rezygnuje: z noszenia drugiego urządzenia i trzymania pracy z dala od prywatnego telefonu. Potraktuj prośbę jako sygnał, że część 2 nie została dobrze wyjaśniona. Kontrola na poziomie aplikacji nie pokazuje administratorowi prywatnych aplikacji, zdjęć ani wiadomości, a osoba może o tym nie wiedzieć. Jeśli mimo to wydasz telefon, przed przekazaniem pisemnie poinformuj, co zbiera, tak jak wymagają tego niektóre stany przed elektronicznym monitorowaniem.
-
Nie jako nawyk i nie bez wcześniejszej porady prawnej. Prywatny telefon jest własnością pracownika, a żądanie jego przeszukania to kwestia prawna. Pracodawców publicznych wiąże Czwarta Poprawka, jak w sprawie City of Ontario v. Quon (2010); pracodawcy prywatni podlegają stanowym przepisom o prywatności, a kilka stanów zakazuje pracodawcom żądania dostępu do prywatnych kont internetowych. W praktyce prowadź postępowanie poprzez to, co firma kontroluje: konta firmowe, rejestry logowań i zarządzane aplikacje służbowe. Jeśli wątpliwości nie da się w ten sposób rozstrzygnąć, porozmawiaj z prawnikiem od prawa pracy, zanim zapytasz.
-
Możliwe, zależnie od Twojego stanu i wynagrodzenia tej osoby. Niektóre stany wymagają od pracodawców zwrotu wydatków służbowych, a w Kalifornii obejmuje to rozsądną część rachunku za prywatny telefon używany do pracy. Na poziomie federalnym koszty, którymi pracodawca obciąża pracownika objętego prawem do nadgodzin, nie mogą obniżyć jego wynagrodzenia poniżej płacy minimalnej.
To, czy firma jest coś winna za minione lata i jak daleko wstecz, jest pytaniem do prawnika od prawa pracy w Twoim stanie. Od teraz traktuj tak samo wszystkich na tym samym stanowisku: ustal ryczałt z klauzuli 4.1 dla każdego pracownika, który używa prywatnego telefonu do pracy. -
Tylko częściowo. Możesz od razu odciąć dostęp i usunąć konto służbowe lub profil służbowy tam, gdzie firma nim zarządza, co usuwa zsynchronizowaną pocztę służbową z zarządzanej aplikacji. Kopii wykonanych wcześniej, takich jak przekazane wiadomości, zrzuty ekranu lub pliki zapisane gdzie indziej, nie da się odzyskać z gwarancją żadnym działaniem zdalnym.
Prawo o tajemnicy przedsiębiorstwa wymaga rozsądnych środków utrzymania informacji w tajemnicy; przykładami są podpisane warunki poufności, szybkie odebranie dostępu i zapis jednego i drugiego. Klauzula 3.5 określa kroki ostatniego dnia; w tym dniu najpierw wyłącz konta, a potem potwierdź usunięcie z pracownikiem.
Wszystkie informacje w tym artykule mają charakter wyłącznie informacyjny i nie stanowią porady prawnej.
Może Cię zainteresować
 Dla Firm
 Dla Firm
 Dla Firm
 Poradniki & Instrukcje
 Poradniki & Instrukcje
 Dla Rodziny
Zasady przed problemami
Spisana zasada zamienia spór o prywatność w procedurę. Ustal ją teraz, gdy to jeszcze plan, a nie sytuacja awaryjna.
Jak najlżejsze rozwiązanie
Cztery podejścia biegną od najmniejszej kontroli do największej. Wybierz najlżejsze, które nadal chroni dane na telefonach.
Tylko dane służbowe
Kontrola na poziomie aplikacji wyznacza granicę wokół danych firmy, a nie urządzenia. Administrator nie widzi prywatnych aplikacji, zdjęć ani wiadomości.
Czyste rozstanie
Telefonem służbowym można w pełni zarządzać i oddaje się go, gdy ktoś odchodzi. Najpierw pisemnie poinformuj, co zbiera.
Spisane i podpisane
Które podejście byś nie wybrał, działa tylko wtedy, gdy jest spisane i podpisane. Dopasuj je najpierw do swojej sytuacji, potem do wzoru.
Skopiuj, uzupełnij, usuń
Zastąp pola w nawiasach kwadratowych, usuń klauzule dla podejść, których nie używasz, i zleć sprawdzenie końcowego tekstu pod kątem swojego stanu, zanim ktokolwiek podpisze.
Najpierw granice
Naszym zdaniem to napisanie, czego firma nie będzie przeglądać, zanim napiszesz, do czego ma dostęp, sprawia, że politykę pracownicy chcą podpisać.
Najpierw selektywnie
Selektywne usunięcie chroni zdjęcia pracownika, więc pełne wymazanie wymaga osobnego podpisu w oddzielnym wierszu zgody w formularzu.
Zgoda jest dobrowolna
Zgoda na wymazanie może pozostać niepodpisana. Pracownik, który jej nie podpisze, nadal jest objęty selektywnym usunięciem, jeśli pozwalają na to narzędzia.
Sprawdź swój plan
Twój plan decyduje, co jest już wliczone. Szukaj ustawienia po nazwie i dokupuj narzędzie tylko wtedy, gdy plan go nie wymienia.
Polityka, nie oprogramowanie
Oprogramowanie monitorujące rejestruje aktywność na telefonie służbowym. Nie ustala zasad dla telefonów prywatnych, więc nie zastępuje pisemnej polityki.
Jeden krok dziennie
Jeden krok dziennie wystarczy małemu zespołowi. Zacznij od części 2, jasno mówiąc, co narzędzia zbierają, a czego nie.