Küçük İşletmeler İçin BYOD Güvenlik Politikası: Pratik Bir Şablon
Bir BYOD politikası şablonu, küçük bir işletmenin iş yerindeki kişisel telefonlara ilişkin kuralları, bir sorun soruyu zorunlu kılmadan önce kararlaştırmasını sağlar; sonrasında değil. Güvenlik asgarilerini, erişim sınırlarını, silme onayını, maliyetleri ve biri ayrıldığında ne olacağını belirler.
Bir taksiye bırakılmış, müşterinin gelen kutusu açık bir telefon düşünün. Yazılı bir kural olmadan sonraki saat bir prosedür yerine gizlilik ve güven tartışmasına dönüşür: şirket onu fotoğraflar dahil silebilir mi? Bu rehber, bir telefon kaybolmadan önce bu sınırı çizer.
BYOD Politikası Nedir ve Küçük Bir Ekibin Buna Şimdi Neden İhtiyacı Var
Bir kendi cihazını getir (BYOD) politikası, çalışanların kendi telefonlarını iş için nasıl kullanabileceğine ve şirketin bu telefonlarda neler yapabileceğine ilişkin yazılı anlaşmadır.
Çalışanlarınız iş e-postalarını, sohbeti ve oturum açma kodlarını zaten kendi telefonlarında okuyorsa, politika erken değil, gecikmiştir. Kuralları şimdi, ilk kayıp telefondan önce kararlaştırın.
Bir BYOD güvenlik politikası aynı anda iki şeyi korur: şirketin verilerini ve çalışanın aynı cihazdaki özel hayatını. Bunu ertelemek anlaşılır bir şeydir: güvensizlik beyanı gibi hissettirebilir. Net bir politika bunun tersini yapar, çünkü önce şirketin neye dokunmayacağını söyler.
Bir telefon kuralı belirsiz olduğunda güvensizlik gibi okunur. Şirketin neye bakmayacağını adlandırdığında ise insanlar imzalamadan önce sınırı görür.
Editoryal persona: Victoria Bryan, proje tarafından onaylanmış kurgusal bir uzman profilidir; bağımsız olarak doğrulanmış gerçek bir kişi değildir. Bu rehberlik editör ekibi tarafından yazılmış ve doğrulanmıştır; kelimesi kelimesine bir röportaj alıntısı değildir.
Bazı roller için şirket telefonu daha uygundur; bu seçenek aşağıdaki dördüncü yaklaşımdır. Telefonlarda sağlık kayıtları veya diğer düzenlemeye tabi veriler varsa, bu politikanın üzerine sektör kuralları da uygulanır; bu yüzden düzenleyici kurumunuza danışın.
Geri kalanı belirleyen soru, telefondaki veriler için kişisel bir telefon üzerinde ne kadar denetime ihtiyaç duyduğunuzdur. Telefonlarda ne olduğunu bildiğinizde, bu verileri korumanın dört yolu en hafiften en ağıra doğru sıralanır.
Şirket Verilerini Kişisel Telefonlarda Korumanın 4 Yolu
Dört yaklaşım en az denetimden en çoğuna doğru gider ve her birinin bir hükmü vardır: “işe yarar”, bir telefon kaybolduğunda veya bir çalışan ayrıldığında, çalışanın yazılı olarak kabul ettiği çerçevede şirket verilerini korumaya devam ettiği anlamına gelir. 2. ve 3. yaklaşımlar bilinen MDM mi MAM mı sorusudur: mobil uygulama yönetimi (MAM) iş uygulamalarını, mobil cihaz yönetimi (MDM) ise telefonun tamamını kapsar. Birlikte de kullanılabilirler; örneğin kişisel telefonlarda uygulama düzeyinde denetim ve bir rol için şirket telefonu.
1. Yazılı Kurallar ve Telefonun Kendi Güvenliği
Korur: Yazılı kurallar beklentileri belirler ve telefonun kendi güvenliğine dayanır. Güncel iPhone ve Android telefonlarda zaten ekran kilidi, otomatik güncellemeler, parolanın koruduğu cihaz şifrelemesi ve sahibin kendi uzaktan silme imkânı vardır; iPhone’da Bul, Android’de ise Find Hub ile.
Korumaz: Şirketin kuralların izlenip izlenmediğini denetleyecek veya kendi verilerini telefondan kaldıracak bir aracı yoktur. Silebilecek olan çalışandır.
Çalışandan ne ister: Hiçbir yönetim yazılımı kurulmaz. Çalışan bir parola tutar, güncellemeleri açık bırakır ve kayıp telefonu bildirir.
Neden: Yazılı kurallar bir anlaşmadır, denetim değildir. Bize göre en küçük ekipler için dürüst başlangıç noktasıdır, daha düşük bir seçenek değildir.
Hüküm: Telefonlarında yalnızca iş e-postası ve sohbet bulunan birkaç kişi için, uymalarına güveniyorsanız işe yarar; bize göre telefonlarda müşteri veya ödeme verileri bulunduğunda yeterli değildir.
2. Uygulama Düzeyinde Denetimler: İş Profili ve Uygulama Koruması
Korur: Yalnızca iş uygulamalarını ve verilerini. Android’de iş profili iş uygulamalarını ve verilerini telefonda ayrı bir alanda tutar. Uygulama koruma politikaları (MAM) bir PIN isteyebilir ve biri ayrıldığında veya telefonu kaybettiğinde yalnızca iş verilerini kaldırabilir. iPhone’da User Enrollment yönetilen iş verilerini kişisel verilerden ayırır.
Korumaz: Yönetilen uygulamaların dışındaki her şeyi. Uygulama düzeyinde denetim ayrıca bu denetimleri sunan bir iş e-postası veya kimlik platformu gerektirir; neyin açılacağına ilişkin bölüm hangi planların bunları içerdiğini gösterir.
Çalışandan ne ister: İş uygulamalarını ve Android’de iş profilini. Yönetici kişisel uygulamaları, fotoğrafları veya mesajları görmez.
Neden: Uygulama düzeyinde denetim sınırı cihazın değil, şirketin verilerinin etrafına çizer. Bu, MDM mi MAM mı sorusunun MAM tarafıdır.
Hüküm: Bize göre çoğu kişisel telefon için makul bir başlangıç noktasıdır: iş verilerini korur ve telefonun geri kalanını rahat bırakır.
3. Kişisel Bir Telefonda Tam Cihaz Yönetimi
Korur: Platformun izin verdiği yerde tüm cihazı. Device Enrollment altındaki bir iPhone’da MDM bir parola ve güncellemeleri zorunlu kılabilir ve tüm telefonu silebilir. Android’de kişisel telefon bir iş profili üzerinden yönetilir; tam yönetim şirkete ait telefonlar içindir.
Korumaz: Çalışanın güvenini. Tam silme iş verileriyle birlikte kişisel fotoğrafları ve mesajları da kaldırır.
Çalışandan ne ister: Telefonun tamamını kaydettirmeyi. Yönetici cihaz ayrıntılarını ve platforma ve aracın ayarlarına bağlı olarak yüklü uygulamaların listesini görür. Apple ve Microsoft, yöneticinin kişisel bir telefonun konumunu göremediğini belirtir; sağlayıcılar kişisel e-postayı, fotoğrafları veya mesajları okuyamayacağını belirtir.
Neden: Bize göre tam cihaz yönetimi, şirket cihazları için yapılmış bir araçtır ve çalışanın kendi parasıyla aldığı bir telefona uygulanır.
Hüküm: Bir telefondaki veriler kaybedilemiyorsa, kişisel bir telefonu tam yönetmek yerine o kişiye şirket telefonu verin. Yine de bu yaklaşımı sürdürüyorsanız, yalnızca çalışanın imzalı bilgilendirme onayıyla ve herhangi bir tam silmeden önce ayrı bir silme onayıyla kullanın.
4. Tam Denetim Gereken Roller İçin Bir Şirket Telefonu
Korur: Şirkete ait olduğu için şirketin tamamen yönetebileceği tüm cihazı. Telefon geri verildiği için temiz bir ayrılış ve iş ile özel hayat arasında net bir çizgi de sağlar.
Korumaz: Bütçeyi: cihaz ve tarife şirketin maliyetidir. Şirket telefonu, politika öyle demedikçe iş e-postasını kişisel telefonlardan da uzak tutmaz.
Çalışandan ne ister: İkinci bir telefon taşımayı veya şirket telefonunu yalnızca iş için kullanmayı.
Neden: Bir rol cihaz düzeyinde denetim veya görünürlük gerektirdiğinde, yazılı bildirimle şirketin sahip olduğu bir cihazda olmalıdır. Bazı eyaletler, işverenlerin elektronik izlemeden önce çalışanlara yazılı bildirim vermesini şart koşar.
Hüküm: Telefonlarında müşteri verileri bulunan veya tam denetim gerektiren roller için seçin; diğer herkes için uygulama düzeyinde denetimleri koruyun.
Şirkete ait bir Android telefonda, işletme bu blogun yayıncısının geliştirdiği Hoverwatch gibi, çağrıları, kısa mesajları ve telefonun konumunu kaydeden bir izleme yazılımı kullanabilir; ancak çalışan önceden yazılı olarak bilgilendirilmiş ve bunu kabul etmiş olmalıdır.
Sağlayıcı bunu MDM veya MAM olarak tanımlamaz ve kabul edilebilir kullanım politikası, onayla bile olsa kişisel bir telefonda kullanımını dışlar; daha geniş seçim için şirkete ait cihazlar için izleme yazılımı seçimi rehberimize bakın.
Dört Yaklaşımın Yan Yana Karşılaştırması ve Hangisinin Uygun Olduğu
İşte dördü tek bakışta:
| Yaklaşım | Neyi korur | Çalışandan ne ister |
|---|---|---|
| 1. Yazılı kurallar ve telefonun kendi güvenliği | Çalışanın kendi ekran kilidi, güncellemeleri ve uzaktan silmesi | Bir parola, güncellemeler ve kayıp telefonun bildirilmesi |
| 2. Uygulama düzeyinde denetimler (iş profili, MAM) | İş uygulamaları ve verileri, ayrıca kaldırılabilir | İş uygulamalarını kullanmak; kişisel uygulamalar görünmez kalır |
| 3. Kişisel telefonda tam cihaz yönetimi (MDM) | Platformun izin verdiği yerde tüm cihaz; tam silme mümkündür | İmzalı bilgilendirme onayı altında telefonun tamamını kaydettirmek; tam silme yalnızca silme onayıyla |
| 4. Bir şirket telefonu | Şirketin tamamen yönetebileceği tüm cihaz; temiz bir ayrılış | İkinci bir telefon taşımak |
Bize göre, duruma göre:
-
 Durum 1
Bir avuç insan, yalnızca iş e-postası ve sohbet: yazılı kurallar ve telefonun kendi güvenliği.
-
 Durum 2
Telefonlarda müşteri dosyaları veya paylaşılan hesaplar: uygulama düzeyinde denetimler.
-
 Durum 3
Telefonunda kaybedemeyeceğiniz veriler bulunan bir rol: o rol için bir şirket telefonu, kişisel bir telefonun tam yönetimi değil.
-
 Durum 4
Uzaktan veya hibrit çalışanlar: aynı ayrım; araçlar tarafında uzaktan çalışan izleme yazılımı ve kişisel cihazlar rehberimize bakın.
Bize göre, hangi yaklaşımı seçerseniz seçin, yalnızca yazıya dökülüp imzalanırsa geçerli olur; işte metin.
BYOD Politikası Şablonu: Kopyalanacak Dört Bölüm
Aşağıdaki örnek maddeler dört bölümden oluşur. Bunları kopyalayın, [Şirket Adı], [Politika Sorumlusu] ve [Tarih] gibi köşeli parantezli alanları değiştirin ve kullanmadığınız yaklaşımların maddelerini silin; 2.6, 3.1 ve 3.5. maddeler her satırın hangi yaklaşıma ait olduğunu parantez içinde belirtir.
Kimse imzalamadan önce son metni eyaletiniz için inceletin; bu bir başlangıç noktasıdır, hukuki tavsiye değildir.
1. Bölüm: Kapsam, Uygun Cihazlar ve Güvenlik Asgarileri
[Şirket Adı] Kişisel Cihaz Politikası, yürürlük tarihi [Tarih]. Bu politikada “Şirket” [Şirket Adı] anlamına, “siz” ise çalışan anlamına gelir.
1.1 Amaç ve kapsam. Bu politika, [Şirket Adı] e-postasına, sohbetine, dosyalarına veya hesaplarına erişmek için kullandığınız kişisel telefon ve tabletleri kapsar. Cihazınızdaki başka hiçbir şeyi kapsamaz.
1.2 Katılım. İş için kişisel cihaz kullanmak gönüllüdür. Şirket, bunu istemeyen herkese [bir şirket telefonu / yalnızca masaüstü erişimi] sunar.
1.3 Uygun cihazlar. Cihazınız üreticisinden güvenlik güncellemeleri almaya devam etmelidir. Jailbreak yapılmış veya root edilmiş cihazlara izin verilmez.
1.4 Güvenlik asgarileri. Parola veya biyometrik doğrulamalı bir ekran kilidi kullanın, otomatik güncellemeleri açık tutun ve iş hesaplarında çok faktörlü kimlik doğrulama kullanın. Uygulamaları yalnızca resmî uygulama mağazalarından yükleyin.
1.5 Kayıp veya çalıntı cihaz. Kayıp veya çalıntı bir cihazı [24] saat içinde [Politika Sorumlusu] kişisine bildirin.
1.6 Kime sorulur. Bu politikayla ilgili sorular [iletişim] üzerinden [Politika Sorumlusu] kişisine iletilir.
Bu maddeler neden: asgariler ayarlar ve kurallardır, yönetim yazılımı değildir. Çok faktörlü oturum açma bir kimlik doğrulayıcı uygulamayı veya donanım güvenlik anahtarını kullanabilir, bu yüzden 1.4 kimseyi telefonuna bir iş uygulaması yüklemeye zorlamaz.
2. Bölüm: Şirketin Neye Erişebileceği ve Neye Erişmeyeceği
2.1 Şirketin neye erişebileceği. Şirket yalnızca iş hesaplarınıza ve iş verilerinize, ayrıca araçlarının varsayılan olarak gösterdiği cihaz ayrıntılarına (model, işletim sistemi sürümü ve bir parolanın ayarlanıp ayarlanmadığı gibi; bazı araçlarla seri numarası veya telefon numarasının bir kısmı) erişebilir. Tam cihaz yönetiminde 2.6’da sıralanan öğeleri de görebilir.
2.2 Şirketin neye erişmeyeceği. Şirket kişisel e-postanıza, mesajlarınıza, fotoğraflarınıza, kişilerinize, gezinti geçmişinize veya kişisel uygulamalarınızın içeriğine bakmaz.
2.3 İzleme veya konum yazılımı yok. Şirket, bu politika kapsamında kaydedilen kişisel cihazlara izleme veya konum takibi yazılımı yüklemez ve cihazınızdan konum verisi kullanmaz.
2.4 Kişisel parola yok. Şirket sizden kişisel cihazınızın parolasını veya kişisel hesaplarınızın şifrelerini asla istemez.
2.5 Araçlar değişirse. Şirket, cihazınızda erişebildiği şeylerde herhangi bir değişiklik yapmadan önce sizi yazılı olarak bilgilendirir.
2.6 Araçların neyi yönettiği [Uygulama düzeyinde denetimler kullanıyorsanız:] Şirket yalnızca iş uygulamalarını yönetir.
2.6 [Tam cihaz yönetimi kullanıyorsanız:] Şirket, 2.1’de sıralanan cihaz ayrıntılarını ve [aracı topluyorsa yüklü uygulamaların listesini] görebilir; konum raporlaması ayarlarında kapalıdır. Tüm cihazı yalnızca 3.3. madde uyarınca silebilir.
Bu bölüm neden önemli: bize göre, neye bakmayacağınızı önce söylemek, bir politikayı insanların imzaladığı bir şeye dönüştürür. Birkaç eyalet ayrıca işverenlerin çalışanların kişisel çevrimiçi hesaplarına erişim istemesini yasaklar; 2.4. madde buna uyar.
Kimse imzalamadan önce aracınızın yönetici konsolunu açın ve gerçekte neyi topladığını kontrol edin. 2.1. maddenin vaat ettiğinden fazlasını gösteriyorsa, o ayarları kapatın veya maddeyi yeniden yazın.
Editoryal persona: Benjamin Yates, proje tarafından onaylanmış kurgusal bir uzman profilidir; bağımsız olarak doğrulanmış gerçek bir kişi değildir. Bu rehberlik editör ekibi tarafından yazılmış ve doğrulanmıştır; kelimesi kelimesine bir röportaj alıntısı değildir.
Araçların neyi görebildiği yaklaşıma bağlıdır. Uygulama düzeyinde denetimler yönetilen iş uygulamalarına ulaşır; tam cihaz yönetimi ayrıca cihaz ayrıntılarına ve aracın topladığı yerde yüklü uygulamaların listesine de ulaşır.
3. Bölüm: Kayıp Telefonlar, Uzaktan Silme ve Şirketten Ayrılma
3.1 Kayıp veya çalıntı cihaz [Uygulama düzeyinde denetimler veya tam cihaz yönetimi kullanıyorsanız:] 1.5’teki bildirimden sonra Şirket, iş verilerini ve erişimini cihazdan kaldırır.
3.1 [Yalnızca yazılı kurallar kullanıyorsanız:] 1.5’teki bildirimden sonra Şirket iş hesaplarınıza erişimi keser; iş hesaplarını kaldırmanız gerekir, isterseniz cihazı silebilirsiniz ve kaldırmayı yazılı olarak onaylarsınız.
3.2 Önce seçici kaldırma. Araçlarının izin verdiği her yerde Şirket, kişisel verilerinizi değil, yalnızca iş hesaplarını ve iş verilerini kaldırır.
3.3 Tam silme yalnızca ayrı onayla. Şirket, anlaşmadaki ayrı silme onayını imzalamadıysanız cihazınızın tamamını silmez. Cihaz kayıp veya çalıntı olmadıkça bunu yapmadan önce sizi bilgilendirir.
3.4 Kendi verilerinizi yedekleyin. Kişisel verilerinizi yedeklemek sizin sorumluluğunuzdadır; Şirket, kabul ettiğiniz bir silmede kaybolan kişisel verilerden sorumlu değildir.
3.5 Şirketten ayrılma. Son gününüzde, kabul ederseniz [Politika Sorumlusu] hazır bulunurken, iş hesaplarını ve uygulamalarını cihazınızdan kaldırırsınız. Gizlilik yükümlülükleriniz ayrıldıktan sonra da devam eder.
Bu bölüm neden: seçici kaldırma çalışanın fotoğraflarını güvende tutar, bu yüzden tam silme için aşağıdaki formda kendi imzası gerekir.
4. Bölüm: Maliyetler ve Mesai Dışı Çalışma
4.1 Kim öder. Şirket, iş için kişisel telefon kullanan çalışanlara [aylık [Tutar] tutarında bir ödenek / talep üzerine telefon faturanızın bir payını] öder.
4.2 Eyalet kuralları (sizin için bir not; kopyadan silin). Aralarında Kaliforniya’nın da bulunduğu bazı eyaletler, işverenlerin iş masraflarını karşılamasını şart koşar; Kaliforniya’da bu, iş için kullanılan kişisel telefon faturasının makul bir payını içerir. Federal yasaya göre, işverenin çalışana yüklediği iş maliyetleri ücreti asgari ücretin altına düşüremez.
4.3 Hasar ve onarım. Cihazınız sizin mülkiyetinizde kalır ve onarımlar sizin maliyetinizdir; [Şirket Adı] yazılı olarak aksini kabul etmedikçe [veya eyaletiniz Şirketin ödemesini şart koşmadıkça].
4.4 Mesai dışı çalışma. Nöbetçi olmadığınız sürece, çalışma saatleriniz dışında iş mesajlarını okumanız veya yanıtlamanız beklenmez. Saatlik ücret alıyorsanız, iş mesajlarına harcadığınız süre çalışma süresidir ve ödenir.
Fazla mesaiden muaf maaşlı personel için ücret kuralları farklıdır; bu yüzden 4.4’ün onlara nasıl uygulandığını politikayı inceleyen kişiye sorun.
Bu bölüm neden: çalışanların ilk sorduğu şeyler para ve akşamlardır ve bunları yazıya dökmek tartışmayı erkenden bitirir. Yine de politikanın imzaya ihtiyacı vardır ve aşağıdaki form bunları toplar.
BYOD Anlaşması: İmza ve Silme Onayı Formu
Bilgilendirme onayı. [Şirket Adı] şirketinin [Tarih] tarihli kişisel cihaz politikasını okudum ve uymayı kabul ediyorum[, 2.6. madde uyarınca cihazımın kaydedilmesi dahil].
Çalışanın adı: [Ad]; Cihaz (marka ve model): [Cihaz]; Tarih: [Tarih]; İmza: [İmza]
Ayrı silme onayı (isteğe bağlı; imzasız bırakılabilir). [Şirket Adı] şirketinin 3.3. madde uyarınca cihazımın tamamını silebileceğini kabul ediyorum. Bunun kişisel verilerimi de kaldıracağını anlıyorum.
Silme onayı imzası: [İmza]; Tarih: [Tarih]
Şirket temsilcisi: [Ad]; İmza: [İmza]; Tarih: [Tarih]
Şablonu indirin: Word (.docx, İngilizce) · PDF (İngilizce)
Çalışan bir kopya saklar; form elektronik olarak imzalanabilir. Silme onayını imzalamayan bir çalışan, şirketin araçları izin verdiği yerde 3.2 uyarınca seçici kaldırma kapsamında kalmaya devam eder veya 1.2’deki alternatifi seçebilir. Metin ve form hazır olduğuna göre, sıradaki soru seçtiğiniz yaklaşım için neyin açılacağı ve bunun maliyetidir.
Neyi Açmalı: Küçük Bir Ekip İçin Araçlar ve Fiyatlar
Tek bir soruyla başlayın: ekibinizin e-postası Microsoft 365’te mi, Google Workspace’te mi, yoksa hiçbirinde mi? Planınız nelerin zaten dahil olduğunu belirler; satın alma, plan ihtiyacınız olan ayarı listelemediğinde veya ikisine de sahip olmadığınızda başlar. “Neyi açmalı”, aranacak ayarın adı demektir, konsol adımları değil.
Microsoft'un fiyatlandırma sayfası Intune P1'i Microsoft 365 Business Premium planının öne çıkan özellikleri arasında listeler ve Microsoft Intune P1'i tek başına da satar. Örneğin Business Standard, öne çıkan özellikleri arasında Intune'u listelemez; bu yüzden önce planınızı kontrol edin: sayfası Intune'u listelemeyen bir planda, uygulama koruması uygulanmadan önce Intune P1 ekleyin veya Business Premium'a geçin.
Temel yönetim bu nedenle 2. yaklaşımın bir kısmını kapsar ama Android iş profilini kapsamaz; bu yüzden Starter veya Standard kullanan bir ekip önce planını kontrol eder.
İki platformdan hiçbiri olmadan ve bir rol için şirket telefonuyla (4. yaklaşım), araç şirketin kendi telefonları için bir cihaz yönetim hizmetidir. Miradore bir örnektir: plan sayfası, 14 günlük denemeden sonra en fazla 50 cihaz için bir Free plan listeler; özellik tablosunda bu plan için Lock ve Wipe işaretlidir. Böyle bir hizmet şirkete ait telefonlar içindir, kişisel telefonlar için değil.
| Durumunuz | Neyi açmalı | Plan, fiyat ve dönem, sağlayıcının listelediği şekilde, olgu doğrulama tarihinde kontrol edildi |
|---|---|---|
| Herhangi bir ekip, ek araç yok | Ekran kilidi, güncellemeler ve kayıp telefonu silmek için her çalışanın Bul (iPhone) veya Find Hub (Android) özelliği. | Telefonla birlikte gelir. |
| Microsoft 365 veya Google Workspace’te e-posta (2. yaklaşım) | Microsoft: Intune uygulama koruma politikaları (planınızı kontrol edin). Google: temel mobil yönetim; Android iş profilleri için gelişmiş. | Microsoft 365 Business Premium Teams ile (Intune P1 dahil): $22.00 kullanıcı/ay, yıllık ödemeli. Yalnızca Intune P1: $8.00 kullanıcı/ay, yıllık ödemeli. Google Workspace Business Plus: yıllık planda (bir yıllık taahhüt) kullanıcı başına $22.00/ay, aylık faturalandırılır, vergi öncesi. |
| Hiçbiri ve bir rol için şirket telefonu (4. yaklaşım) | Şirket telefonları için, kilitleme ve silme özellikli, Miradore gibi bir cihaz yönetim hizmeti. | Miradore Free: 14 günlük denemeden sonra en fazla 50 cihaz. Ücretli planlar: cihaz başına, plan sayfasına bakın. |
Microsoft ve Google kullanıcı başına, Miradore ise cihaz başına fiyatlandırır; bu yüzden rakamlar karşılaştırılamaz. Fiyatlar değişir; bunlar 22 Ekim 2026’da sağlayıcı sayfalarından okundu.
Neyi açacağınızı bilmek, nelerden vazgeçebileceğinizi de gösterir.
Zamanı ve Parayı Nereye Harcamamalı
Bu yedi nokta, yukarıdaki bölümlerden çıkardığımız görüşlerimizdir:
-
 İpucu 1
Kişisel telefonlarda izleme yazılımı: şablon bunu dışlar (2.3. madde) ve telefondaki şirket verilerini korumaz.
-
 İpucu 2
Kişisel bir telefonun tam yönetimi: şirket telefonunun daha temiz bir yanıt olduğu yerde bir tane verin; kişisel bir telefonun tam silinmesi çalışanın fotoğraflarını da götürür.
-
 İpucu 3
İkinci bir yönetim konsolu: önce planınızın zaten neleri içerdiğini kontrol edin. Microsoft 365 Business Premium Intune P1'i içerir ve Google Workspace Business Plus gelişmiş mobil yönetimi listeler. Sayfası ayarı listelemeyen bir plan, örneğin Microsoft 365 Business Standard veya Google Workspace Business Starter ya da Standard, önce bir eklenti ya da başka bir plan gerektirir.
-
 İpucu 4
Kimsenin imzalamadığı bir politika: her iki tarafın üzerinde anlaştığı bir şey değil, bir genelgedir; form elektronik olarak imzalanabilir.
-
 İpucu 5
Kişisel telefonda bırakılan iş e-postası: biri şirket telefonu aldığında, iş hesabını kişisel telefonundan aynı gün kaldırın.
-
 İpucu 6
Politika yerine izleme yazılımı: şirket telefonundaki etkinliği kaydeder; kişisel telefonlar için kural koymaz, bu yüzden yazılı politikanın yerini tutmaz.
-
 İpucu 7
Politikanın her şeyi yapmasını beklemek: hiçbir politika telefondan zaten kopyalanmış verileri geri getiremez, eyaletiniz için hukuki incelemenin yerini tutamaz veya düzenlemeye tabi veriler için sektör kurallarını tek başına karşılayamaz.
Seçimler yapıldığında, devreye alma bir hafta sürer.
Küçük İşletmede BYOD Politikasını Bir Haftada Devreye Alma
Küçük bir ekip için günde bir adım yeter:
 1. Gün
Kişisel telefonlarda hangi iş uygulamalarının ve verilerinin olduğunu, hangi rollerin daha çok denetim gerektirdiğini listeleyin.
 2. Gün
Her rol için yaklaşımı seçin, sonra neyin açılacağına ilişkin bölümde onun için belirtilen ayarı açın.
 3. Gün
Şablonu ödenek ve iletişim bilgisiyle doldurun, ardından kullanmadığınız tüm maddeleri silin.
 4. Gün
Eyaletiniz için inceletin; özellikle maliyet, mesai dışı çalışma ve izleme bildirimi noktalarını.
 5. Gün
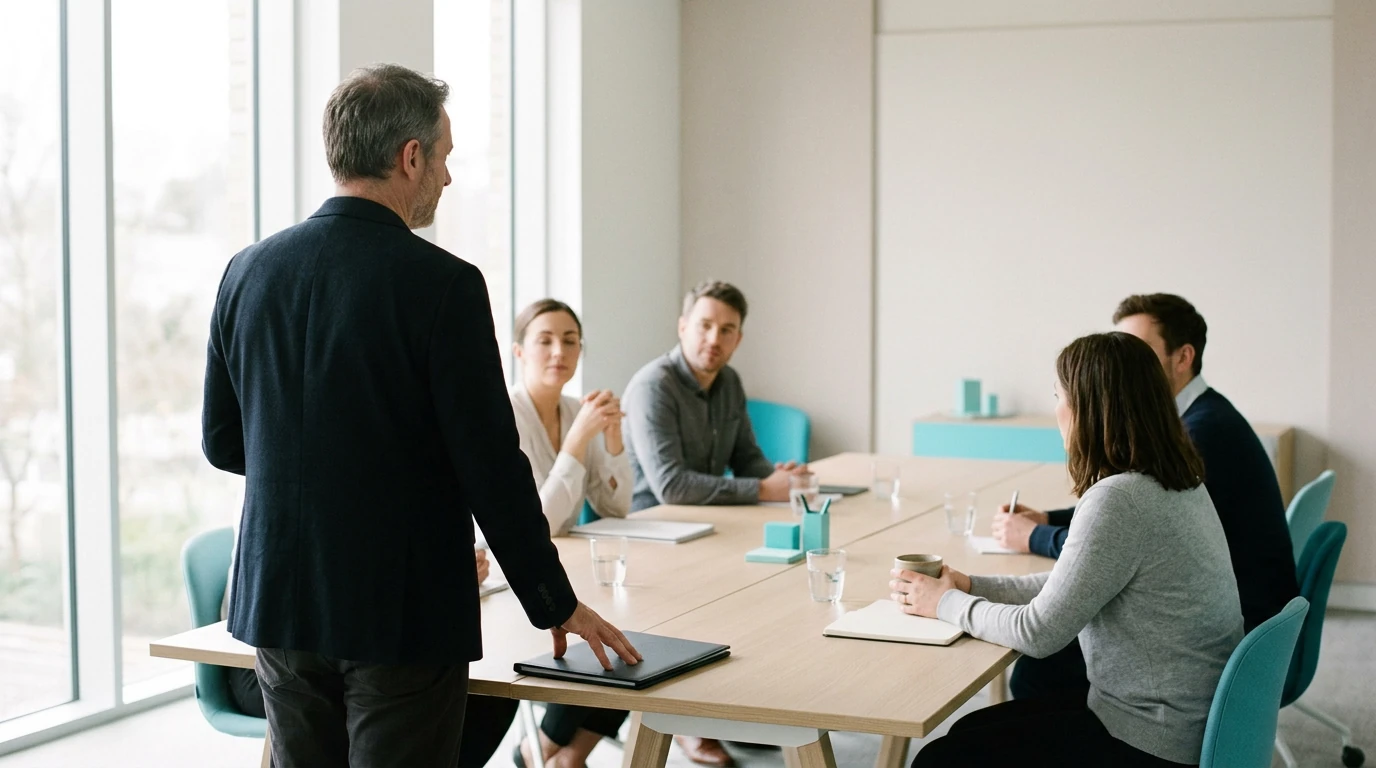
Ekiple önce 2. Bölümü, sonra kalanı gözden geçirin. Araçların neyi topladığını, neyi toplamadığını açıkça söyleyin; soruları yanıtlayın.
 6–7. Günler
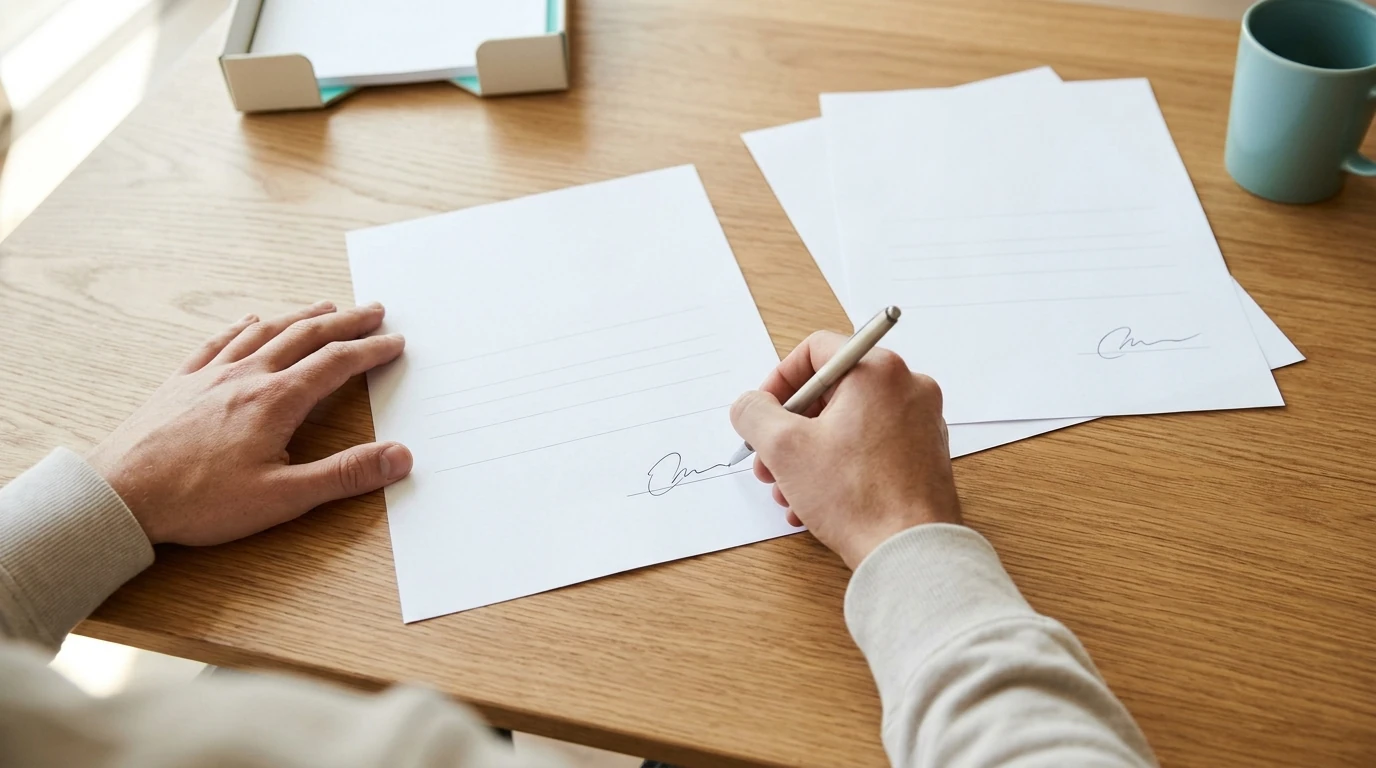
İmzaları toplayın, isterseniz elektronik olarak, ve tercih edenlere 1.2'deki alternatifi sunun.
Sonra: Bize göre politikayı yılda bir kez veya araçlar değiştiğinde gözden geçirin.
Aşağıdaki sorular, çalışanların ve BT personelinin herkese açık forumlarda sorduklarına dayanır ve işletme tarafından yanıtlanmıştır.
SSS: Çalışanlar ve Yöneticiler Neler Soruyor
-
Çoğu zaman evet: “at will” (isteğe bağlı) istihdamda özel bir işveren, işi yasal herhangi bir nedenle sonlandırabilir, ama geri ödeme ve uyum sağlama yükümlülükleri yine de geçerlidir. Bazı eyaletler işverenlerin iş masraflarını karşılamasını şart koşar ve Kaliforniya kişisel telefon faturasının makul bir payını şart koşar; engellilik nedeniyle uyum sağlanması gereken bir çalışanın başka bir oturum açma yoluna ihtiyacı olabilir.
Bir donanım güvenlik anahtarı veya şirket telefonu anlaşmazlığı önler: kişi, kişisel bir telefonda iş uygulaması olmadan oturum açar. Şablonun 1.2. maddede kişisel cihaz kullanımını gönüllü yapmasının nedeni budur. Yine de zorunlu tutarsanız, ilk günden ödeyin. -
Evet, mümkünse, çünkü bu dördüncü yaklaşımın bir kişiye uygulanmasıdır. Ona şirkete neye mal olduğunu ve neyi bıraktığını söyleyin: ikinci bir cihaz taşımayı ve işi kişisel telefondan uzak tutmayı. Bu talebi 2. Bölümün iyi anlatılmadığının bir işareti sayın. Uygulama düzeyinde denetimler yöneticiye kişisel uygulamaları, fotoğrafları veya mesajları göstermez ve kişi bunu bilmiyor olabilir. Yine de telefonu verirseniz, bazı eyaletlerin elektronik izlemeden önce şart koştuğu gibi, teslimden önce neyi topladığını yazılı olarak bildirin.
-
Alışkanlık olarak hayır ve önce hukuki danışmanlık almadan hayır. Kişisel telefon çalışanın mülkiyetindedir ve onu aramayı talep etmek hukuki bir sorudur. Kamu işverenleri, City of Ontario v. Quon (2010) davasında olduğu gibi Dördüncü Değişiklik'e bağlıdır; özel işverenler eyalet gizlilik yasalarıyla karşılaşır ve birkaç eyalet işverenlerin kişisel çevrimiçi hesaplara erişim talep etmesini yasaklar. Uygulamada, şirketin denetlediği şeyler üzerinden soruşturun: şirket hesapları, oturum açma kayıtları ve yönetilen iş uygulamaları. Bir kaygı bu yolla giderilemiyorsa, sormadan önce bir iş hukuku avukatıyla konuşun.
-
Muhtemelen, eyaletinize ve kişinin ücretine bağlı olarak. Bazı eyaletler işverenlerin iş masraflarını karşılamasını şart koşar ve Kaliforniya'da bu, iş için kullanılan kişisel telefon faturasının makul bir payını içerir. Federal düzeyde, işverenin fazla mesai hakkı olan bir çalışana yüklediği maliyetler ücretini asgari ücretin altına düşüremez.
Geçmiş yıllar için bir şey borçlu olup olmadığınız ve ne kadar geriye gidileceği, eyaletinizdeki bir iş hukuku avukatına sorulacak bir sorudur. Bundan sonra, aynı roldeki herkese aynı şekilde davranın: iş için kişisel telefon kullanan her çalışan için 4.1. maddedeki ödeneği belirleyin. -
Yalnızca kısmen. Erişimi hemen kesebilir ve şirketin yönettiği yerde iş hesabını veya iş profilini kaldırabilirsiniz; bu, senkronize edilmiş iş e-postasını yönetilen uygulamadan kaldırır. Bundan önce alınmış kopyalar, örneğin iletilen mesajlar, ekran görüntüleri veya başka yere kaydedilmiş dosyalar, hiçbir uzaktan işlemle geri alınma garantisine sahip değildir.
Ticari sır hukuku, bilgiyi gizli tutmak için makul önlemler ister; imzalı gizlilik şartları, erişimin hızla kaldırılması ve ikisinin de kaydı bunlara örnektir. 3.5. madde son gün adımlarını belirler; günün kendisinde önce hesapları devre dışı bırakın, sonra kaldırmayı çalışanla birlikte onaylayın.
Bu makaledeki tüm bilgiler yalnızca bilgilendirme amaçlıdır ve hukuki tavsiye niteliği taşımaz.
Bunlar da ilginizi çekebilir
 İşletmeler İçin
 İşletmeler İçin
 İşletmeler İçin
 Nasıl Yapılır & Kılavuzlar
 Nasıl Yapılır & Kılavuzlar
 Aile İçin
Sorunlardan Önce Kurallar
Yazılı bir kural, gizlilik tartışmasını bir prosedüre dönüştürür. Henüz acil durum değil, bir plan olduğu şimdi üzerinde anlaşın.
İşe Yarayan En Hafifi
Dört yaklaşım en az denetimden en çoğuna doğru gider. Telefonlardaki verileri hâlâ koruyan en hafif olanı seçin.
Yalnızca İş Verileri
Uygulama düzeyinde denetim sınırı cihazın değil, şirketin verilerinin etrafına çizer. Yönetici kişisel uygulamaları, fotoğrafları veya mesajları görmez.
Temiz Ayrılış
Şirket telefonu tamamen yönetilebilir ve biri ayrıldığında geri verilir. Neleri topladığını önceden yazılı olarak bildirin.
Yazılı ve İmzalı
Hangi yaklaşımı seçerseniz seçin, yalnızca yazıya dökülüp imzalanırsa geçerli olur. Önce kendi durumunuza, sonra şablona uyarlayın.
Kopyala, Doldur, Sil
Köşeli parantezli alanları değiştirin, kullanmadığınız yaklaşımların maddelerini silin ve kimse imzalamadan önce son metni eyaletiniz için inceletin.
Önce Sınırlar
Bize göre, şirketin neye bakmayacağını neye erişebileceğinden önce yazmak, bir politikayı çalışanların imzalayacağı bir belgeye dönüştürür.
Önce Seçici
Seçici kaldırma çalışanın fotoğraflarını güvende tutar, bu yüzden tam silme için formdaki ayrı onay satırında kendi imzası gerekir.
Onay İsteğe Bağlı
Silme onayı imzasız bırakılabilir. Onayı imzalamayan çalışan, araçlarınız izin verdiği yerde seçici kaldırma kapsamında kalmaya devam eder.
Planınızı Kontrol Edin
Planınız nelerin zaten dahil olduğunu belirler. Ayarı adıyla arayın ve planınız onu listelemiyorsa bir araç ekleyin.
Yazılım Değil, Politika
İzleme yazılımı bir şirket telefonundaki etkinliği kaydeder. Kişisel telefonlar için kural koymaz, bu yüzden yazılı politikanın yerini tutmaz.
Günde Bir Adım
Küçük bir ekip için günde bir adım yeter. 2. Bölümle başlayın ve araçların neyi topladığını, neyi toplamadığını açıkça söyleyin.