BYOD-Sicherheitsrichtlinie für kleine Unternehmen: eine praxistaugliche Vorlage
Mit einer BYOD-Richtlinie als Vorlage einigt sich ein kleines Unternehmen auf Regeln für private Telefone bei der Arbeit, bevor ein Problem die Frage erzwingt, nicht erst danach. Sie legt die Sicherheitsmindeststandards, die Zugriffsgrenzen, die Löschzustimmung, die Kosten und das Vorgehen beim Ausscheiden fest.
Stellen Sie sich ein im Taxi vergessenes Telefon mit geöffnetem Kundenpostfach vor. Ohne schriftliche Regel wird die nächste Stunde zu einem Streit über Privatsphäre und Vertrauen statt zu einem Verfahren: Darf die Firma das Gerät löschen, samt Fotos? Dieser Leitfaden zieht diese Grenze, bevor ein Telefon verloren geht.
Was eine BYOD-Richtlinie ist und warum ein kleines Team sie jetzt braucht
Eine BYOD-Richtlinie (Bring Your Own Device) ist die schriftliche Vereinbarung darüber, wie Mitarbeitende ihre eigenen Telefone für die Arbeit nutzen dürfen und was das Unternehmen auf diesen Telefonen tun darf.
Wenn Ihre Leute E-Mails, Chats und Anmeldecodes der Arbeit bereits auf ihren eigenen Telefonen lesen, ist die Richtlinie überfällig, nicht verfrüht. Legen Sie die Regeln jetzt fest, vor dem ersten verlorenen Telefon.
Eine BYOD-Sicherheitsrichtlinie schützt zwei Dinge zugleich: die Daten der Firma und das Privatleben der Mitarbeitenden auf demselben Gerät. Dass man das aufschiebt, ist verständlich: Es kann sich wie ein Zeichen von Misstrauen anfühlen. Eine klare Richtlinie bewirkt das Gegenteil, denn sie nennt zuerst, was die Firma nicht anrührt.
Eine Telefonregel wirkt wie Misstrauen, wenn sie vage ist. Nennt sie, was die Firma nicht ansieht, erkennen die Menschen die Grenze, bevor sie unterschreiben.
Redaktionelle Persona: Victoria Bryan ist ein vom Projekt genehmigtes fiktives Expertenprofil, keine unabhängig verifizierte reale Person. Diese Hinweise wurden von der Redaktion verfasst und auf Fakten geprüft; sie sind kein wörtliches Interviewzitat.
Für manche Rollen ist ein Firmentelefon die bessere Lösung; diese Wahl ist der vierte Ansatz weiter unten. Wenn auf den Telefonen Gesundheitsdaten oder andere regulierte Daten liegen, gelten zusätzlich zu dieser Richtlinie branchenspezifische Vorschriften, fragen Sie also Ihre Aufsichtsbehörde.
Alles Weitere hängt von der Frage ab, wie viel Kontrolle über ein privates Telefon Sie für die darauf liegenden Daten brauchen. Wenn Sie wissen, was auf den Telefonen liegt, reihen sich die vier Wege zum Schutz dieser Daten vom leichtesten zum schwersten auf.
4 Wege, Firmendaten auf privaten Telefonen zu schützen
Die vier Ansätze reichen von der geringsten bis zur stärksten Kontrolle, jeweils mit einem Urteil: „Funktioniert“ heißt, dass Firmendaten geschützt bleiben, wenn ein Telefon verloren geht oder jemand ausscheidet, im Rahmen dessen, dem die Mitarbeitenden schriftlich zugestimmt haben. Bei den Ansätzen 2 und 3 geht es um die bekannte Frage MDM oder MAM: Mobile Application Management (MAM) erfasst die Arbeits-Apps, Mobile Device Management (MDM) das ganze Telefon. Sie lassen sich auch kombinieren, zum Beispiel App-Kontrolle auf privaten Telefonen und ein Firmentelefon für eine Rolle.
1. Schriftliche Regeln und die eigene Sicherheit des Telefons
Schützt: Schriftliche Regeln legen die Erwartungen fest und stützen sich auf die eigene Sicherheit des Telefons. Aktuelle iPhones und Android-Telefone haben bereits eine Bildschirmsperre, automatische Updates, eine Geräteverschlüsselung, die der Code schützt, und das eigene Fernlöschen durch den Besitzer über „Wo ist?“ beim iPhone oder Find Hub bei Android.
Schützt nicht: Die Firma hat kein Werkzeug, um zu prüfen, ob die Regeln eingehalten werden, oder um ihre eigenen Daten vom Telefon zu entfernen. Löschen kann nur die Mitarbeiterin oder der Mitarbeiter selbst.
Was es von den Mitarbeitenden verlangt: Es wird keine Verwaltungssoftware installiert. Die Mitarbeitenden behalten einen Code, lassen Updates eingeschaltet und melden ein verlorenes Telefon.
Warum: Schriftliche Regeln sind eine Vereinbarung, keine Kontrolle. Unserer Einschätzung nach sind sie der ehrliche Ausgangspunkt für die kleinsten Teams, keine schwächere Option.
Urteil: Funktioniert für wenige Personen, deren Telefone nur Arbeits-E-Mails und Chats enthalten, wenn Sie ihnen zutrauen, sich daran zu halten; unserer Einschätzung nach nicht ausreichend, sobald Kunden- oder Zahlungsdaten auf den Telefonen liegen.
2. Kontrolle auf App-Ebene: Arbeitsprofil und App-Schutz
Schützt: Nur die Arbeits-Apps und ihre Daten. Unter Android hält ein Arbeitsprofil Arbeits-Apps und -Daten in einem getrennten Bereich auf dem Telefon. App-Schutzrichtlinien (MAM) können eine PIN verlangen und nur die Arbeitsdaten entfernen, wenn jemand ausscheidet oder das Telefon verliert. Beim iPhone trennt User Enrollment verwaltete Arbeitsdaten von privaten Daten.
Schützt nicht: Alles außerhalb der verwalteten Apps. Die Kontrolle auf App-Ebene setzt außerdem eine geschäftliche E-Mail- oder Identitätsplattform voraus, die diese Funktionen bietet; der Abschnitt darüber, was Sie einschalten sollten, zeigt, welche Tarife sie enthalten.
Was es von den Mitarbeitenden verlangt: Die Arbeits-Apps und, unter Android, das Arbeitsprofil. Der Admin sieht keine privaten Apps, Fotos oder Nachrichten.
Warum: Die App-Kontrolle zieht die Grenze um die Daten der Firma, nicht um das Gerät. Das ist die MAM-Seite der Frage MDM oder MAM.
Urteil: Unserer Einschätzung nach ein sinnvoller Ausgangspunkt für die meisten privaten Telefone: Er schützt die Arbeitsdaten und lässt den Rest des Telefons in Ruhe.
3. Vollständige Geräteverwaltung auf einem privaten Telefon
Schützt: Das gesamte Gerät, soweit die Plattform es zulässt. Auf einem iPhone mit Device Enrollment kann MDM einen Code und Updates erzwingen und das ganze Telefon löschen. Unter Android wird ein privates Telefon über ein Arbeitsprofil verwaltet; die vollständige Verwaltung ist für Telefone im Besitz der Firma gedacht.
Schützt nicht: Das Vertrauen der Mitarbeitenden. Ein vollständiges Löschen entfernt neben den Arbeitsdaten auch private Fotos und Nachrichten.
Was es von den Mitarbeitenden verlangt: Das ganze Telefon anzumelden. Der Admin sieht Gerätedetails und, je nach Plattform und Einstellungen des Tools, eine Liste der installierten Apps. Apple und Microsoft geben an, dass der Admin den Standort eines privaten Telefons nicht sehen kann; die Hersteller geben an, dass er private E-Mails, Fotos oder Nachrichten nicht lesen kann.
Warum: Unserer Einschätzung nach ist die vollständige Geräteverwaltung ein Werkzeug für Firmengeräte, angewendet auf ein Telefon, das die Mitarbeitenden selbst bezahlt haben.
Urteil: Wenn die Daten auf einem Telefon nicht verloren gehen dürfen, geben Sie dieser Person ein Firmentelefon, statt ein privates vollständig zu verwalten. Wenn Sie diesen Ansatz trotzdem beibehalten, nutzen Sie ihn nur mit der unterschriebenen Kenntnisnahme der Mitarbeitenden und einer separaten Löschzustimmung vor jedem vollständigen Löschen.
4. Ein Firmentelefon für Rollen, die volle Kontrolle brauchen
Schützt: Das gesamte Gerät, das die Firma vollständig verwalten kann, weil es ihr gehört. Es ermöglicht auch einen sauberen Abschied, da das Telefon zurückgegeben wird, und eine klare Trennlinie zwischen Arbeit und Privatleben.
Schützt nicht: Das Budget: Gerät und Tarif sind Kosten der Firma. Ein Firmentelefon hält Arbeits-E-Mails auch nicht von privaten Telefonen fern, sofern die Richtlinie es nicht festlegt.
Was es von den Mitarbeitenden verlangt: Ein zweites Telefon mitzuführen oder das Firmentelefon nur für die Arbeit zu nutzen.
Warum: Wenn eine Rolle Kontrolle oder Einsicht auf Geräteebene braucht, gehört sie auf ein Gerät, das der Firma gehört, mit schriftlicher Mitteilung. Einige Bundesstaaten verlangen, dass Arbeitgeber ihre Beschäftigten vor einer elektronischen Überwachung schriftlich informieren.
Urteil: Wählen Sie es für Rollen, deren Telefone Kundendaten enthalten oder volle Kontrolle brauchen; behalten Sie die Kontrolle auf App-Ebene für alle anderen.
Auf einem Android-Telefon im Besitz der Firma kann ein Unternehmen Überwachungssoftware wie Hoverwatch einsetzen, die vom Herausgeber dieses Blogs stammt und Anrufe, Textnachrichten und den Standort des Telefons protokolliert, sobald die Mitarbeitenden vorab schriftlich informiert wurden und dies bestätigt haben.
Der Hersteller beschreibt sie nicht als MDM oder MAM, und seine Richtlinie zur zulässigen Nutzung schließt den Einsatz auf einem privaten Telefon aus, auch mit Einwilligung; zur breiteren Auswahl lesen Sie unseren Leitfaden zur Auswahl von Überwachungssoftware für Firmengeräte.
Die vier Ansätze im direkten Vergleich und welcher passt
Hier sind alle vier auf einen Blick:
| Ansatz | Was er schützt | Was er von den Mitarbeitenden verlangt |
|---|---|---|
| 1. Schriftliche Regeln und die eigene Sicherheit des Telefons | Bildschirmsperre, Updates und Fernlöschen der Mitarbeitenden selbst | Ein Code, Updates und das Melden eines verlorenen Telefons |
| 2. Kontrolle auf App-Ebene (Arbeitsprofil, MAM) | Arbeits-Apps und ihre Daten, einzeln entfernbar | Die Arbeits-Apps nutzen; private Apps bleiben unsichtbar |
| 3. Vollständige Geräteverwaltung (MDM) auf einem privaten Telefon | Das ganze Gerät, soweit die Plattform es zulässt; ein vollständiges Löschen ist möglich | Das ganze Telefon mit der unterschriebenen Kenntnisnahme anmelden; ein vollständiges Löschen nur mit der Löschzustimmung |
| 4. Ein Firmentelefon | Das ganze Gerät, das die Firma vollständig verwalten kann; ein sauberer Abschied | Ein zweites Telefon mitführen |
Unserer Einschätzung nach, nach Situation:
-
 Situation 1
Eine Handvoll Leute, nur Arbeits-E-Mail und Chat: schriftliche Regeln und die eigene Sicherheit des Telefons.
-
 Situation 2
Kundendateien oder gemeinsame Konten auf den Telefonen: Kontrolle auf App-Ebene.
-
 Situation 3
Eine Rolle, deren Telefon Daten enthält, die Sie nicht verlieren dürfen: ein Firmentelefon für diese Rolle, keine vollständige Verwaltung eines privaten Telefons.
-
 Situation 4
Mitarbeitende im Homeoffice oder im Hybridmodell: dieselbe Aufteilung; zu den Tools lesen Sie unseren Leitfaden zu Software zur Überwachung von Remote-Mitarbeitenden und privaten Geräten.
Unserer Einschätzung nach gilt: Welchen Ansatz Sie auch wählen, er trägt nur, wenn er aufgeschrieben und unterschrieben ist; hier ist der Text.
Die BYOD-Richtlinie als Vorlage: vier Teile zum Kopieren
Die folgenden Musterklauseln bestehen aus vier Teilen. Kopieren Sie sie, ersetzen Sie die Felder in Klammern wie [Firmenname], [Verantwortliche Person] und [Datum] und löschen Sie die Klauseln für die Ansätze, die Sie nicht nutzen; die Klauseln 2.6, 3.1 und 3.5 nennen in Klammern, zu welchem Ansatz jede Zeile gehört.
Lassen Sie den fertigen Text für Ihr Bundesland prüfen, bevor jemand unterschreibt; er ist ein Ausgangspunkt, keine Rechtsberatung.
Teil 1: Geltungsbereich, zulässige Geräte und Sicherheitsmindeststandards
Richtlinie zu persönlichen Geräten von [Firmenname], gültig ab [Datum]. In dieser Richtlinie bedeutet „das Unternehmen“ [Firmenname] und „Sie“ die Mitarbeiterin oder den Mitarbeiter.
1.1 Zweck und Geltungsbereich. Diese Richtlinie gilt für private Telefone und Tablets, mit denen Sie auf E-Mails, Chats, Dateien oder Konten von [Firmenname] zugreifen. Sie gilt nicht für alles andere auf Ihrem Gerät.
1.2 Teilnahme. Die Nutzung eines privaten Geräts für die Arbeit ist freiwillig. Das Unternehmen bietet jedem, der darauf verzichten möchte, [ein Firmentelefon / den Zugang nur am Desktop] an.
1.3 Zulässige Geräte. Ihr Gerät muss weiterhin Sicherheitsupdates seines Herstellers erhalten. Geräte mit Jailbreak oder Root sind nicht erlaubt.
1.4 Sicherheitsmindeststandards. Nutzen Sie eine Bildschirmsperre mit Code oder Biometrie, lassen Sie automatische Updates eingeschaltet und verwenden Sie für Arbeitskonten eine Multi-Faktor-Authentifizierung. Installieren Sie Apps nur aus den offiziellen App-Stores.
1.5 Verlorenes oder gestohlenes Gerät. Melden Sie ein verlorenes oder gestohlenes Gerät innerhalb von [24] Stunden an [Verantwortliche Person].
1.6 Wen Sie fragen können. Fragen zu dieser Richtlinie richten Sie an [Verantwortliche Person] unter [Kontakt].
Warum diese Klauseln: Die Mindeststandards sind Einstellungen und Regeln, keine Verwaltungssoftware. Die Multi-Faktor-Anmeldung kann eine Authenticator-App oder einen Hardware-Sicherheitsschlüssel nutzen, sodass 1.4 niemandem eine Arbeits-App auf dem Telefon aufzwingt.
Teil 2: Worauf das Unternehmen zugreifen darf und worauf nicht
2.1 Worauf das Unternehmen zugreifen darf. Das Unternehmen darf nur auf Ihre Arbeitskonten und Arbeitsdaten zugreifen, dazu auf die Gerätedetails, die seine Tools standardmäßig anzeigen (etwa Modell, Version des Betriebssystems und ob ein Code gesetzt ist, und bei manchen Tools die Seriennummer oder ein Teil der Telefonnummer). Bei vollständiger Geräteverwaltung kann es auch die in 2.6 aufgeführten Punkte sehen.
2.2 Worauf das Unternehmen nicht zugreift. Das Unternehmen sieht weder Ihre privaten E-Mails, Nachrichten, Fotos, Kontakte, Ihren Browserverlauf noch die Inhalte Ihrer privaten Apps ein.
2.3 Keine Überwachungs- oder Ortungssoftware. Das Unternehmen installiert auf privaten Geräten, die unter diese Richtlinie fallen, keine Überwachungs- oder Ortungssoftware und nutzt keine Standortdaten Ihres Geräts.
2.4 Keine privaten Passwörter. Das Unternehmen fragt niemals nach dem Code Ihres privaten Geräts oder nach den Passwörtern Ihrer privaten Konten.
2.5 Wenn sich Tools ändern. Das Unternehmen teilt Ihnen jede Änderung dessen, worauf es auf Ihrem Gerät zugreifen kann, vorher schriftlich mit.
2.6 Was die Tools verwalten [Wenn Sie die Kontrolle auf App-Ebene nutzen:] Das Unternehmen verwaltet nur die Arbeits-Apps.
2.6 [Wenn Sie die vollständige Geräteverwaltung nutzen:] Das Unternehmen kann die in 2.1 aufgeführten Gerätedetails sehen und [die Liste der installierten Apps, falls sein Tool sie erfasst], wobei die Standortmeldung in den Einstellungen ausgeschaltet ist. Das ganze Gerät darf es nur nach Klausel 3.3 löschen.
Warum dieser Teil wichtig ist: Unserer Einschätzung nach macht erst die Zusage, worauf Sie nicht zugreifen, aus einer Richtlinie etwas, das Menschen unterschreiben. Mehrere Bundesstaaten untersagen Arbeitgebern außerdem, den Zugang zu privaten Online-Konten der Beschäftigten zu verlangen, was Klausel 2.4 berücksichtigt.
Öffnen Sie vor der Unterschrift die Admin-Konsole Ihres Tools und prüfen Sie, was es tatsächlich erfasst. Zeigt sie mehr, als Klausel 2.1 verspricht, schalten Sie diese Einstellungen aus oder formulieren Sie die Klausel um.
Redaktionelle Persona: Benjamin Yates ist ein vom Projekt genehmigtes fiktives Expertenprofil, keine unabhängig verifizierte reale Person. Diese Hinweise wurden von der Redaktion verfasst und auf Fakten geprüft; sie sind kein wörtliches Interviewzitat.
Was die Tools sehen können, hängt vom Ansatz ab. Die Kontrolle auf App-Ebene reicht bis zu den verwalteten Arbeits-Apps; die vollständige Geräteverwaltung reicht auch bis zu den Gerätedetails und, wo das Tool sie erfasst, bis zur Liste der installierten Apps.
Teil 3: Verlorene Telefone, Fernlöschen und Ausscheiden aus dem Unternehmen
3.1 Verlorenes oder gestohlenes Gerät [Wenn Sie die Kontrolle auf App-Ebene oder die vollständige Geräteverwaltung nutzen:] Nach der Meldung gemäß 1.5 entfernt das Unternehmen seine Arbeitsdaten und seinen Zugang vom Gerät.
3.1 [Wenn Sie nur schriftliche Regeln nutzen:] Nach der Meldung gemäß 1.5 sperrt das Unternehmen den Zugang zu Ihren Arbeitskonten; Sie müssen die Arbeitskonten entfernen, Sie dürfen das Gerät löschen, wenn Sie das möchten, und Sie bestätigen die Entfernung schriftlich.
3.2 Zuerst selektives Entfernen. Wo seine Tools es erlauben, entfernt das Unternehmen nur Arbeitskonten und Arbeitsdaten, nicht Ihre privaten Daten.
3.3 Vollständiges Löschen nur mit gesonderter Zustimmung. Das Unternehmen löscht Ihr gesamtes Gerät nur, wenn Sie die gesonderte Löschzustimmung in der Vereinbarung unterschrieben haben. Es teilt Ihnen das vorher mit, es sei denn, das Gerät ist verloren oder gestohlen.
3.4 Sichern Sie Ihre eigenen Daten. Sie sind selbst dafür verantwortlich, Ihre privaten Daten zu sichern; das Unternehmen haftet nicht für private Daten, die bei einem Löschen verloren gehen, dem Sie zugestimmt haben.
3.5 Ausscheiden aus dem Unternehmen. An Ihrem letzten Arbeitstag entfernen Sie die Arbeitskonten und Arbeits-Apps von Ihrem Gerät, auf Wunsch im Beisein von [Verantwortliche Person]. Ihre Verschwiegenheitspflichten gelten auch nach Ihrem Ausscheiden weiter.
Warum dieser Teil: Eine selektive Entfernung schützt die Fotos der Mitarbeitenden, deshalb braucht ein vollständiges Löschen eine eigene Unterschrift auf dem Formular unten.
Teil 4: Kosten und Arbeit außerhalb der Arbeitszeit
4.1 Wer zahlt. Das Unternehmen zahlt Beschäftigten, die ein privates Telefon für die Arbeit nutzen, [eine monatliche Pauschale von [Betrag] / auf Antrag einen Anteil an Ihrer Telefonrechnung].
4.2 Regeln der Bundesstaaten (ein Hinweis für Sie; aus der Kopie löschen). Einige Bundesstaaten, darunter Kalifornien, verlangen, dass Arbeitgeber Auslagen für die Arbeit erstatten; in Kalifornien gehört dazu ein angemessener Anteil der Rechnung für ein privates Telefon, das für die Arbeit genutzt wird. Nach Bundesrecht dürfen Arbeitskosten, die der Arbeitgeber den Beschäftigten auferlegt, die Vergütung nicht unter den Mindestlohn drücken.
4.3 Schäden und Reparaturen. Ihr Gerät bleibt Ihr Eigentum, und Reparaturen gehen auf Ihre Kosten, sofern [Firmenname] nicht schriftlich etwas anderes vereinbart [oder Ihr Bundesstaat verlangt, dass das Unternehmen zahlt].
4.4 Arbeit außerhalb der Arbeitszeit. Von Ihnen wird nicht erwartet, dass Sie Arbeitsnachrichten außerhalb Ihrer Arbeitszeit lesen oder beantworten, es sei denn, Sie haben Bereitschaftsdienst. Wenn Sie stundenweise bezahlt werden, ist die Zeit, die Sie mit Arbeitsnachrichten verbringen, Arbeitszeit und wird vergütet.
Für Angestellte mit Gehalt, die von der Überstundenvergütung ausgenommen sind, gelten andere Vergütungsregeln; fragen Sie daher die Person, die die Richtlinie prüft, wie 4.4 für sie gilt.
Warum dieser Teil: Geld und Abende sind das, wonach Beschäftigte zuerst fragen, und sie aufzuschreiben beendet den Streit früh. Dennoch braucht die Richtlinie Unterschriften, und das Formular unten sammelt sie ein.
BYOD-Vereinbarung: das Formular für Unterschrift und Löschzustimmung
Kenntnisnahme. Ich habe die Richtlinie zu persönlichen Geräten von [Firmenname] vom [Datum] gelesen und stimme zu, sie zu befolgen[, einschließlich der Anmeldung meines Geräts nach Klausel 2.6].
Name der Mitarbeiterin / des Mitarbeiters: [Name]; Gerät (Marke und Modell): [Gerät]; Datum: [Datum]; Unterschrift: [Unterschrift]
Gesonderte Löschzustimmung (optional; sie darf unterschrieben bleiben oder nicht). Ich bin damit einverstanden, dass [Firmenname] mein gesamtes Gerät nach Klausel 3.3 löschen darf. Ich verstehe, dass dabei auch meine privaten Daten entfernt werden.
Unterschrift unter der Löschzustimmung: [Unterschrift]; Datum: [Datum]
Vertretung des Unternehmens: [Name]; Unterschrift: [Unterschrift]; Datum: [Datum]
Vorlage herunterladen: Word (.docx, Englisch) · PDF (Englisch)
Die Mitarbeitenden behalten eine Kopie; das Formular darf elektronisch unterschrieben werden. Wer die Löschzustimmung nicht unterschreibt, ist weiterhin durch die selektive Entfernung nach 3.2 abgedeckt, sofern die Tools der Firma das erlauben, oder kann die Alternative in 1.2 wählen. Wenn Text und Formular bereitstehen, lautet die nächste Frage, was Sie für den gewählten Ansatz einschalten sollten und was es kostet.
Was Sie einschalten sollten: Tools und Preise für ein kleines Team
Beginnen Sie mit einer Frage: Läuft die E-Mail Ihres Teams über Microsoft 365, über Google Workspace oder über keins von beiden? Ihr Tarif bestimmt, was schon enthalten ist; ein Kauf beginnt erst, wenn der Tarif die benötigte Einstellung nicht aufführt oder wenn Sie keins von beiden nutzen. „Was Sie einschalten sollten“ meint den Namen der Einstellung, nach der Sie suchen, keine Schritte in der Konsole.
Auf der Preisseite von Microsoft wird Intune P1 unter den Tarifmerkmalen von Microsoft 365 Business Premium aufgeführt, und Microsoft verkauft Intune P1 auch einzeln. Business Standard zum Beispiel führt Intune nicht unter seinen Merkmalen auf, prüfen Sie also zuerst Ihren Tarif: Bei einem Tarif, dessen Seite Intune nicht aufführt, müssen Sie Intune P1 hinzubuchen oder auf Business Premium wechseln, bevor der App-Schutz greift.
Die einfache Verwaltung deckt daher einen Teil von Ansatz 2 ab, aber nicht das Android-Arbeitsprofil, deshalb prüft ein Team mit Starter oder Standard zuerst seinen Tarif.
Wenn Sie keine der beiden Plattformen nutzen und ein Firmentelefon für eine Rolle vorsehen (Ansatz 4), ist das Tool ein Geräteverwaltungsdienst für die eigenen Telefone der Firma. Miradore ist ein Beispiel: Die Tarifseite führt nach einer 14-tägigen Testphase einen Free-Tarif für bis zu 50 Geräte auf, bei dem in der Funktionstabelle Lock und Wipe angekreuzt sind. Ein solcher Dienst ist für Telefone im Besitz der Firma gedacht, nicht für private.
| Ihre Situation | Was Sie einschalten sollten | Tarif, Preis und Zeitraum, wie der Anbieter sie nennt, geprüft am Tag der Faktenprüfung |
|---|---|---|
| Jedes Team, ohne zusätzliches Tool | Bildschirmsperre, Updates und „Wo ist?“ (iPhone) beziehungsweise Find Hub (Android) jeder Person, um ein verlorenes Telefon zu löschen. | Im Telefon enthalten. |
| E-Mail bei Microsoft 365 oder Google Workspace (Ansatz 2) | Microsoft: Intune-App-Schutzrichtlinien (Tarif prüfen). Google: einfache Mobilgeräteverwaltung; erweiterte für Android-Arbeitsprofile. | Microsoft 365 Business Premium mit Teams (enthält Intune P1): $22.00 Nutzer/Monat, jährlich bezahlt. Intune P1 allein: $8.00 Nutzer/Monat, jährlich bezahlt. Google Workspace Business Plus: $22.00 pro Nutzer/Monat im Jahrestarif (einjährige Bindung), monatlich abgerechnet, vor Steuern. |
| Keins von beiden, und ein Firmentelefon für eine Rolle (Ansatz 4) | Ein Geräteverwaltungsdienst für Firmentelefone, etwa Miradore, mit Sperren und Löschen. | Miradore Free: bis zu 50 Geräte nach einer 14-tägigen Testphase. Kostenpflichtige Tarife: pro Gerät, siehe Tarifseite. |
Microsoft und Google rechnen pro Nutzer ab, Miradore pro Gerät, daher sind die Zahlen nicht vergleichbar. Preise ändern sich; diese wurden am 22. Oktober 2026 auf den Seiten der Anbieter abgelesen.
Wer weiß, was er einschalten sollte, weiß auch, was er sich sparen kann.
Wofür Sie weder Zeit noch Geld ausgeben sollten
Diese sieben Punkte sind unsere Einschätzungen, abgeleitet aus den Abschnitten oben:
-
 Tipp 1
Überwachungssoftware auf privaten Telefonen: Die Vorlage schließt sie aus (Klausel 2.3), und sie schützt die Daten der Firma auf dem Telefon nicht.
-
 Tipp 2
Vollständige Verwaltung eines privaten Telefons: Wo ein Firmentelefon die sauberere Antwort ist, geben Sie eines aus; ein vollständiges Löschen eines privaten Telefons nimmt auch die Fotos der Mitarbeitenden mit.
-
 Tipp 3
Eine zweite Verwaltungskonsole: Prüfen Sie zuerst, was Ihr Tarif schon enthält. Microsoft 365 Business Premium enthält Intune P1, und Google Workspace Business Plus führt die erweiterte Mobilgeräteverwaltung auf. Ein Tarif, dessen Seite die Einstellung nicht aufführt, zum Beispiel Microsoft 365 Business Standard oder Google Workspace Business Starter oder Standard, braucht zuerst ein Add-on oder einen anderen Tarif.
-
 Tipp 4
Eine Richtlinie, die niemand unterschreibt: Sie ist eine Notiz statt etwas, dem beide Seiten zugestimmt haben; das Formular darf elektronisch unterschrieben werden.
-
 Tipp 5
Arbeits-E-Mail auf einem privaten Telefon: Wenn jemand ein Firmentelefon bekommt, entfernen Sie das Arbeitskonto noch am selben Tag vom privaten Telefon.
-
 Tipp 6
Überwachungssoftware statt einer Richtlinie: Sie zeichnet Aktivitäten auf einem Firmentelefon auf; sie legt keine Regeln für private Telefone fest und ersetzt deshalb die schriftliche Richtlinie nicht.
-
 Tipp 7
Von der Richtlinie alles erwarten: Keine Richtlinie kann Daten zurückholen, die schon vom Telefon kopiert wurden, eine Rechtsprüfung für Ihr Bundesland ersetzen oder allein die Branchenvorschriften für regulierte Daten erfüllen.
Sind die Entscheidungen getroffen, dauert die Einführung eine Woche.
Eine BYOD-Richtlinie im kleinen Unternehmen in einer Woche einführen
Ein Schritt pro Tag genügt für ein kleines Team:
 Tag 1
Listen Sie auf, welche Arbeits-Apps und Daten auf privaten Telefonen liegen und welche Rollen mehr Kontrolle brauchen.
 Tag 2
Wählen Sie den Ansatz für jede Rolle und schalten Sie dann die dafür genannte Einstellung ein, wie im Abschnitt darüber, was Sie einschalten sollten.
 Tag 3
Füllen Sie die Vorlage mit der Pauschale und dem Kontakt aus und löschen Sie die Klauseln, die Sie nicht nutzen.
 Tag 4
Lassen Sie den Text für Ihr Bundesland prüfen, besonders die Punkte zu Kosten, Arbeit nach Feierabend und Hinweis auf Überwachung.
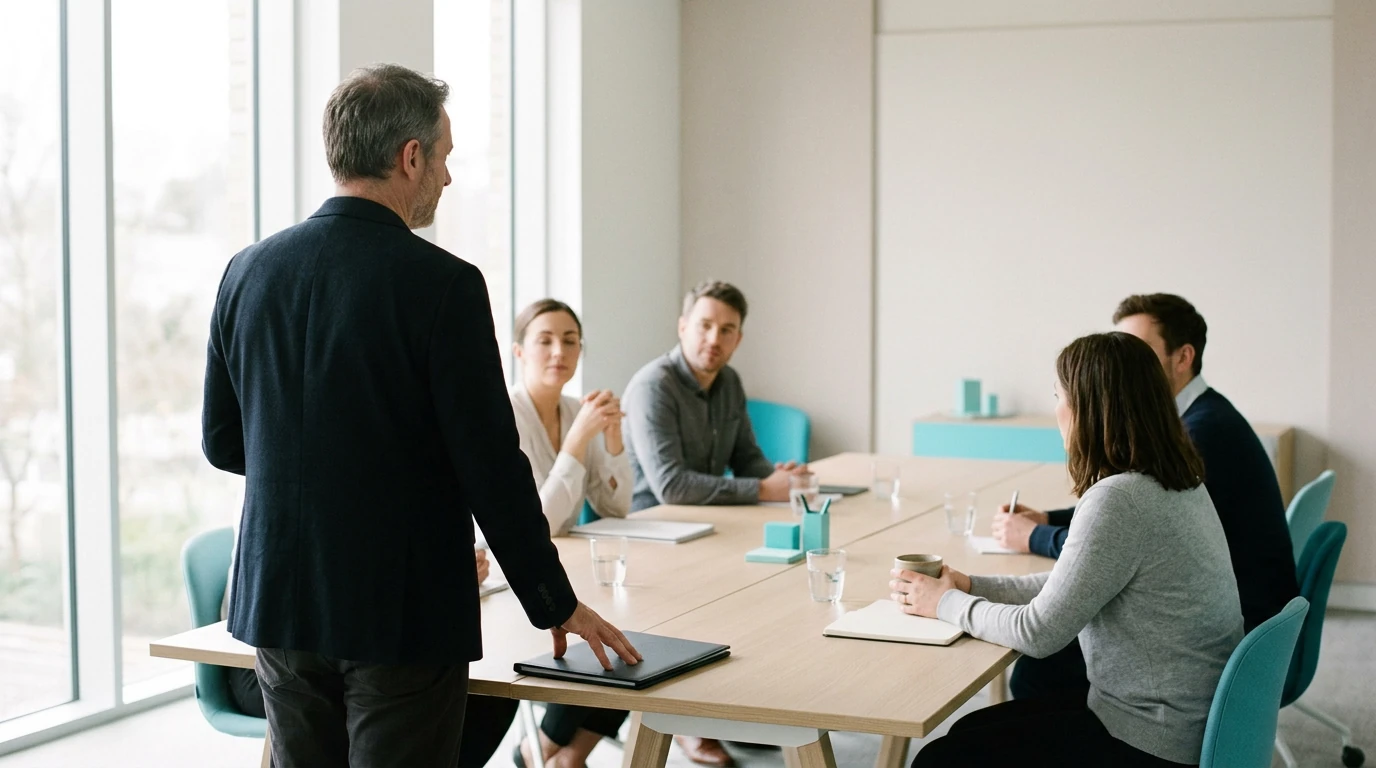 Tag 5
Gehen Sie mit dem Team zuerst Teil 2 durch, dann den Rest. Sagen Sie klar, was die Tools erfassen und was nicht, und beantworten Sie Fragen.
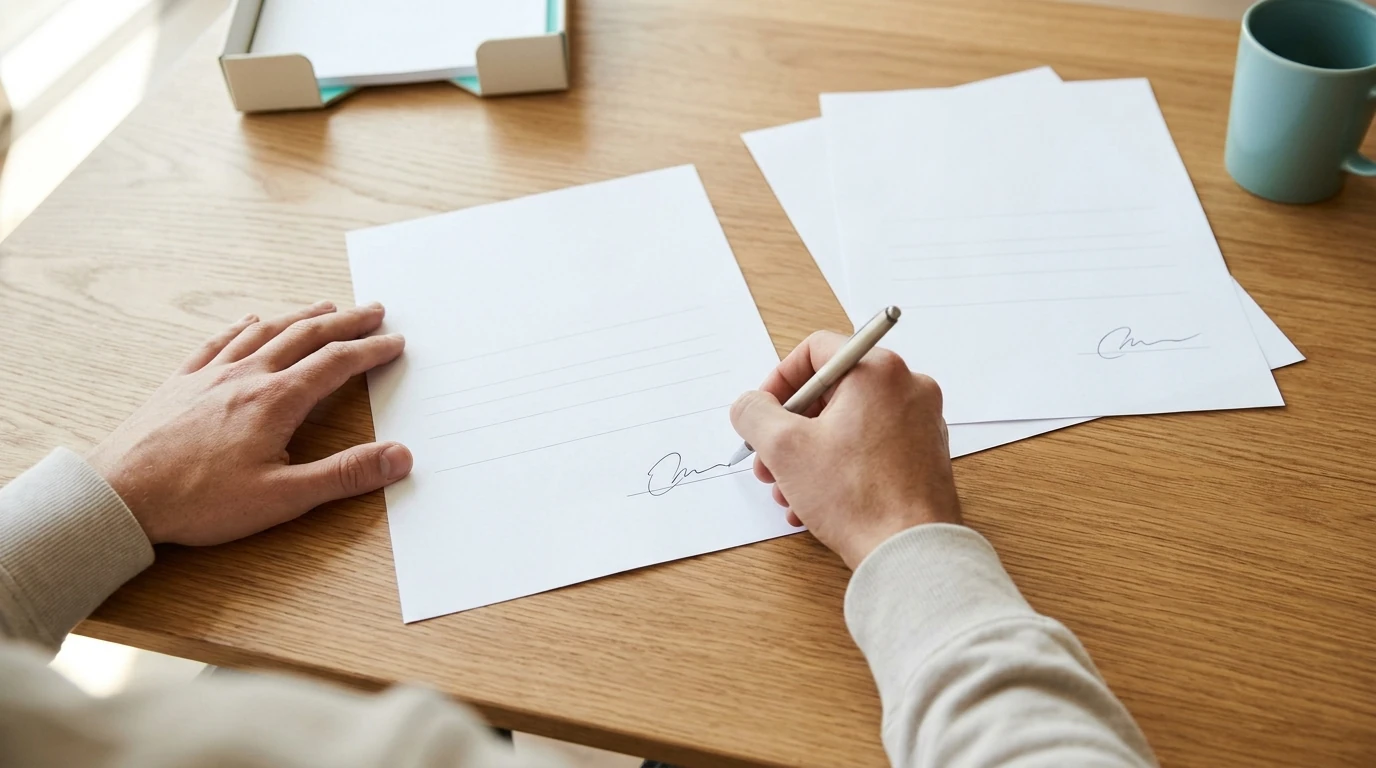 Tage 6–7
Sammeln Sie die Unterschriften ein, auf Wunsch elektronisch, und bieten Sie allen, die es vorziehen, die Alternative aus 1.2 an.
Danach: Unserer Einschätzung nach sollten Sie die Richtlinie einmal im Jahr überprüfen oder immer dann, wenn sich die Tools ändern.
Die folgenden Fragen beruhen darauf, was Beschäftigte und IT-Mitarbeitende in öffentlichen Foren gefragt haben, beantwortet aus der Sicht des Unternehmens.
FAQ: Was Beschäftigte und Führungskräfte fragen
-
Oft ja: Bei einem Arbeitsverhältnis nach dem Grundsatz „at will“ darf ein privater Arbeitgeber aus jedem rechtmäßigen Grund kündigen, aber Erstattungs- und Anpassungspflichten gelten weiterhin. Einige Bundesstaaten verlangen, dass Arbeitgeber Auslagen für die Arbeit erstatten, und Kalifornien verlangt einen angemessenen Anteil der Rechnung für ein privates Telefon; wer wegen einer Behinderung eine Anpassung braucht, benötigt möglicherweise einen anderen Weg zur Anmeldung.
Ein Hardware-Sicherheitsschlüssel oder ein Firmentelefon vermeidet den Streit: Die Person meldet sich an, ohne eine Arbeits-App auf einem privaten Telefon. Deshalb macht die Vorlage in Klausel 1.2 die Nutzung privater Geräte freiwillig. Wenn Sie sie dennoch verlangen, zahlen Sie vom ersten Tag an. -
Ja, wo es geht, denn das ist der vierte Ansatz, angewendet auf eine Person. Sagen Sie ihr, was es die Firma kostet und worauf sie verzichtet: ein zweites Gerät mitzuführen und die Arbeit vom privaten Telefon fernzuhalten. Sehen Sie die Bitte als Zeichen, dass Teil 2 nicht gut erklärt wurde. Die Kontrolle auf App-Ebene zeigt dem Admin keine privaten Apps, Fotos oder Nachrichten, und die Person weiß das vielleicht nicht. Wenn Sie das Telefon trotzdem ausgeben, teilen Sie vor der Übergabe schriftlich mit, was es erfasst, wie es manche Bundesstaaten vor einer elektronischen Überwachung verlangen.
-
Nicht als Gewohnheit und nicht ohne vorherige Rechtsberatung. Ein privates Telefon ist das Eigentum der Mitarbeitenden, und die Forderung, es zu durchsuchen, ist eine Rechtsfrage. Öffentliche Arbeitgeber sind an den Vierten Verfassungszusatz gebunden, wie in City of Ontario v. Quon (2010); private Arbeitgeber unterliegen den Datenschutzgesetzen der Bundesstaaten, und mehrere Bundesstaaten untersagen es Arbeitgebern, den Zugang zu privaten Online-Konten zu verlangen. In der Praxis ermitteln Sie über das, was die Firma kontrolliert: Firmenkonten, Anmeldeprotokolle und die verwalteten Arbeits-Apps. Lässt sich ein Verdacht so nicht klären, sprechen Sie mit einer Fachanwältin oder einem Fachanwalt für Arbeitsrecht, bevor Sie fragen.
-
Möglicherweise, je nach Bundesstaat und Vergütung der Person. Einige Bundesstaaten verlangen, dass Arbeitgeber Auslagen für die Arbeit erstatten, und in Kalifornien gehört dazu ein angemessener Anteil der Rechnung für ein privates Telefon, das für die Arbeit genutzt wird. Auf Bundesebene dürfen Kosten, die ein Arbeitgeber einem nicht von der Überstundenvergütung ausgenommenen Beschäftigten auferlegt, dessen Vergütung nicht unter den Mindestlohn drücken.
Ob Sie für vergangene Jahre etwas schulden und wie weit zurück, ist eine Frage für eine Fachanwältin oder einen Fachanwalt für Arbeitsrecht in Ihrem Bundesstaat. Behandeln Sie von jetzt an alle in derselben Rolle gleich: Legen Sie die Pauschale nach Klausel 4.1 für jede Person fest, die ein privates Telefon für die Arbeit nutzt. -
Nur teilweise. Sie können den Zugang sofort sperren und das Arbeitskonto oder das Arbeitsprofil entfernen, wo die Firma es verwaltet; das entfernt die synchronisierten Arbeits-E-Mails aus der verwalteten App. Davor angefertigte Kopien, etwa weitergeleitete Nachrichten, Screenshots oder anderswo gespeicherte Dateien, lassen sich durch keine Fernaktion garantiert zurückholen.
Das Recht der Geschäftsgeheimnisse verlangt angemessene Maßnahmen, um Informationen geheim zu halten; unterschriebene Vertraulichkeitsbedingungen, der rasche Entzug des Zugangs und ein Nachweis beider Schritte sind Beispiele dafür. Klausel 3.5 legt die Schritte für den letzten Tag fest; am Tag selbst deaktivieren Sie zuerst die Konten und bestätigen dann die Entfernung mit den Mitarbeitenden.
Alle Informationen in diesem Artikel dienen ausschließlich Informationszwecken und stellen keine Rechtsberatung dar.
Das könnte dich auch interessieren
 Für Unternehmen
 Für Unternehmen
 Für Unternehmen
 Anleitungen & Ratgeber
 Anleitungen & Ratgeber
 Für Familien
Regeln vor den Problemen
Eine schriftliche Regel macht aus einem Streit über Privatsphäre ein Verfahren. Legen Sie sie jetzt fest, solange es noch ein Plan und kein Notfall ist.
So leicht wie möglich
Die vier Ansätze reichen von der geringsten bis zur stärksten Kontrolle. Wählen Sie den leichtesten, der die Daten auf den Telefonen noch schützt.
Nur Firmendaten
Die Kontrolle auf App-Ebene zieht die Grenze um die Daten der Firma, nicht um das Gerät. Der Admin sieht keine privaten Apps, Fotos oder Nachrichten.
Sauberer Abschied
Ein Firmentelefon lässt sich vollständig verwalten und wird beim Ausscheiden zurückgegeben. Teilen Sie vorher schriftlich mit, was es erfasst.
Schriftlich und unterschrieben
Welchen Ansatz Sie auch wählen: Er gilt nur, wenn er aufgeschrieben und unterschrieben ist. Passen Sie ihn zuerst an Ihre Lage an, dann an die Vorlage.
Kopieren, ausfüllen, löschen
Ersetzen Sie die Felder in Klammern, löschen Sie die Klauseln für Ansätze, die Sie nicht nutzen, und lassen Sie den fertigen Text für Ihr Bundesland prüfen, bevor jemand unterschreibt.
Erst die Grenzen
Unserer Einschätzung nach macht erst die Zusage, worauf die Firma nicht zugreift, aus einer Richtlinie etwas, das Mitarbeitende unterschreiben.
Erst selektiv
Eine selektive Entfernung schützt die Fotos der Mitarbeitenden, deshalb braucht ein vollständiges Löschen eine eigene Unterschrift in der separaten Zustimmungszeile des Formulars.
Zustimmung freiwillig
Die Löschzustimmung darf unterschrieben bleiben oder nicht. Wer sie nicht unterschreibt, ist weiterhin durch die selektive Entfernung abgedeckt, sofern Ihre Tools das erlauben.
Prüfen Sie Ihren Tarif
Ihr Tarif bestimmt, was schon enthalten ist. Suchen Sie die Einstellung unter ihrem Namen und ergänzen Sie ein Tool nur, wenn Ihr Tarif sie nicht aufführt.
Richtlinie statt Software
Überwachungssoftware zeichnet Aktivitäten auf einem Firmentelefon auf. Sie legt keine Regeln für private Telefone fest und ersetzt deshalb die schriftliche Richtlinie nicht.
Ein Schritt pro Tag
Ein Schritt pro Tag genügt für ein kleines Team. Beginnen Sie mit Teil 2 und sagen Sie klar, was die Tools erfassen und was nicht.